
 #1
Tools for finding and exploiting weaknesses in Web Application Firewalls to bypass their protections.
Kitploit 추천

 c00ln3t/log4shellauditor
자율적이고 자기 성찰적인 Go 에이전트로, CVE-2021-44228(Log4Shell)에 대한 전체 수명 주기 보안 감사, WAF 우회, OOB LDAP 검증, 자체 복구(자동 패치) 및 규정 준수 보고를 수행합니다.
 portswigger/http-request-smuggler
HTTP 요청 스머글링 취약점의 자동 탐지 및 익스플로잇을 위한 Burp Suite 확장 프로그램으로, HTTP/1.1 및 HTTP/2-다운그레이드 디싱크 공격을 지원하며 파서 불일치 탐지를 포함합니다.
 khalilbijjou/wafninja
WAFNinja는 웹 애플리케이션 방화벽을 공격하기 위한 두 가지 기능을 포함하는 도구입니다.
 g0d150ne/wp2shell
SQL 인젝션과 인증 우회를 연쇄적으로 활용하여 원격 코드 실행, 대화형 셸, 백도어 및 대량 취약점 스캔을 수행하는 모듈식 WordPress 사전 인증 익스플로잇 프레임워크
 m4xsec/wp2shell-exploit-waf-bypass
WordPress 사전 인증 RCE 익스플로잇 + 스캐너 + WAF 우회 | CVE-2026-63030 + CVE-2026-60137 | Go + Python + Metasploit 모듈 + Docker 랩
 cerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit
CVE-2025-55182에 대한 고급 React Server Components RCE 스캐너. 기능: 다단계 핑거프린팅, 취약점 검증, DNS 유출, 대화형 셸, 페이로드 난독화, 전문가용 보고서(JSON/HTML/PDF). 승인된 테스트 전용.
 matrixleons/evilwaf
evilwaf는 일반적인 웹 애플리케이션 방화벽(WAF)을 탐지하고 우회하도록 설계된 침투 테스트 도구입니다.
 z3rodayhacks/cve-2026-63030-cve-2026-60137
WordPress REST 배치 API 인증 우회와 WP_Query SQL 인젝션을 연쇄하여 해시를 덤프하거나, 관리자 사용자를 추가하거나, 웹셸을 심는 사전 인증 RCE 개념 증명.
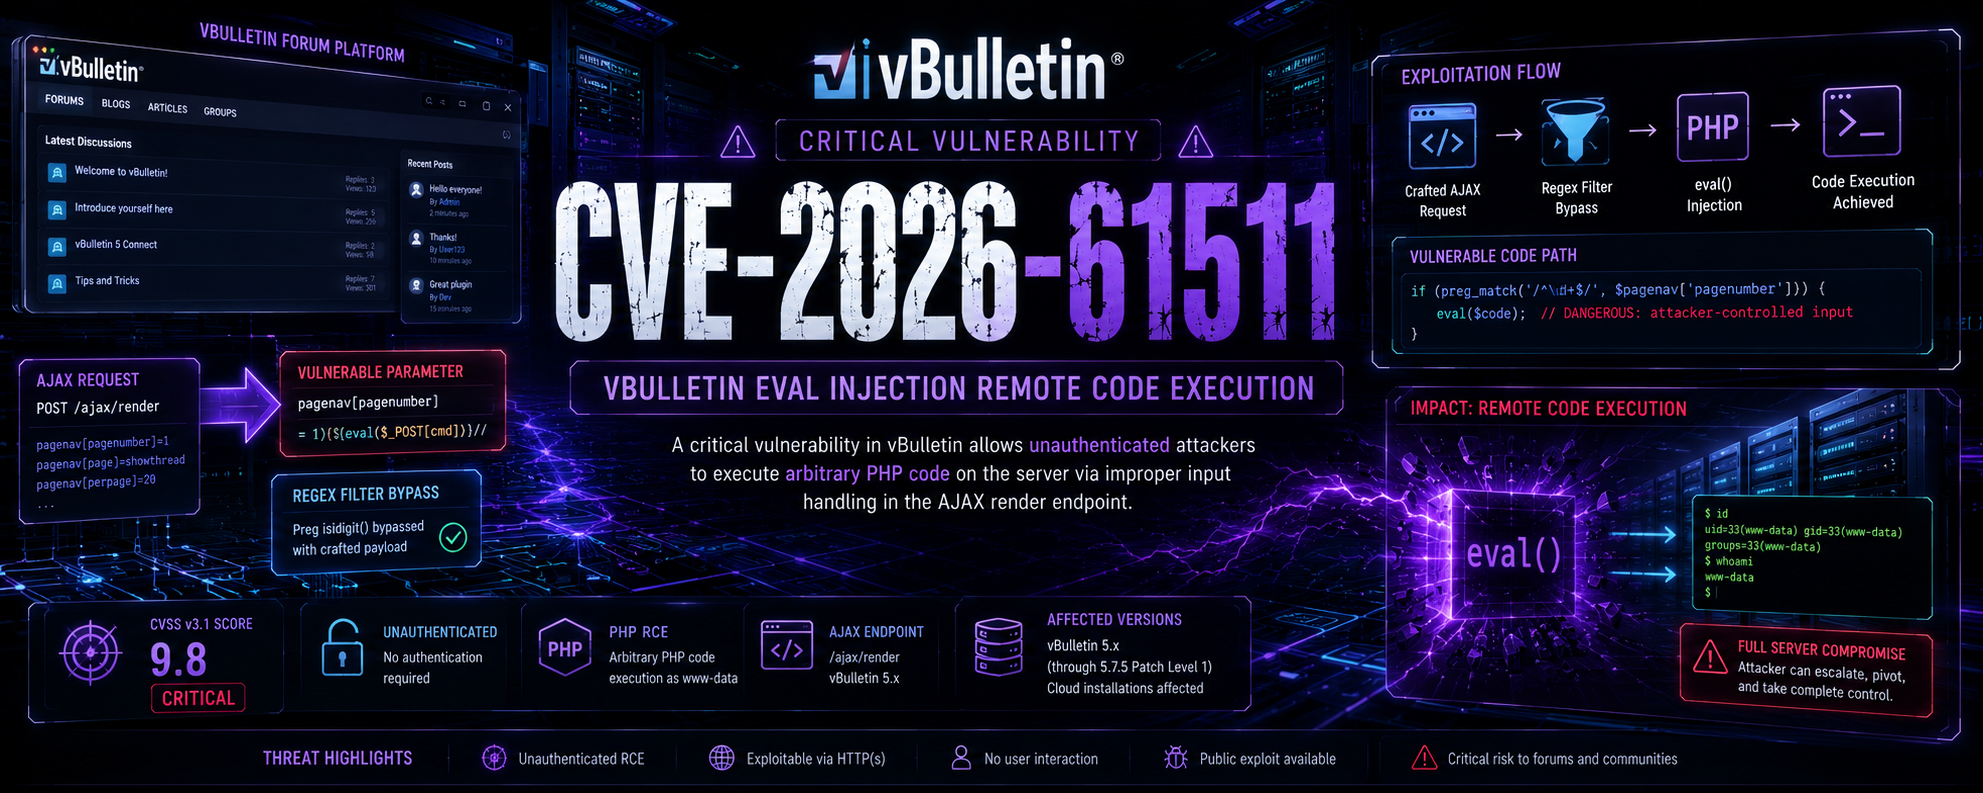 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin 사전 인증 RCE (CVSS 9.8). 취약한 버전 5.x/6.x (패치되지 않음). Endpoint Pool, AJAX, PHPFuck WAF 우회를 통한 다중 익스플로잇. 전체 툴킷: 리버스 셸, 프록시, 지속성,…
 hakluke/hakoriginfinder
리버스 프록시 뒤의 원본 호스트를 찾는 도구입니다. 클라우드 WAF를 우회하는 데 유용합니다!
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML 인증 우회 익스플로잇 프레임워크 ⚡Bash 및 Python 버전. 기능: --detect 안전 점검, --exploit combo/unsigned/xsw/nameid/all, --shodan…
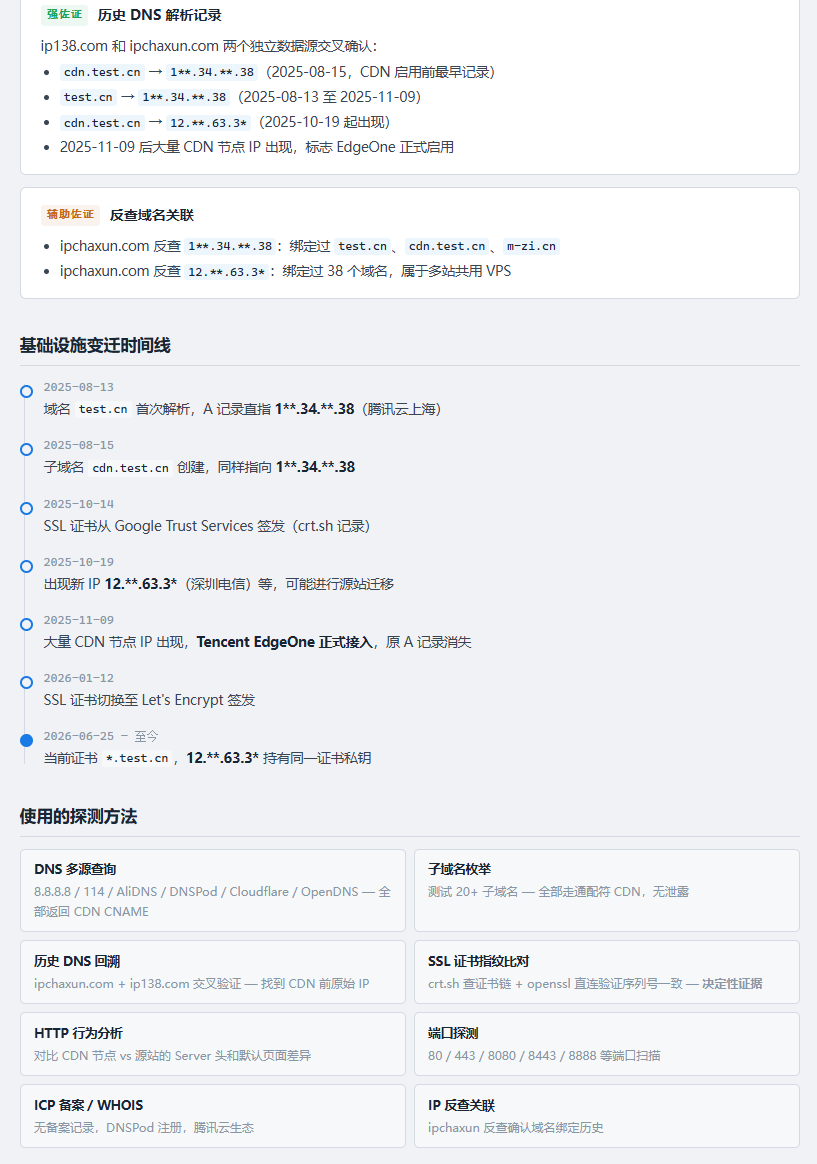 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.
 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 ServiceNow 사전 인증 RCE 프레임워크 🔥 JS 인젝션 → 샌드박스 탈출 → RCE → 루트. 기능: --detect, --exec, 역방향/대화형 셸, 배치 스레딩, WAF 우회, 지속성, 측면 이동, 자격 증명 덤프, 파일리스…

 nemesida-waf/waf-bypass
자동화된 WAF 보안 테스트 도구로, SQLi, XSS, RCE, GraphQL 인젝션 등 15개 이상의 페이로드 카테고리를 사용하여 거짓 양성 및 거짓 음성을 탐지합니다. Docker, JSON 출력 및 사용자 정의 페이로드를 지원합니다.
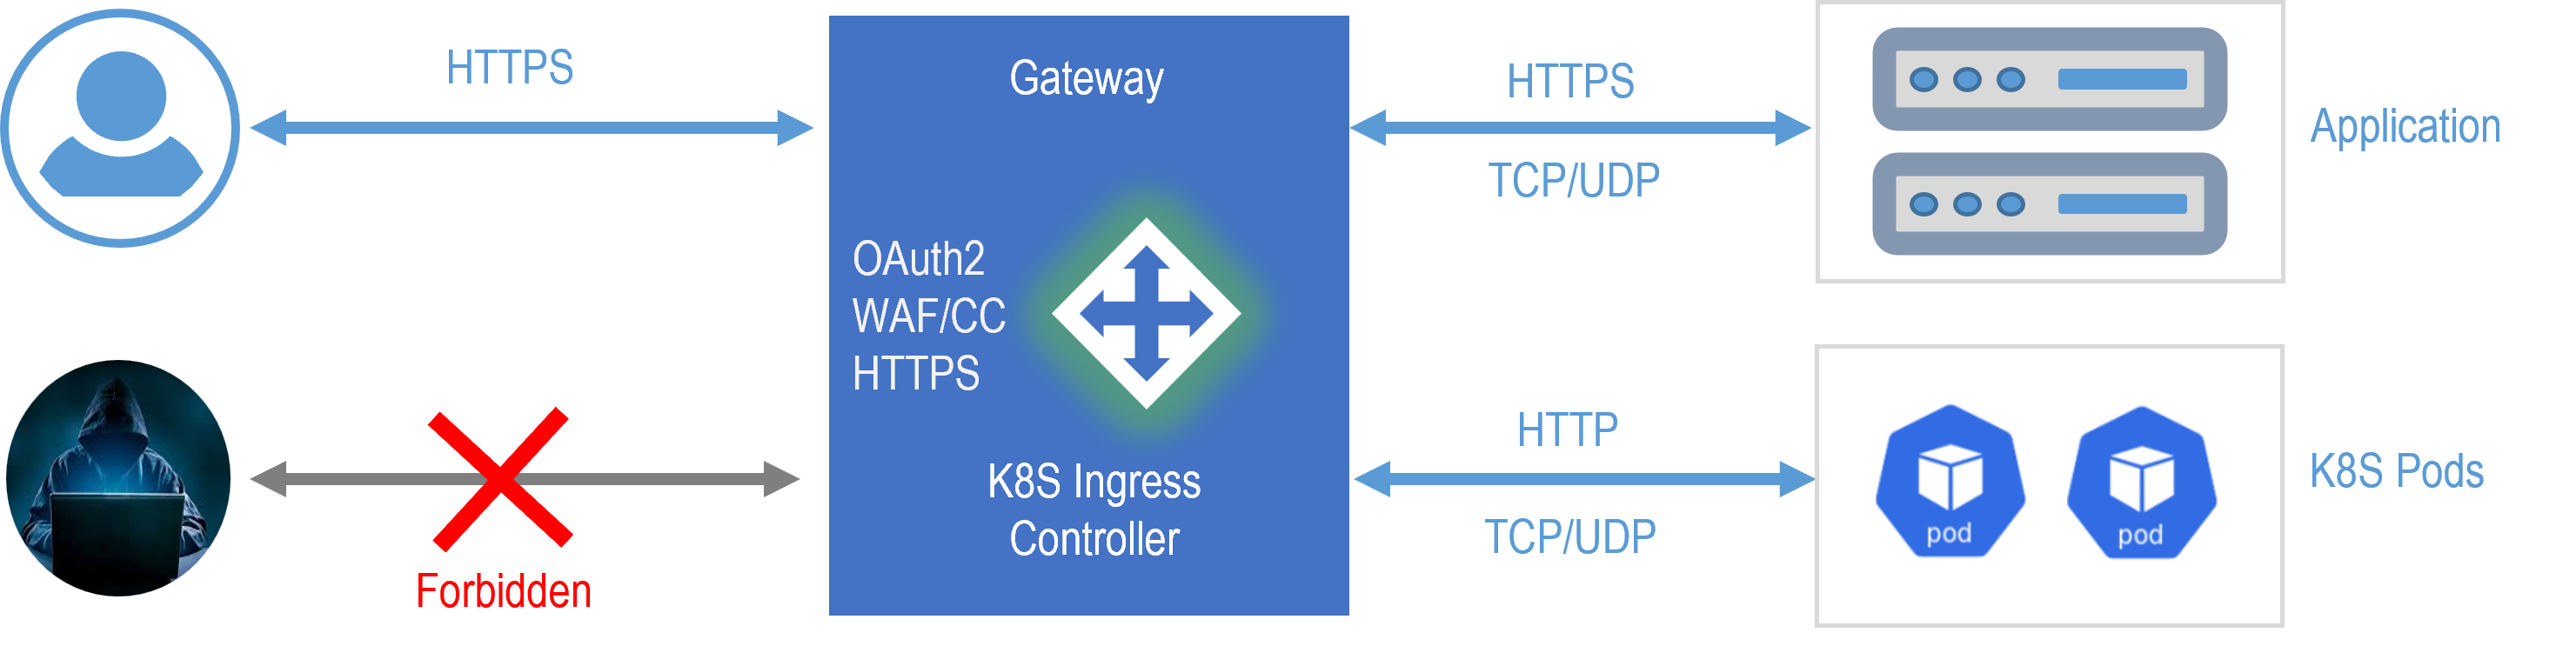 janusec/janusec
통합 애플리케이션 게이트웨이로 리버스 프록시, WAF, CC 방어, OAuth2 인증, ACME 인증서 자동화, GSLB를 제공하여 안전하고 확장 가능한 웹 및 API 전송을 지원합니다.
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
완전한 익스플로잇 툴킷 for CVE-2026-3180 - WordPress Contest Gallery SQL Injection 취약점. 자동 데이터 추출, WAF 우회, 리버스 셸, SQLMap 통합, Burp 확장 생성 및 침투 테스트와 보안 연구를 위한 보고…
 se1zer/nextjs_exploit_tool
Next.js RSC RCE 익스플로잇 도구 (CVE-2025-55182)







