
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 vighnesh91/securiscan
웹 앱, API, LLM, 모바일 패키지를 수동 헤더 검사, 능동 카나리 프로빙, 오프라인 정적 진단을 통해 스캔하는 표준 라이브러리 기반 Python 보안 트리아지 엔진.
 valtersit/wordpress-cve-scanner
WordPress 코어, 테마 및 플러그인에서 알려진 CVE를 명령줄에서 스캔하세요. 오픈 소스, 감사 가능, 프라이버시 우선 — ValtersIT CVE API 기반.
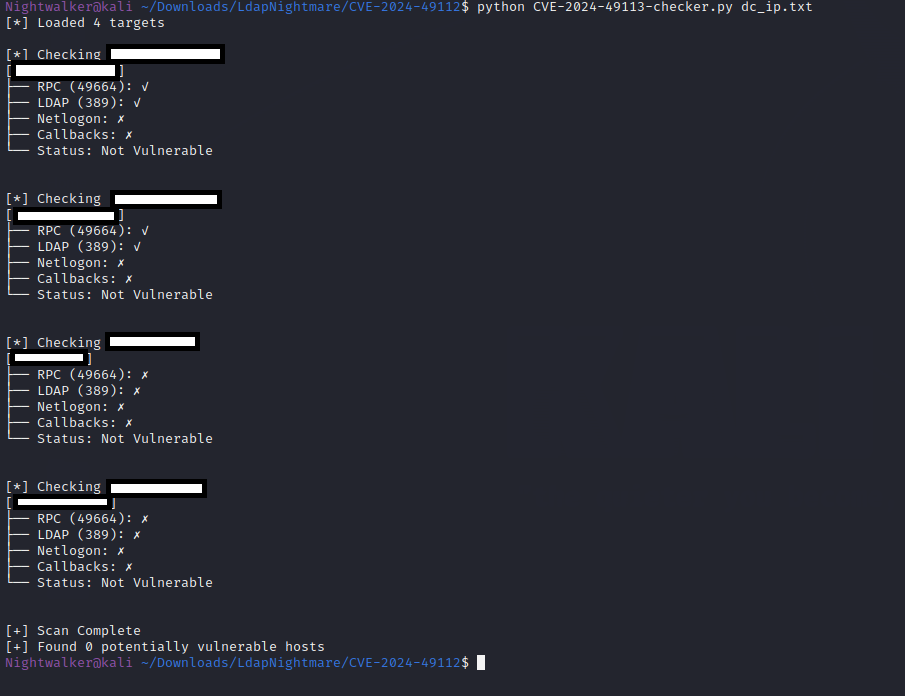 barcrange/cve-2024-49113-checker
시스템이 CVE-2024-49113(LDAP Nightmare)에 잠재적으로 취약한지 RPC 연결, LDAP 포트, Netlogon 서비스 및 LDAP 콜백 검증을 테스트하여 확인합니다.
 auditinfra-io/o1js-scan
o1js/Mina zkApps 및 Noir 회로의 zk 회로 건전성 버그를 위한 종속성 없는 정적 분석기
 7acini/cve-2026-102261
Camaleon CMS 인스턴스가 미디어 자르기 엔드포인트에서 CVE-2026-102261에 대한 권한 부여 수정을 적용했는지 확인하는 비파괴적 Go 검증기입니다.
 abraxas/phpmyadmin-auth-plugin-unquoted
phpMyAdmin 5.2.3 - 높음 - 원격 - SQLi - 인증 플러그인 식별자 미인용
 abraxas/cakephp-collate-sqli
CakePHP 5.4.2 - 높음 - 원격 - SQLi - COLLATE 콜레이션은 원시 SQL 조각입니다
 jollyjumbuckk/linksysleaks
CVE-2014-8244에 취약한 Linksys 스마트 WiFi 장치를 스캔하기 위한 Python3 스크립트
 kaotickj/check-for-cve-2023-32629-gameover-lay
CVE-2023-32629 "GameOver(lay)" 취약점 확인
 bogdanticu88/ratrace
웹 애플리케이션, API 및 현대 서비스에서 경쟁 조건을 체계적으로 탐지하고 악용하기 위한 경량 CLI 도구입니다.
 0xblackash/cve-2026-21589
CVE-2026-21589에 대한 기술 분석 및 탐지 지침으로, Atlassian Data Center 제품의 인증 전 경로 순회 임의 파일 접근 취약점입니다.
 coactionbrittlemaidenhair51/cve-2026-42978-poc-research
AI 보안, 다중 프로토콜 터미널, 자율 에이전트 제품군을 위한 Windows Push Notifications 모듈로 CVE-2026-42978을 익스플로잇하고 분석합니다.
 major203/cve-2019-0708-scan
IP 범위를 스캔하여 CVE-2019-0708 (BlueKeep) 취약점을 탐지하고 Python 기반 탐지 및 익스플로잇 기능을 제공합니다.
 randomrobbiebf/super-secret-finder
Burp 플러그인을 위한 시크릿 매칭
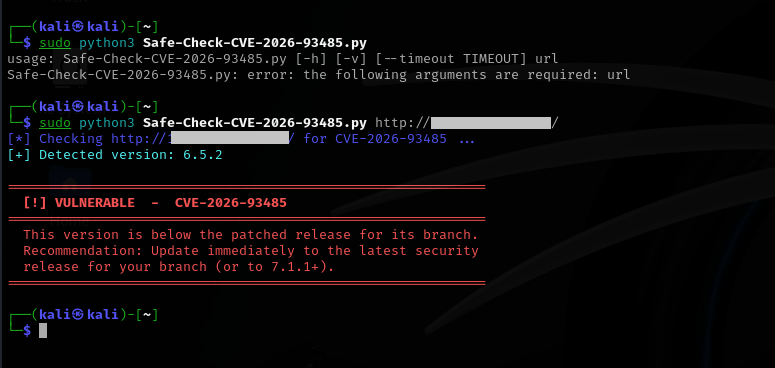 0xblackash/cve-2026-93485
CVE-2026-93485(WordPress 코어 저장형 XSS 취약점)에 대한 방어 연구 저장소로, 버전 확인 스캐너, 기술 분석, 패치 검증 지침을 제공합니다.
 saina15/cve-2020-14343-lab
PyYAML의 CVE-2020-14343에 대한 통제된 취약점 연구 및 재현 랩
 sebastianmautner/nuclei-cve-2025-24813
CVE 2025-24813을 서버에서 안전하게 테스트하기 위한 템플릿을 개발하는 대학 프로젝트입니다. 서버에 지속적인 아티팩트를 남기지 않도록 의도적으로 설계되었으며 서버 활동을 방해하지 않습니다.
 fatlan/haproxy-keepalived-sec-highloads
✨ HAProxy 및 Keepalived를 로드 밸런서와 클러스터 외에도 보안(취약한 SSL/암호화 사용(LOGJAM) (CVE-2015-4000) 취약점 방지) 및 높은 부하에 대응하여 다룹니다.








