
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSH 서버에서 SSH 프로토콜 메시지 처리의 결함으로 인해 악의적인 행위자가 유효한 자격 증명 없이 영향을 받는 시스템에 무단으로 접근하고 임의의 명령을 실행할 수 있습니다
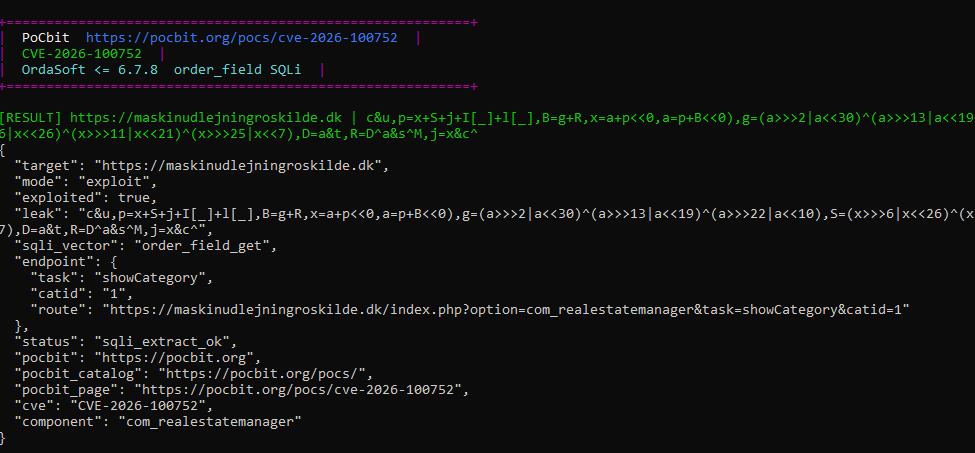 murrez/cve-2026-100752
CVE-2026-100752에 대한 Python 3 PoC 및 대량 익스플로잇으로, OrdaSoft Joomla Real Estate Manager <=6.7.8의 order_field ORDER BY 파라미터를 통한 인증되지 않은 SQL 인젝션입니다.
 themehackers/cve-2025-30208
CVE‑2025‑30208은 Vite 개발 서버(널리 사용되는 프론트엔드 빌드 도구)에서 발생하는 중간 심각도의 임의 파일 읽기 취약점입니다.
 zer0dayf/cve-2026-87902
WordPress 대상 URL에 대해 구성 가능한 페이지, 깊이, 접두사 및 타임아웃 옵션으로 기본 점검을 수행하는 CVE-2026-87902용 Python PoC 스크립트입니다.
 pwnvader/cve-2026-17089-poc-pwnvader
CVE-2026-17089에 대한 Shell PoC로, WordPress Events Manager 플러그인(<= 7.4.0.1)의 인증되지 않은 반사형 XSS 취약점입니다. 플러그인을 핑거프린팅하고 header_format 반사를 테스트합니다.
 murrez/cve-2026-101108
CVE-2026-101108에 대한 Python 3 PoC 및 대량 스캐너로, OrdaSoft Joomla Vehicle Manager <=6.5.7 (com_vehiclemanager)의 인증되지 않은 ORDER BY SQL 인젝션입니다.
 abraxas/cve-2026-81648
CVE-2026-81648에 대한 개념 증명 익스플로잇 및 실습 환경으로, WordPress CryptoPayment Gateway 플러그인의 인증되지 않은 임의 파일 삭제 취약점입니다.
 qassam-315/cve-2026-23918-elite-auditor
엘리트 정찰 스크립트로, Apache의 HTTP/2 스택을 메모리 손상(CVE-2026-23918)에 대해 감사합니다. ALPN 프로토콜 강제 및 모노크롬 대시보드 인텔리전스 기능을 제공합니다. 블루 팀과 보안 연구자를 위해 제작되었습니다.
 gotr00t0day/cve-2025-29927
Next.js 미들웨어 우회 스캐너
 anoxhunterdump-ctrl/cve-2026-14378-devkit-pro-auth-bypass
CVE-2026-14378(WordPress DevKit Pro 플러그인 <= 2.3.0)에 대한 방어적 분석, 패치 분석 및 탐지 스캐너.
 diego-tella/cve-2023-3460
CVE-2023-3460에 대한 익스플로잇 및 스캐너로, WordPress Ultimate Member 플러그인의 권한 상승 취약점으로 인증되지 않은 관리자 계정 생성이 가능합니다.
 chrisandoryan/nethive-project
재구성 및 협업된 SIEM 및 CVSS 인프라. 2020년 Blackhat Asia Arsenal에서 발표.
 abhaybansal16/cve-2025-55182-lab
React Server Components Flight Protocol의 인증되지 않은 RCE인 CVE-2025-55182(React2Shell)를 재현하는 Docker 기반 랩으로, PoC 익스플로잇과 패치된 버전 비교를 포함합니다.
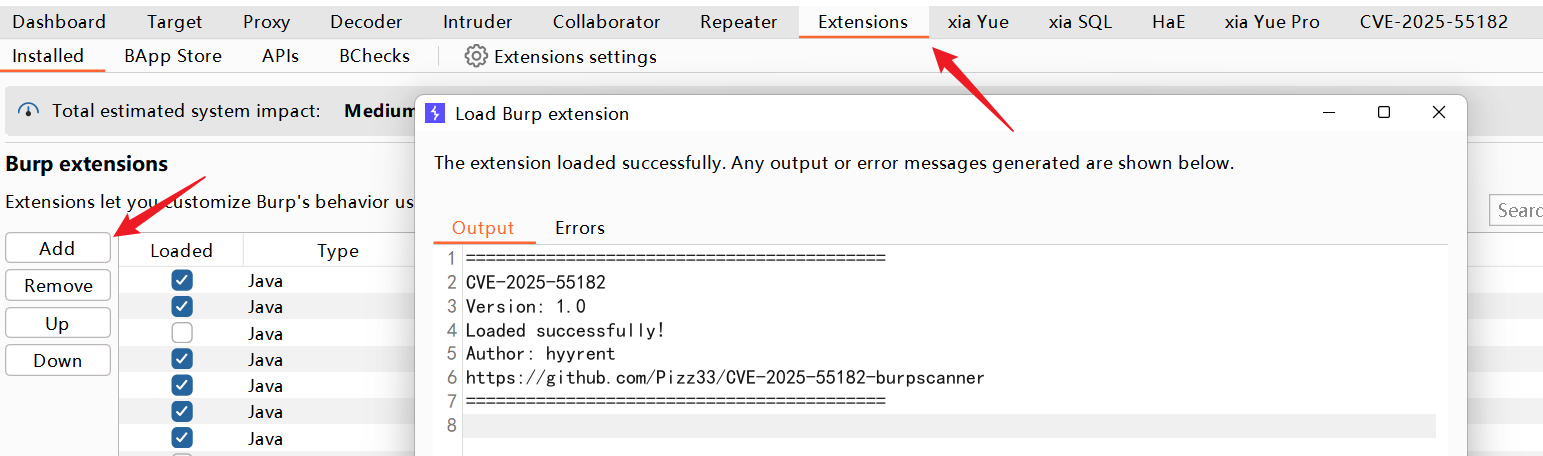 pizz33/cve-2025-55182-burpscanner
CVE-2025-55182 취약점 탐지를 기반으로 한 burpsuite 수동 스캔 플러그인
 tc4dy/cve-2026-6875-poc-exploit
CVE-2026-6875 ServiceNow 사전 인증 RCE 프레임워크 🔥 JS 인젝션 → 샌드박스 탈출 → RCE → 루트. 기능: --detect, --exec, 역방향/대화형 셸, 배치 스레딩, WAF 우회, 지속성, 측면 이동, 자격 증명 덤프, 파일리스…
 projectdiscovery/research
ProjectDiscovery의 보안 연구, 취약점 템플릿 및 PoC 익스플로잇을 위한 중앙 저장소로, 웹 애플리케이션과 네트워크 전반에 걸친 자동화된 스캐닝 및 탐지를 지원합니다.
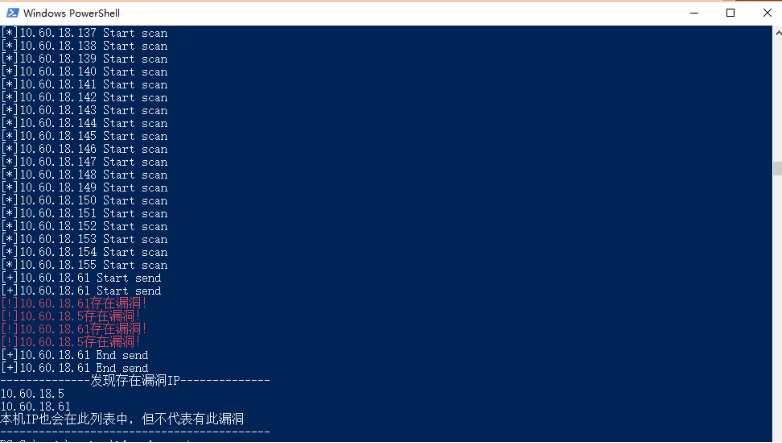 etocheney/javadeserialization
CVE-2017-10271과 유사한 취약점을 대상으로 하는 Java 역직렬화 취약점 스캐너
 furkankayapinar/cve-2026-94127
F5 BIG-IP APM의 CVE-2026-94127에 대한 읽기 전용 방어 탐지기입니다. 호스트를 핑거프린팅하고, iControl REST를 통해 버전을 확인하며, OAuth 인증 서버 사전 조건을 검증합니다.








