#1
 jax7sec/cve-2022-22954
URL 일괄 스캔 및 명령 실행 기능을 제공합니다. Workspace ONE Access 템플릿 주입 취약점, 임의 코드 실행 가능
 xsultan/log4jshield
Log4j Shield - 빠르고 ⚡, 확장 가능하며 사용하기 쉬운 Log4j 취약점 CVE-2021-44228 탐지기 및 패처
 mrcl0wnlab/checker-cve2020-3452
Cisco Adaptive Security Appliance 및 FTD 비인가 원격 파일 읽기
 claranet/ansible-role-log4shell
Ansible 역할로, 취약한 JAR/WAR 파일을 찾기 위해 파일시스템과 열린 파일을 스캔하여 Log4Shell(CVE-2021-44228)을 탐지하고, 버전과 JndiLookup 존재 여부를 보고합니다.
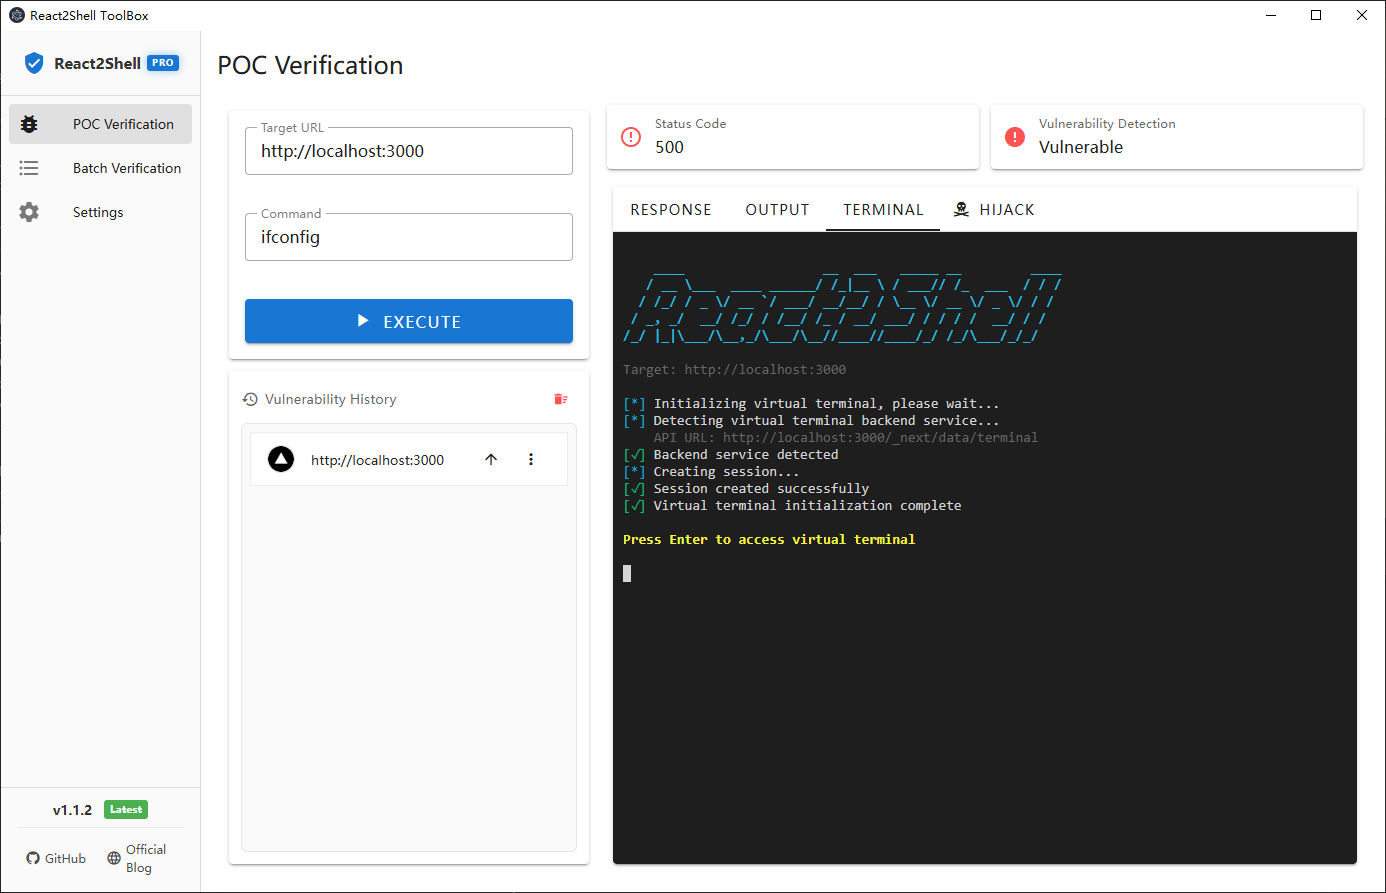 moleft/react2shell-toolbox
React Server Actions 프로토타입 오염 취약점(CVE-2025-55182)을 탐지하고 악용하기 위한 GUI 기반 보안 테스트 툴킷으로, POC 검증, 가상 터미널, FOFA 연동 배치 스캔 기능을 제공합니다.
 infobyte/pyrmax
Ubiquiti AirMAX 무선 프로토콜 프레임용 디코더/인코더; pcap/실시간 캡처를 파싱하고, 장치를 발견하며, 취약한 펌웨어를 스캔하고, 변형 패킷을 제작하며, AirMAX AC/M 대상을 에뮬레이션합니다.
 ynsmroztas/gitlabsniper
자체 관리형 GitLab CE/EE의 인증되지 않은 임의 파일 읽기 취약점인 CVE-2026-85706에 대한 단일 파일 Python 스캐너 및 익스플로잇으로, 프로젝트 열거, loot 경로, 대화형 셸을 제공합니다.
 aqhmal/cve-2019-19781
Shodan API에서 수집한 호스트를 사용하는 Citrix ADC 스캐너(CVE-2019-19781)용 자동화 스크립트입니다. 이 스크립트를 사용하려면 Shodan 계정이 있어야 합니다.
 oseasfr/scanner_cve_2026-42945
CVE-2026-42945에 취약한 Nginx 인스턴스를 IP, CIDR 및 ASN에서 탐지하는 Python 스크립트.

 murrez/cve-2026-76268
CVE-2026-76268에 대한 Python PoC: Splunk SHC 구성원에서 인증되지 않은 Patroni REST API를 탐지하고 archive_command 주입을 통해 이를 악용하여 RCE를 달성합니다.
 yutusec/activemq_crack
ActiveMQ系列취약점 탐지 및 활용 도구로, ActiveMQ 기본 비밀번호 취약점 및 ActiveMQ 임의 파일 쓰기 취약점(CVE-2016-3088)을 포함하며, 일괄 탐지 및 활용을 지원합니다.
 6mile/nextjs-cve-2025-29927
CVE-2025-29927 Next.js 인증 우회 취약점을 탐지하는 Nuclei 템플릿
 security-phoenix-demo/mongobleed-exploit-cve-2025-14847
mongobleed 취약점 CVE-2025-14847을 위한 Exploit lab, docker 및 코드 스캐너, 그리고 Phoenix Security Sync 도구
 kagantua/cpanelwhm-authbypass
Go 기반 스캐너 및 익스플로잇 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 대상으로 합니다. 배치 스캔, 토큰 유출, 그리고 RCE, 비밀번호 변경, API 호출과 같은 사후 익스플로잇 작업을 지원합니다.
 zappaboy/vuln-scanner
보고서 생성 기능을 갖춘 취약점 평가 스캐너
 geeknik/scada-scanner
고성능 비동기 SCADA/ICS 스캐너