
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
 mohammad-008/rsfiles-cve-2026-57827
인증되지 않은 파일 업로드 → CVE-2026-57827(RSFiles! Joomla < 1.17.12)에 대한 RCE PoC. 승인된 보안 연구 목적으로만 사용하십시오.
 cymmetria/micros_honeypot
MICROS Honeypot는 Oracle Hospitality Applications(MICROS)의 Oracle Hospitality Simphony 구성 요소에서 CVE-2018-2636을 탐지하기 위한 저상호작용 허니팟입니다. 이는 디렉토리 경로 탐색…
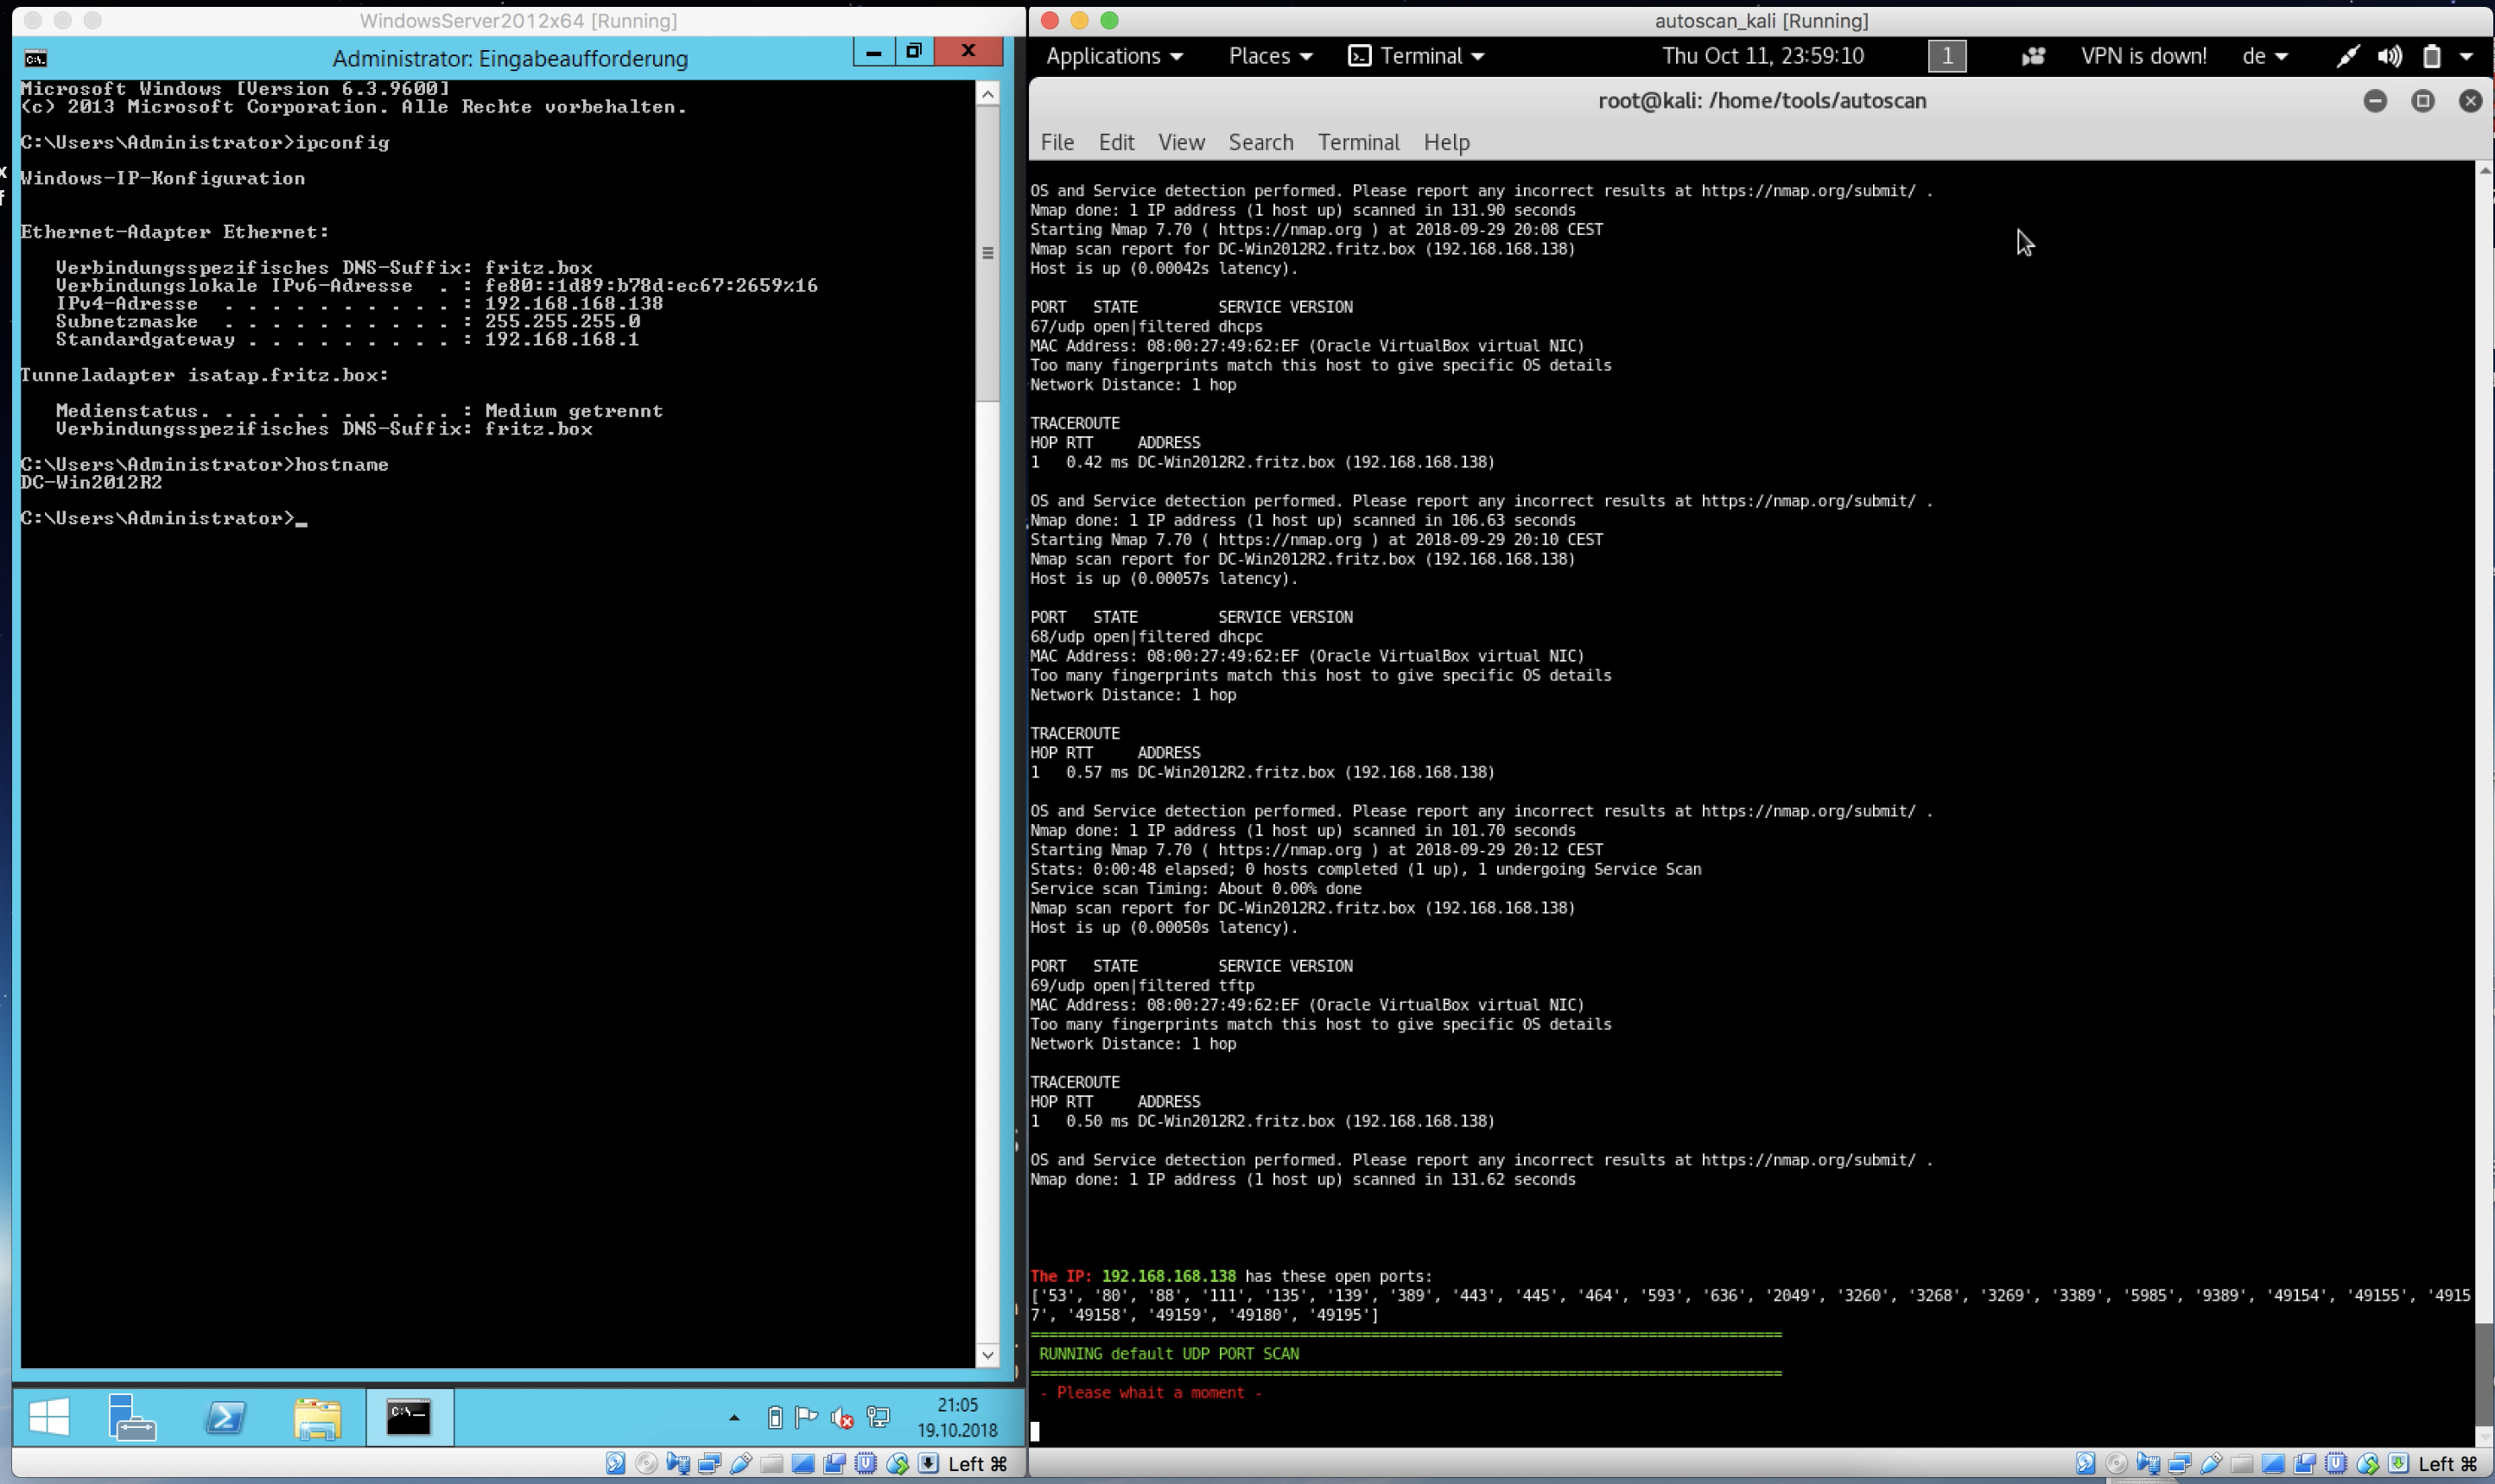 darksh3llgr/autoscan
자동화된 스캐닝, 침투 테스트, 익스플로잇 및 보고
 yassdev221608/cve-2024-6387_poc
# CVE-2024-6387 (regreSSHion) 스캐너 및 익스플로잇 OpenSSH 서버에서 CVE-2024-6387(regreSSHion)을 스캔하고 익스플로잇합니다. 멀티스레드 스캐닝, 배너 수집, grace time 감지, 리버스 셸 페이로드를 포함한…
 zephrfish/cve-2021-41773-poc
CVE-2021-41773 Apache 경로 탐색 취약점이 있는지 호스트를 검사하여 취약 여부를 보고하는 개념 증명 스캐너입니다.
 owasp/awscanner
AWS 계정에서 인터넷에 노출된 리소스를 찾습니다.
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blue 팀 툴킷으로, cPanel 도메인 파킹 RCE인 CVE-2026-65643을 위한 도구입니다. 리버스 셸, 웹셸, 지속성, 대량 스캔 기능을 갖춘 익스플로잇과, 탐지 및 감사를 위한 비침습적 검증기를 포함합니다.
 xuemian168/cve-2025-30208
전 세계 최초 공개 CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
 francisck/shellshock-cgi
특정 서버에서 CVE-2014-6271에 취약한 CGI 스크립트를 열거하는 파이썬 스크립트
 adm1in/codetest
CodeTest 정보 수집 및 취약점 악용 도구로, 침투 테스트 수행 시 관련 정보 수집 스크립트를 편리하게 활용하여 정보를 획득하고 검증할 수 있습니다. 취약점 악용 모듈에서는 테스트할 취약점 모듈을 선택하거나 모든 모듈을 테스트하도록 선택할 수 있으며,…
 stuxlabs/awe
동적 웹 침투 테스트를 위한 적응형 에이전트
 gautamvarmadatla/mcpsafetywarden
MCP 서버를 감싸는 프록시 서버로, 행동 프로파일링, 보안 스캐닝, 위험 게이팅, 안전한 실행을 제공합니다. 프롬프트 인젝션, 악성 툴 메타데이터, 인수 인젝션, 소스 코드 위험, 자격 증명 노출을 탐지합니다.
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
Python 기반 Ivanti Sentry 인증 우회 및 원격 코드 실행 취약점(CVE-2026-10520, CVE-2026-10523) 탐지 아티팩트 생성기입니다. 취약한 엔드포인트에 대한 명령 실행 확인을 자동화합니다.
 errornointernet/follinascanner
Follina 익스플로잇(CVE-2022-30190)을 탐지하기 위해 파일 및 디렉터리를 스캔하는 Go로 작성된 도구
 asbawy/automation-for-juniper-cve-2023-36845
juniper cve-2023-36845를 위한 간단한 자동화 스크립트
 hybridus/heartbleedscanner
OpenSSL 메모리 누수(CVE-2014-0160)용 네트워크 스캐너
 owasp/xpsd
취약점 스캔을 위한 도달 가능성 분류. 스캐너 결과를 LLM 에이전트에 전달하여 소스를 읽고 실제로 도달 가능한 CVE를 판별합니다.
 ret2jazzy/struts-apache-exploitpack
이는 Apache Struts 취약점(CVE-2017-5638)을 탐지하고 악용하는 데 사용할 수 있는 몇 가지 스크립트입니다.








