
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 francescostabile/numasec
터미널에서 실행되는 AI 보안 에이전트로, 로컬 도구, 런북 및 에이전트를 조정하여 승인된 AppSec, 펜테스트, OSINT 및 CTF 워크플로를 지속적인 작업 메모리와 증거 추적을 통해 수행합니다.
 aaaguirrep/offensive-docker
Offensive Docker는 공격 대상에 대한 평가를 쉽고 빠르게 수행할 수 있는 환경을 만들기 위해 가장 많이 사용되는 공격 도구들이 포함된 이미지입니다.
 cybereason/siofra
Windows PE 로더를 시뮬레이션하여 DLL 하이재킹 취약점을 식별하고, 셸코드 페이로드를 탑재한 무기화된 DLL을 생성하며, UAC 자동 승격 우회를 탐지합니다.
 r-s0n/ars0n-framework
모듈식 버그 바운티 헌팅 프레임워크로, 정찰, 서브도메인 열거, 취약점 스캔을 자동화하며 교육적 초점을 두어 예비 보안 엔지니어가 실제 AppSec 개념을 배우도록 돕습니다.
 p0dalirius/apachetomcatscanner
Apache Tomcat 서버 취약점을 스캔하는 파이썬 스크립트.
 patrowl/patrowlmanager
PatrOwl - 오픈 소스, 스마트하고 확장 가능한 보안 운영 오케스트레이션 플랫폼
 zyn3rgy/ldaprelayscan
NTLM 인증의 릴레이와 관련된 LDAP 보호 기능을 확인합니다.
 legit-labs/legitify
GitHub 및 GitLab 자산 전체의 잘못된 구성과 보안 위험을 탐지하고 해결합니다.
 imperva/automatic-api-attack-tool
Imperva의 사용자 정의 가능한 API 공격 도구는 API 사양을 입력으로 받아, 이를 기반으로 한 공격을 생성 및 실행하여 출력으로 제공합니다.
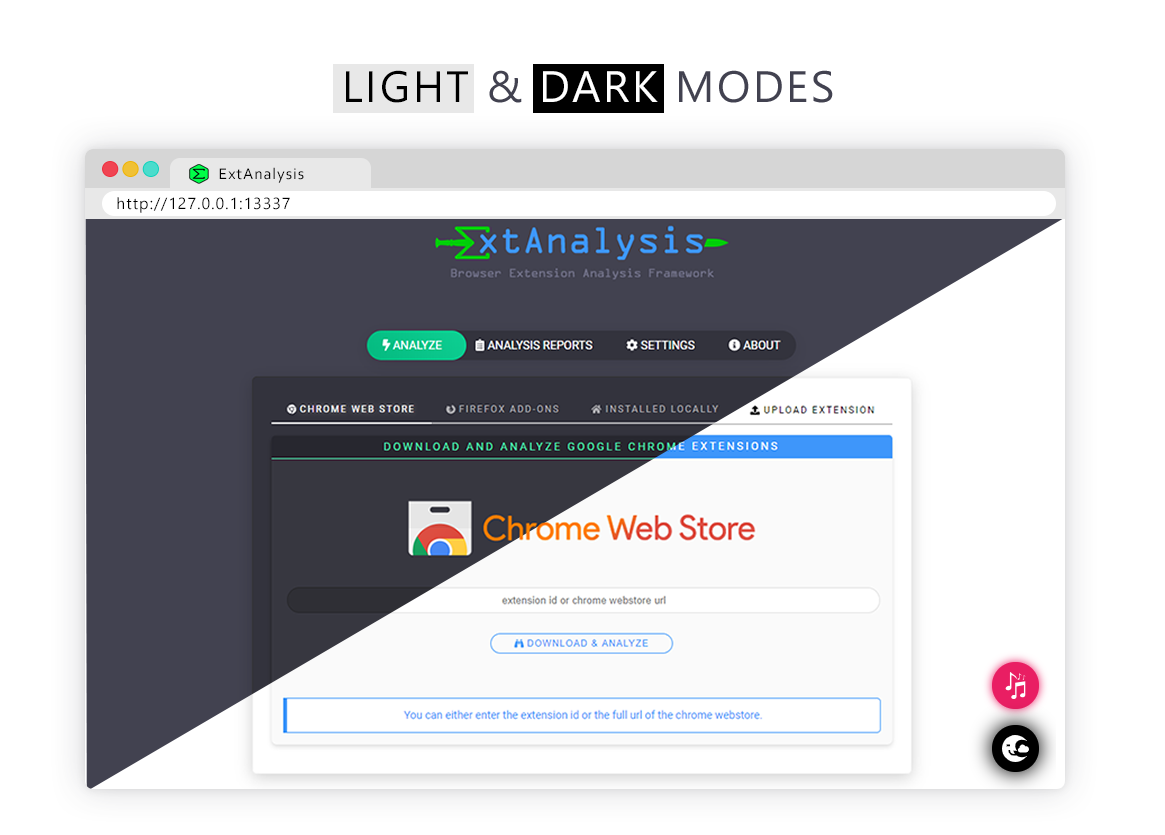 tuhinshubhra/extanalysis
브라우저 확장 프로그램 분석 프레임워크 - Chrome, Firefox, Brave 확장 프로그램의 취약점 및 정보를 스캔하고 분석합니다
 ghostvectoracademy/dllhijackhunter
자동화된 DLL 하이재킹 발견, 검증 및 확인. 로컬 구성 오류를 무기화되고 확인된 공격 경로로 전환합니다.
 eilonh/s3crets_scanner
공개 S3 버킷에 실수로 업로드된 비밀(API 키, 자격 증명)을 사냥하는 자동 스캐너로, truffleHog3를 탐지에 사용하며 정기 또는 요청 시 스캔을 지원합니다.
 qtc-de/remote-method-guesser
Java RMI 취약점 스캐너
 tls-attacker/tls-scanner
침투 테스터와 연구자를 위한 자동화된 TLS 서버 및 클라이언트 구성 스캐너입니다. 암호화 제품군, 프로토콜 버전 및 보안 가이드라인을 평가하며, 사용자 정의 가능한 스캔 깊이와 기계 판독 가능한 출력을 제공합니다.
 firefart/hijagger
모든 NPM 및 Pypi 패키지의 모든 관리자를 검사하여 도메인 재등록을 통해 하이재킹 가능한 패키지를 식별합니다.
 morpheuslord/gpt_vuln-analyzer
ChatGPT API, Bard API, Llama2, Python-Nmap, DNS Recon, PCAP 및 JWT 재구성 모듈을 사용하며, GPT3 모델을 이용하여 Nmap 스캔 데이터와 DNS 스캔 정보를 기반으로 취약점 보고서를 생성합니다. 또한 상당한 규모의…
 c0rv4x/project-black
스캐닝 모듈을 이용한 Pentest/BugBounty 진행 관리
 bywalks/darkangel
자동화된 화이트햇 취약점 스캐너로, HackerOne 및 Bugcrowd 자산을 모니터링하고, 서브도메인 열거, 크롤링, 핑거프린팅, Nuclei/Xray를 이용한 스캐닝을 수행한 후 보고서를 생성하고 알림을 전송합니다.








