
 #1

 d35m0nd142/lfisuite
완전 자동 LFI 익스플로이터 (+ 리버스 셸) 및 스캐너
 lirantal/npq
설치 전 단계에서 npm 패키지를 감사하여 안전하게 설치하세요.
 quentinhardy/odat
유효한 SID를 발견하고, 자격 증명을 무차별 대입하며, 권한을 DBA로 상승시키고, 시스템 명령을 실행하며, 알려진 CVE를 악용하는 Oracle 데이터베이스용 침투 테스트 도구입니다.
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 runzeroinc/sshamble
SSH 서비스를 스캔하여 인증 우회, 타이밍 누출, 취약한 키, 세션 후 노출을 탐지하는 연구 도구로, JSON 출력과 분석 기능을 제공합니다.
 secforce/sparta
네트워크 인프라 침투 테스트 도구
 hahwul/jwt-hack
JSON 웹 토큰 해킹 툴킷
 al0ne/linuxcheck
Linux 응급 대응/정보 수집/취약점 탐지 도구, 기본 설정/네트워크 트래픽/작업 스케줄/환경 변수/사용자 정보/Services/bash/악성 파일/커널 Rootkit/SSH/Webshell/채굴 파일/채굴 프로세스/공급망/서버 위험 등 13개 분야 70개 이상의…
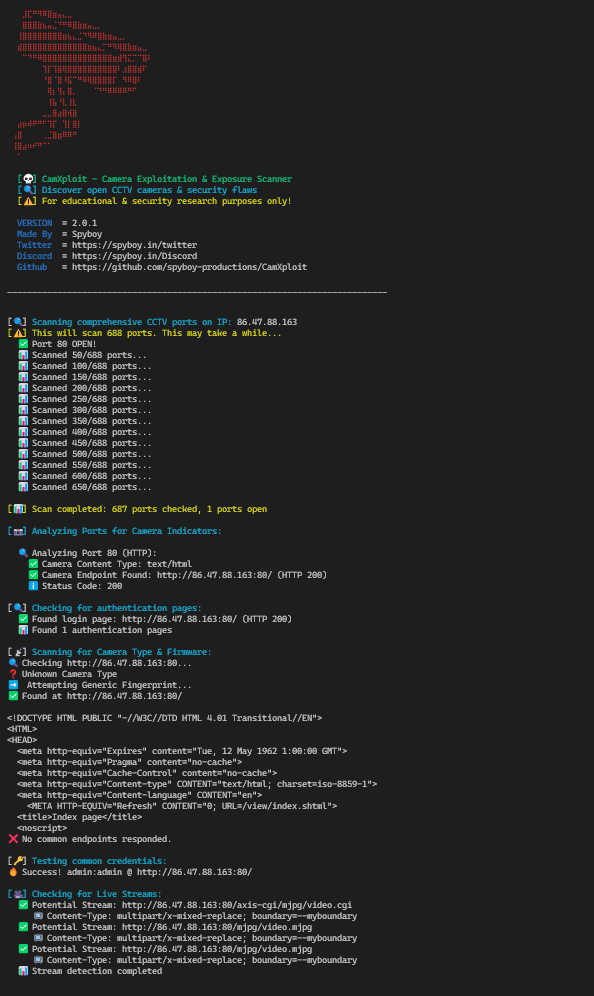 spyboy-productions/camxploit
열린 포트, 서비스 구성 및 일반적인 오설정을 분석하여 잠재적으로 노출된 IP 카메라를 식별하기 위한 보안 정찰 및 평가 도구.
 pentoo/pentoo-overlay
보안 도구를 위한 Gentoo 오버레이이자 Pentoo Livecd의 핵심

 jvoisin/snuffleupagus
php7 및 php8용 보안 모듈 - 버그 클래스 제거 및 나머지 가상 패치!
 albinowax/activescanplusplus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 표현식 언어 인젝션, shellshock 및 기타 웹 취약점에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 punk-security/dnsreaper
50개 이상의 시그니처를 지원하는 빠른 서브도메인 탈취 스캐너로, 클라우드 제공업체(AWS, Azure, Cloudflare) 통합 및 자동화된 보안 테스트를 위한 CI/CD 파이프라인 모드를 제공합니다.
 wagiro/burpbounty
Burp Bounty (BApp Store의 Scan Check Builder)는 Burp Suite의 확장 기능으로, 매우 직관적인 그래픽 인터페이스를 통해 개인화된 규칙을 사용하여 활성 및 수동 스캐너를 빠르고 간단하게 개선할 수 있습니다.
 mukul975/cve-mcp-server
생산 수준의 MCP 서버로, Claude에게 21개의 API를 통해 27개의 보안 인텔리전스 도구를 제공합니다 — CVE 조회, EPSS 점수, CISA KEV, MITRE ATT&CK, Shodan, VirusTotal 등.
 v3n0m-scanner/v3n0m-scanner
SQLi/XSS/LFI/RFI 및 기타 취약점을 위한 Python3.6 기반의 인기 있는 펜테스팅 스캐너









