
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 h4ckforjob/dirmap
DirBuster, Dirsearch, cansina, 御剑보다 더 강력한 고급 웹 디렉토리 및 파일 스캐닝 도구입니다.一个高级web目录、文件扫描工具,功能将会强于DirBuster、Dirsearch、cansina、御剑。
 almandin/fuxploider
파일 업로드 취약점 스캐너 및 익스플로잇 도구.
 portswigger/http-request-smuggler
HTTP 요청 스머글링 취약점의 자동 탐지 및 익스플로잇을 위한 Burp Suite 확장 프로그램으로, HTTP/1.1 및 HTTP/2-다운그레이드 디싱크 공격을 지원하며 파서 불일치 탐지를 포함합니다.
 al0ne/vxscan
python3로 작성된 종합 스캐닝 도구로, 주로 생존 확인, 민감 파일 탐지(디렉토리 스캔/JS 누출 인터페이스/HTML 주석 누출), WAF/CDN 식별, 포트 스캔, 핑거프린트/서비스 식별, 운영 체제 식별, POC 스캔, SQL 인젝션, CDN 우회, 인접…
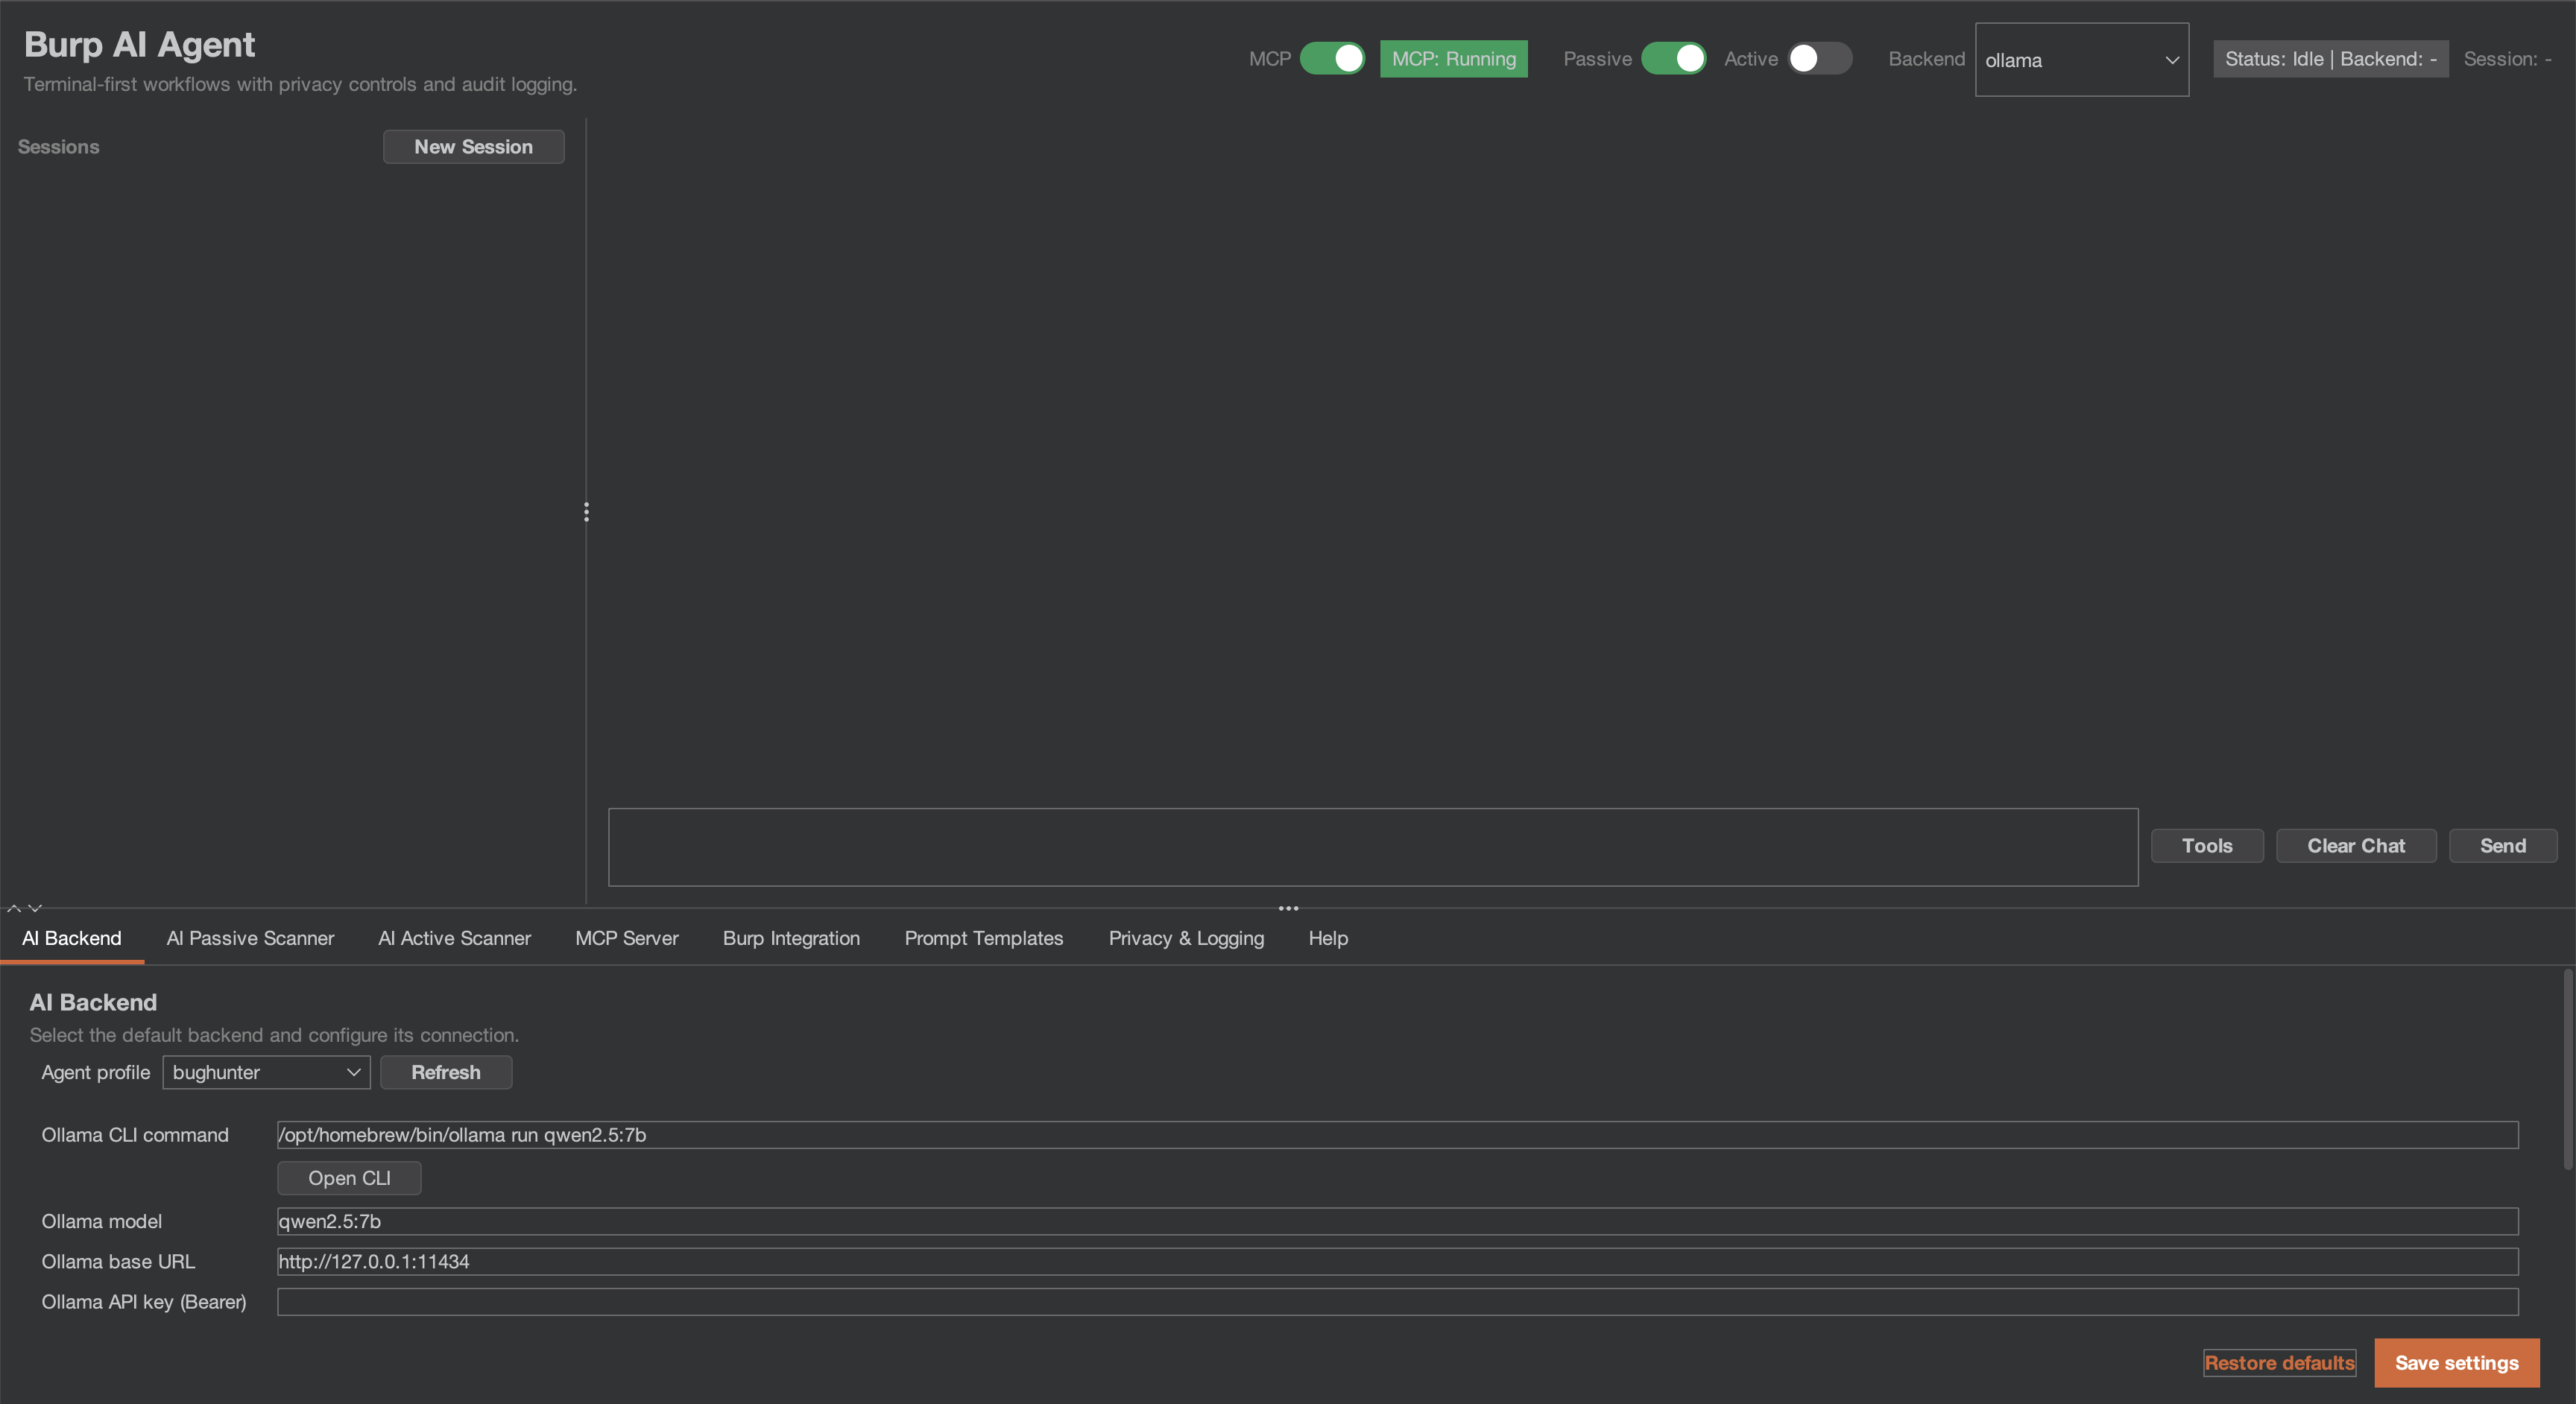 six2dez/burp-ai-agent
내장 MCP 도구, AI 지원 분석, 개인정보 보호 제어, 수동 및 능동 스캔 등을 추가하는 Burp Suite 확장 기능
 bytedance/elkeid
Elkeid는 호스트, 컨테이너, K8s, 서버리스 등 다양한 워크로드의 보안 요구 사항을 충족할 수 있는 오픈 소스 솔루션입니다. 이는 ByteDance의 내부 모범 사례에서 파생되었습니다.
 deepfence/secretscanner
:unlock: :unlock: 컨테이너 이미지와 파일 시스템에서 비밀과 비밀번호를 찾습니다 :unlock: :unlock:
 microsoft/restler-fuzzer
RESTler는 클라우드 서비스의 REST API를 통해 자동으로 테스트하고 보안 및 안정성 버그를 찾는 최초의 상태 기반 REST API 퍼징 도구입니다.
 jaeles-project/jaeles
자동화된 웹 애플리케이션 테스트를 위한 만능 도구
 jakehildreth/locksmith
Active Directory Certificate Services에서 일반적인 잘못된 구성을 찾아 수정하도록 만들어진 작은 도구입니다.
 knostic/openant
Knostic의 OpenAnt는 검증된 보안 결함을 사전에 찾아내고 오탐(false positive)과 미탐(false negative)을 모두 최소화하도록 방어자를 돕는 선도적인 오픈 소스 LLM 기반 취약점 발견 제품입니다. 1단계는 탐지합니다. 2단계는…
 pyupio/safety
Python 의존성에서 알려진 보안 취약점을 검사하고, 발견된 취약점에 대한 적절한 해결 방법을 제안합니다.
 pypa/pip-audit
Python 환경, requirements 파일 및 종속성 트리를 감사하여 알려진 보안 취약점을 찾고 자동으로 수정할 수 있습니다.
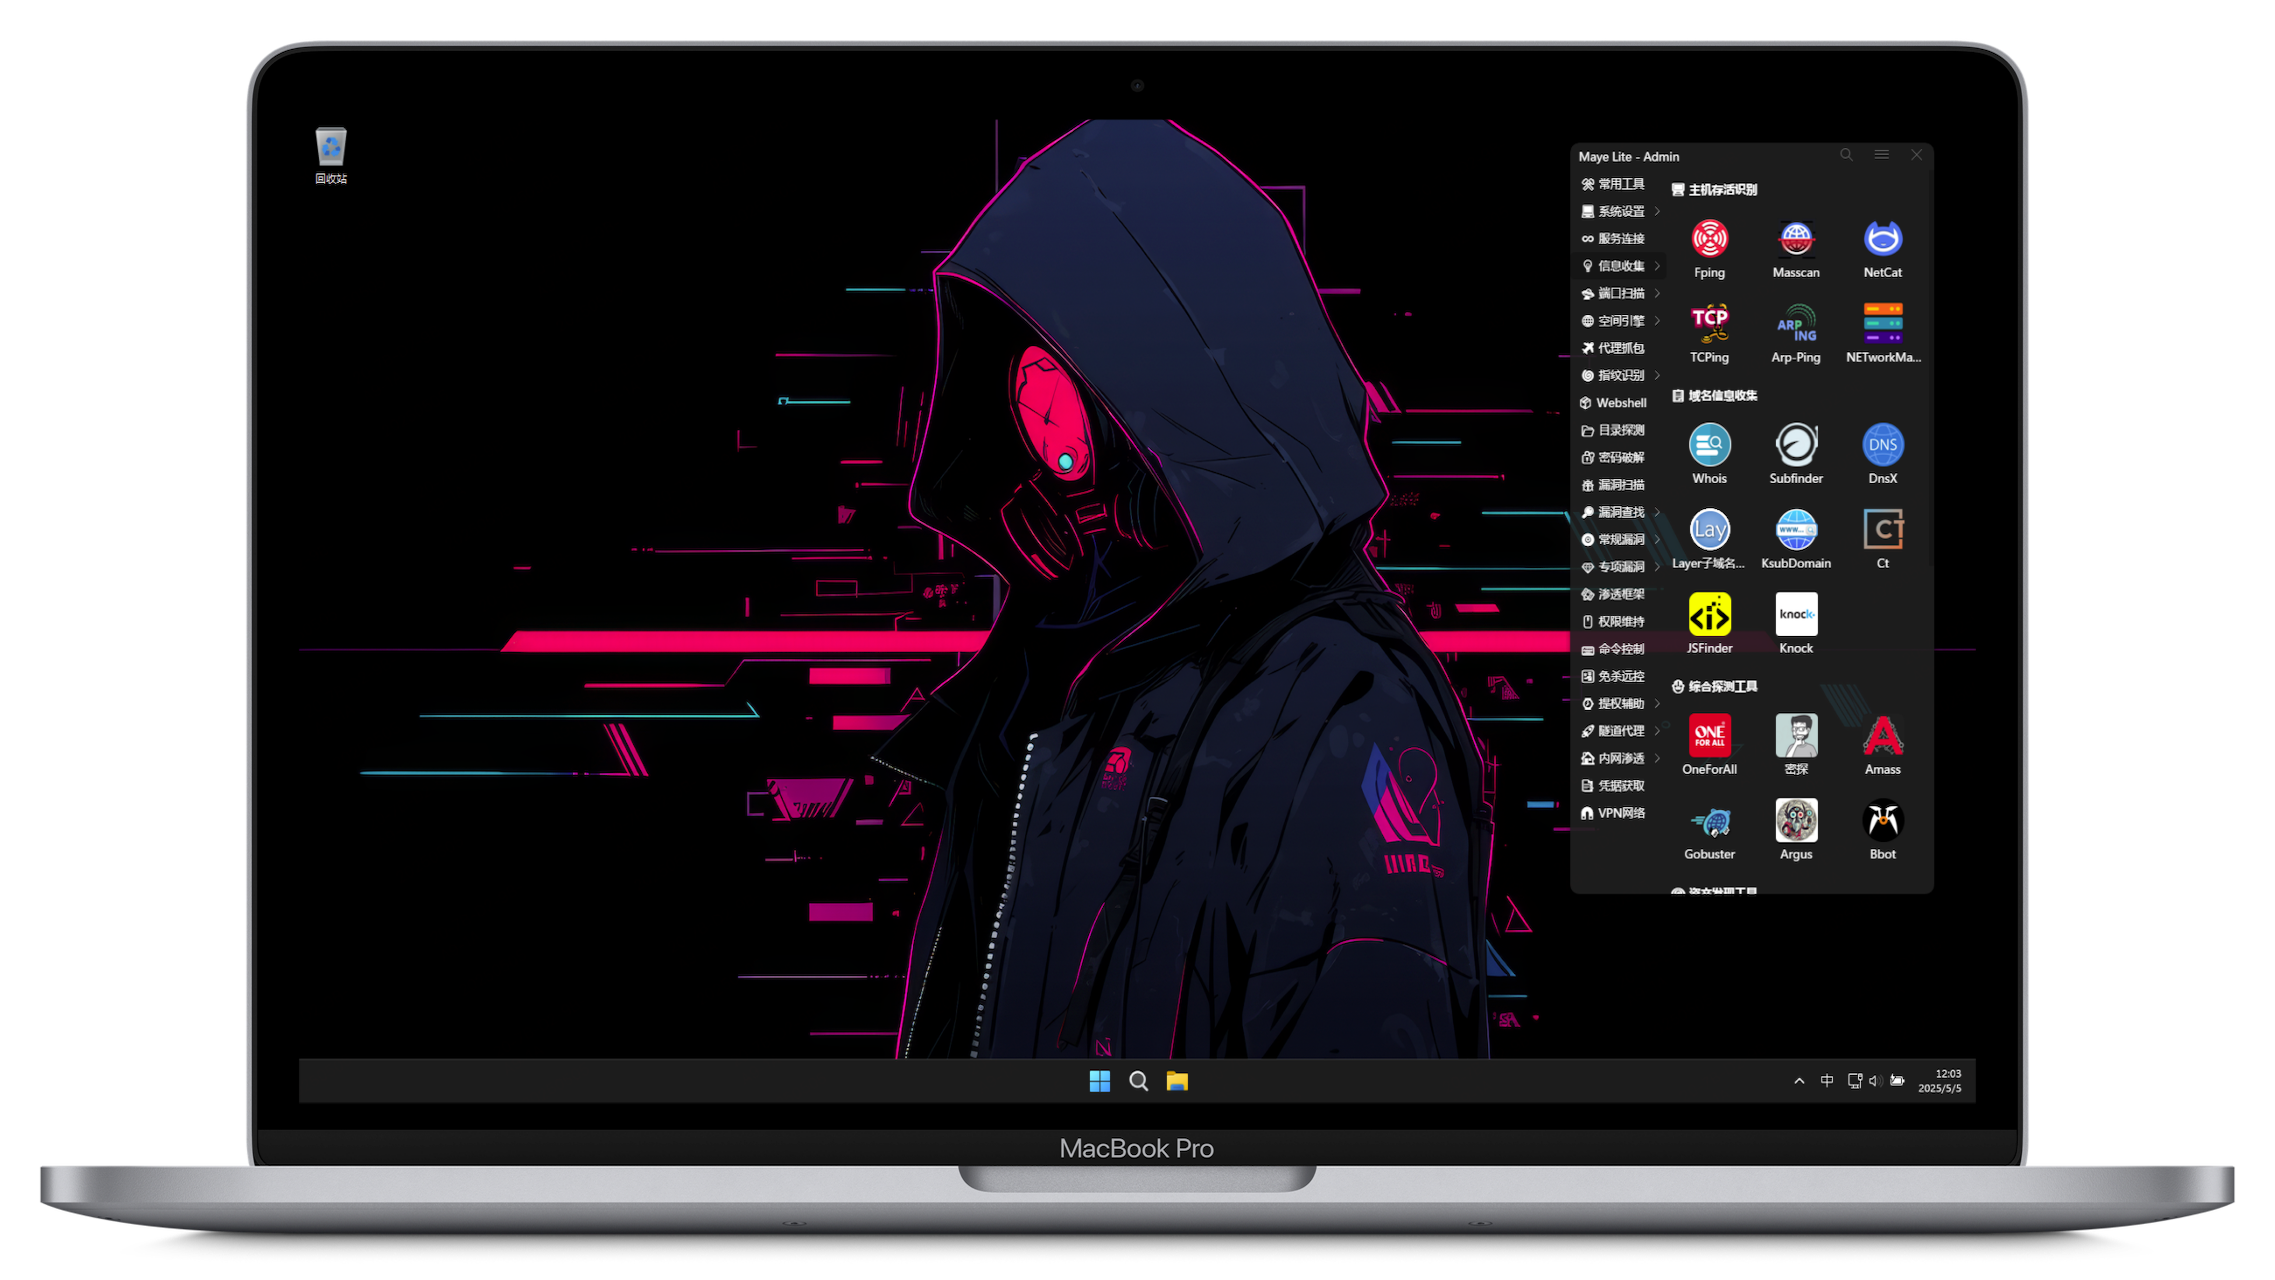 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Mac M 칩 기반 최초의 Windows 침투 테스트 환경
 six2dez/onelistforall
웹 퍼징, 디렉토리 열거 및 서브도메인 발견을 위한 선별되고 분류된 워드리스트 생성기. 36개 이상의 소스를 자동으로 동기화하고 항목을 분류하며 침투 테스트를 위한 최적화된 짧은/긴 목록을 생성합니다.
 matrixleons/evilwaf
evilwaf는 일반적인 웹 애플리케이션 방화벽(WAF)을 탐지하고 우회하도록 설계된 침투 테스트 도구입니다.
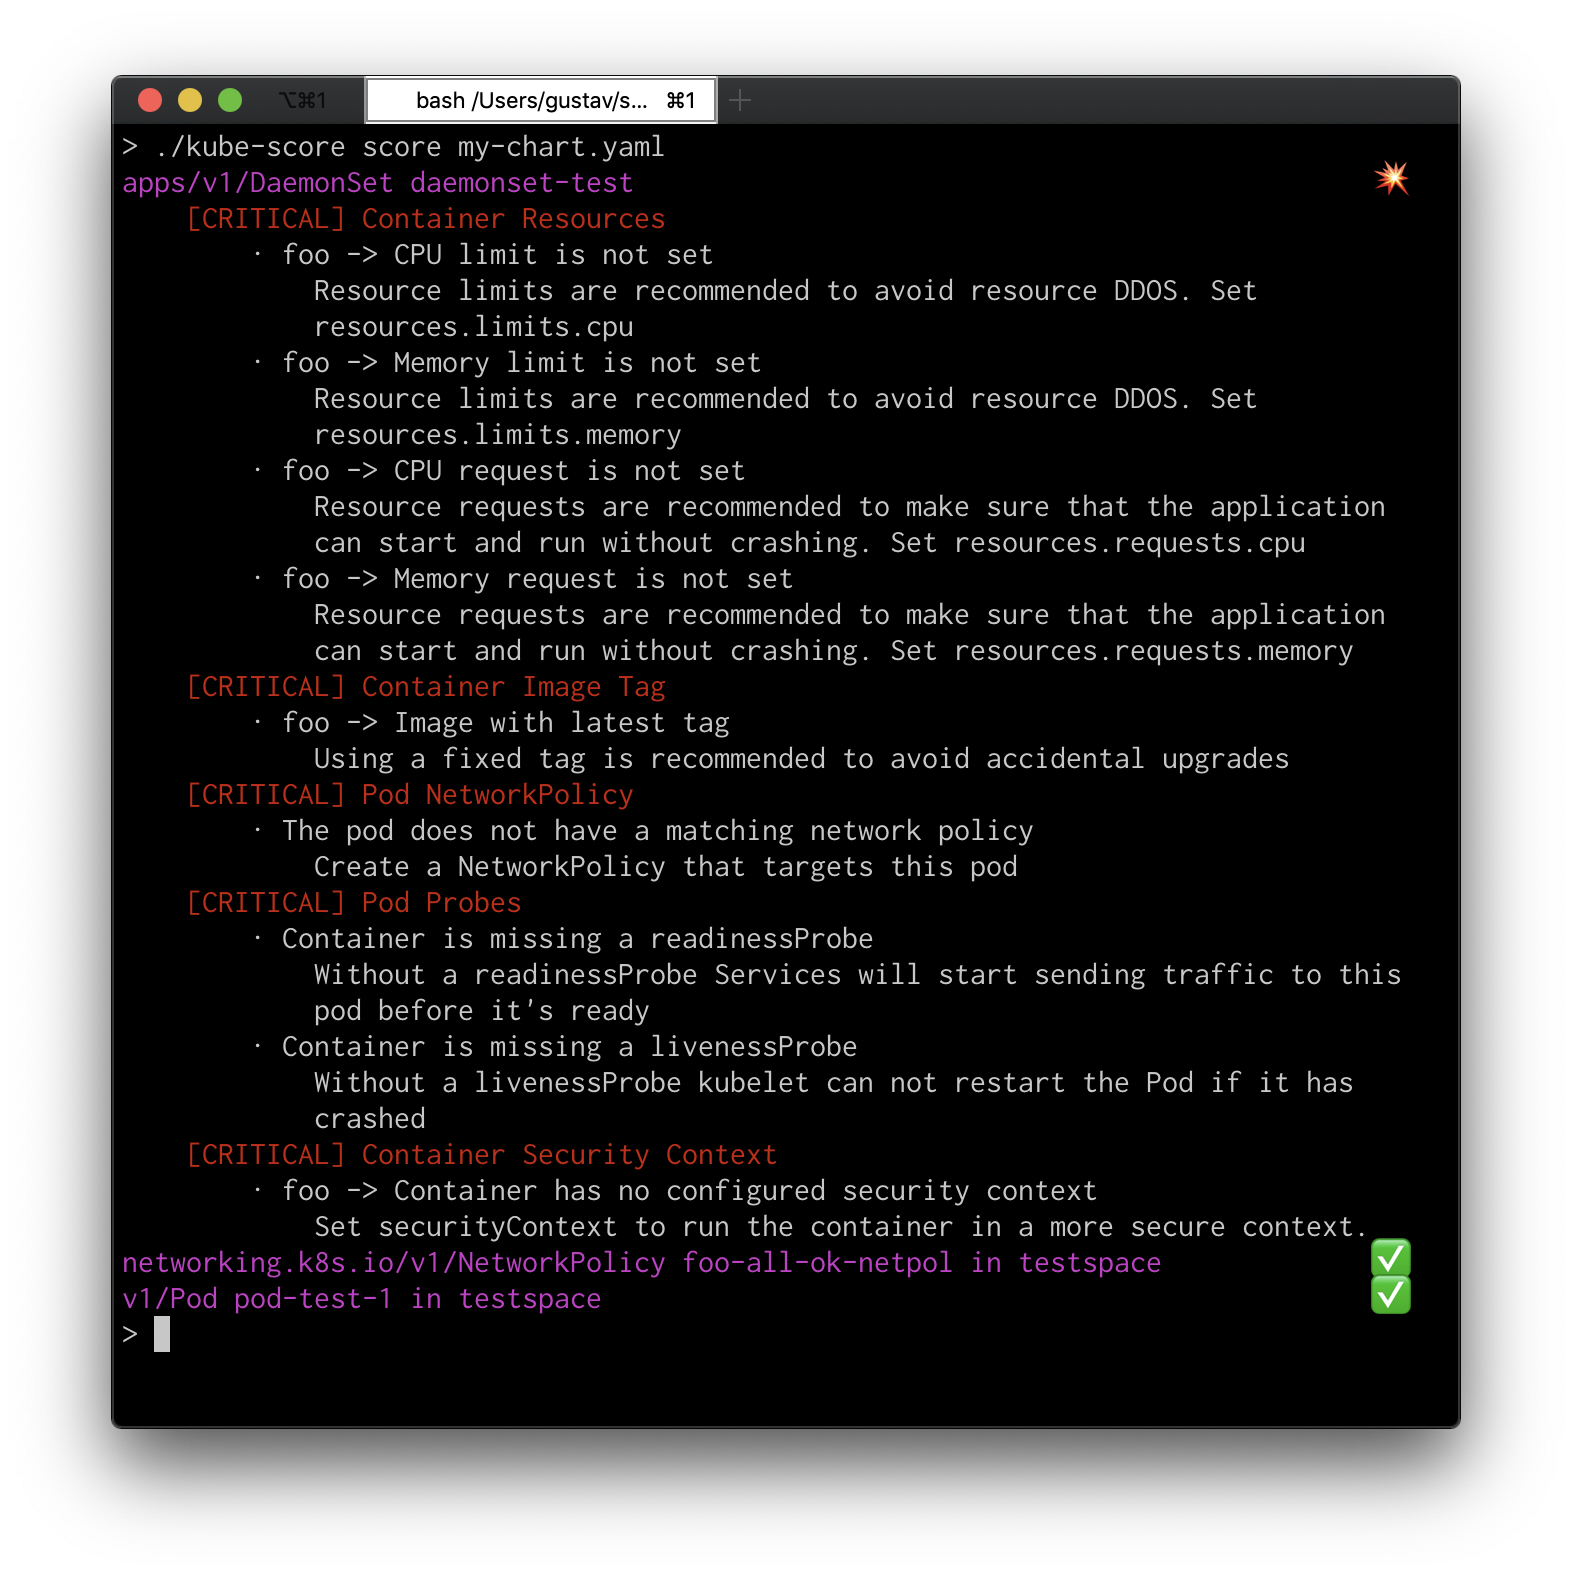 zegl/kube-score
Kubernetes 객체 분석 및 안정성과 보안 향상을 위한 권장 사항을 제공합니다. kube-score는 Kubernetes YAML 및 Charts에서 다운타임과 버그를 사전에 방지합니다. Kubernetes를 위한 정적 코드 분석 도구입니다.
 qianlitp/crawlergo
강력한 웹 취약점 스캐너용 브라우저 크롤러








