
 #1
Tools for identifying, assessing, and prioritizing security weaknesses in systems and applications.
Kitploit 추천
 zierax/grafana-final-scanner
공개된 모든 CVE를 한 스크립트에 모아 Grafana 테스트를 더 쉽게 만들어주는 Grafana 스캐너
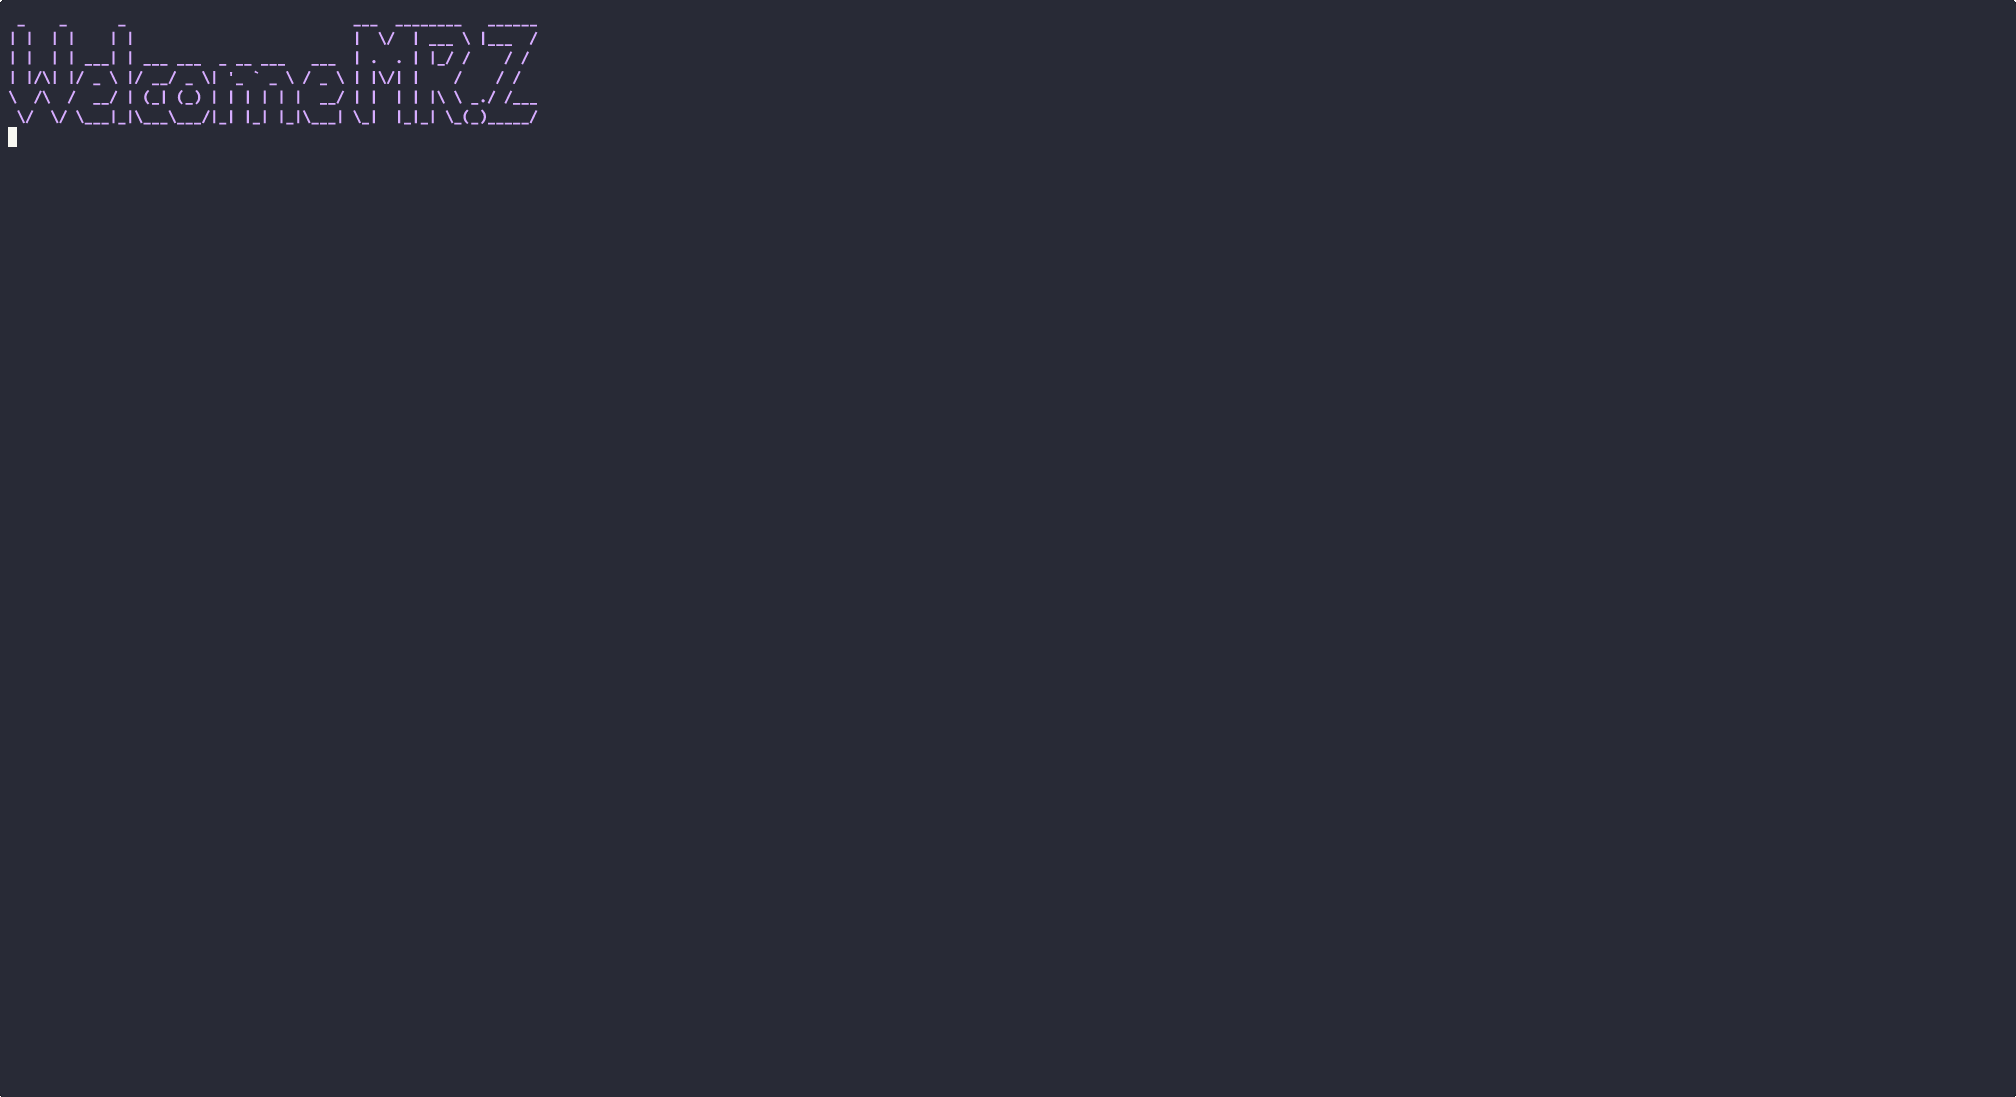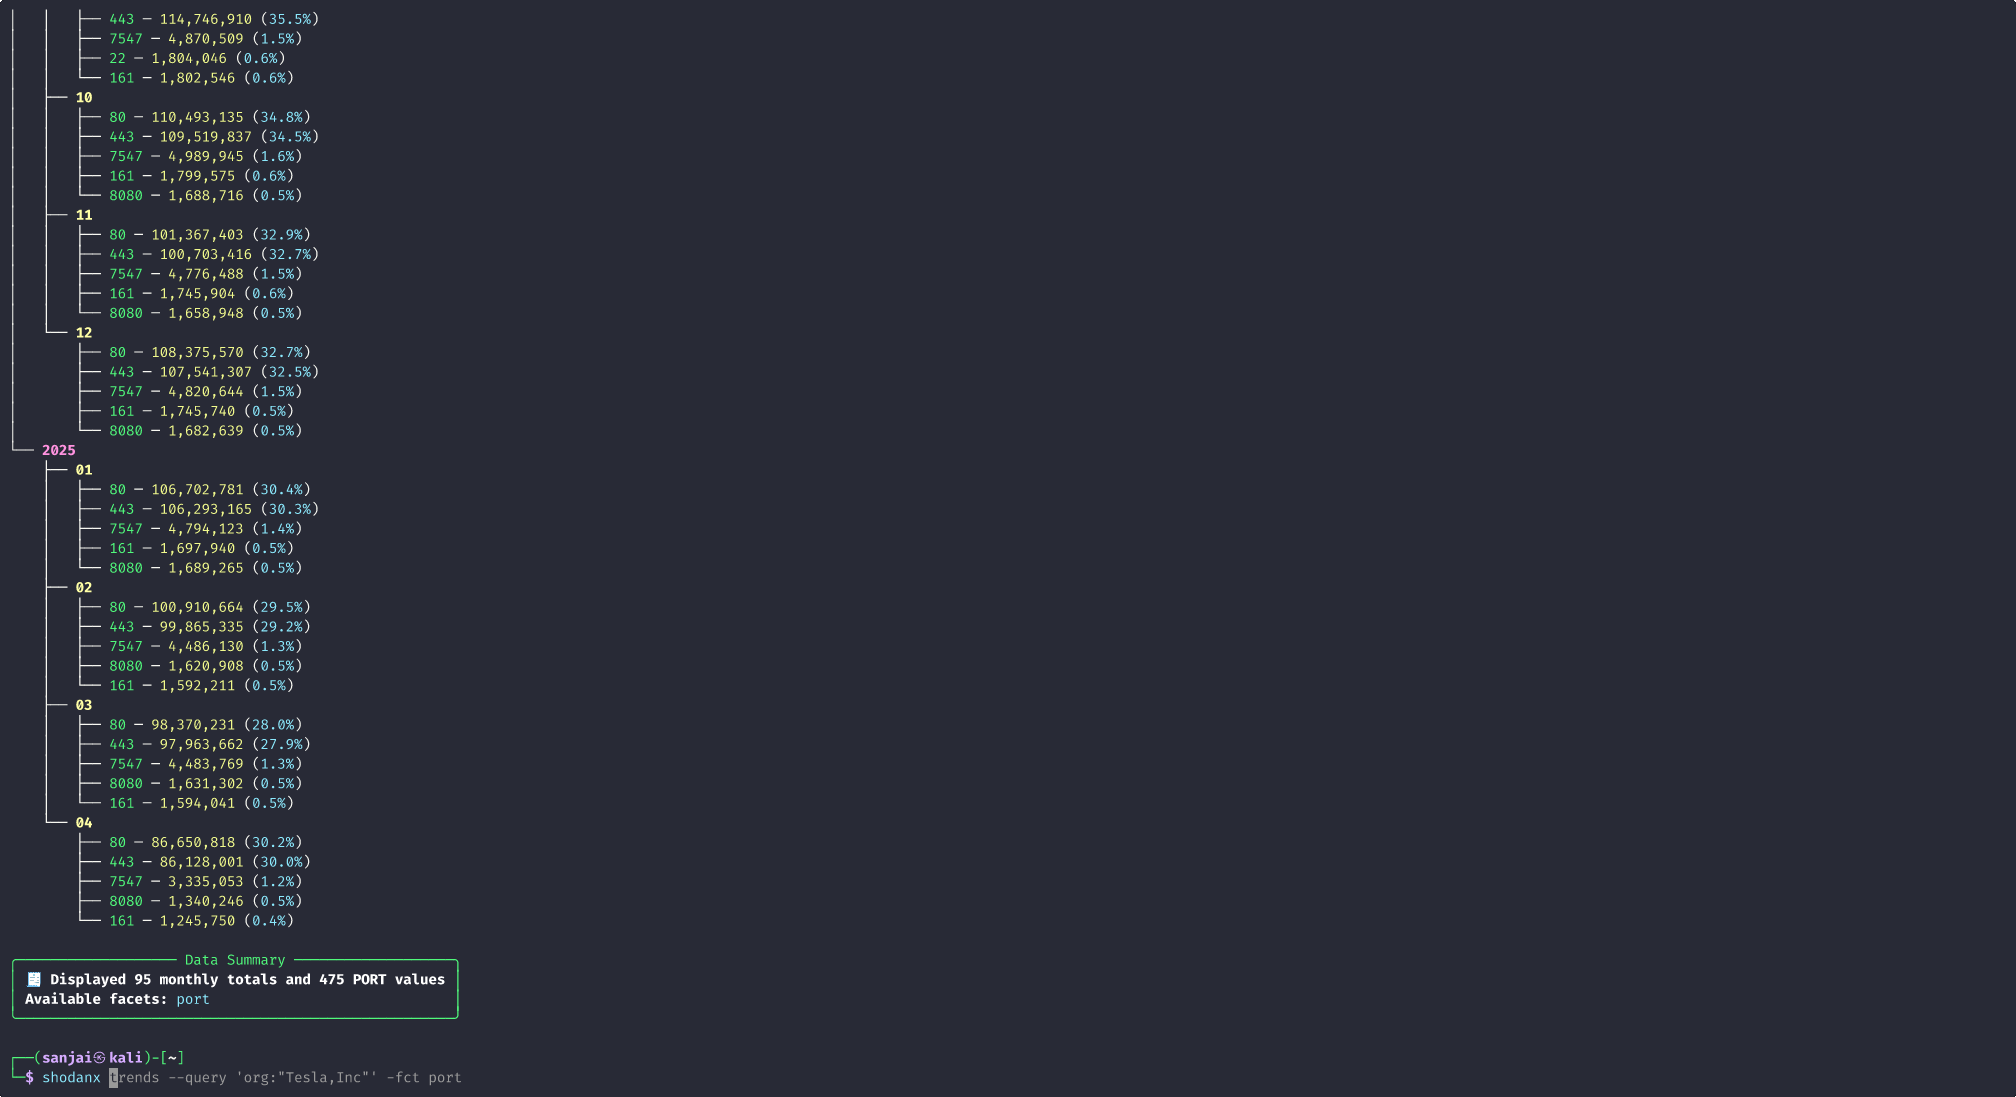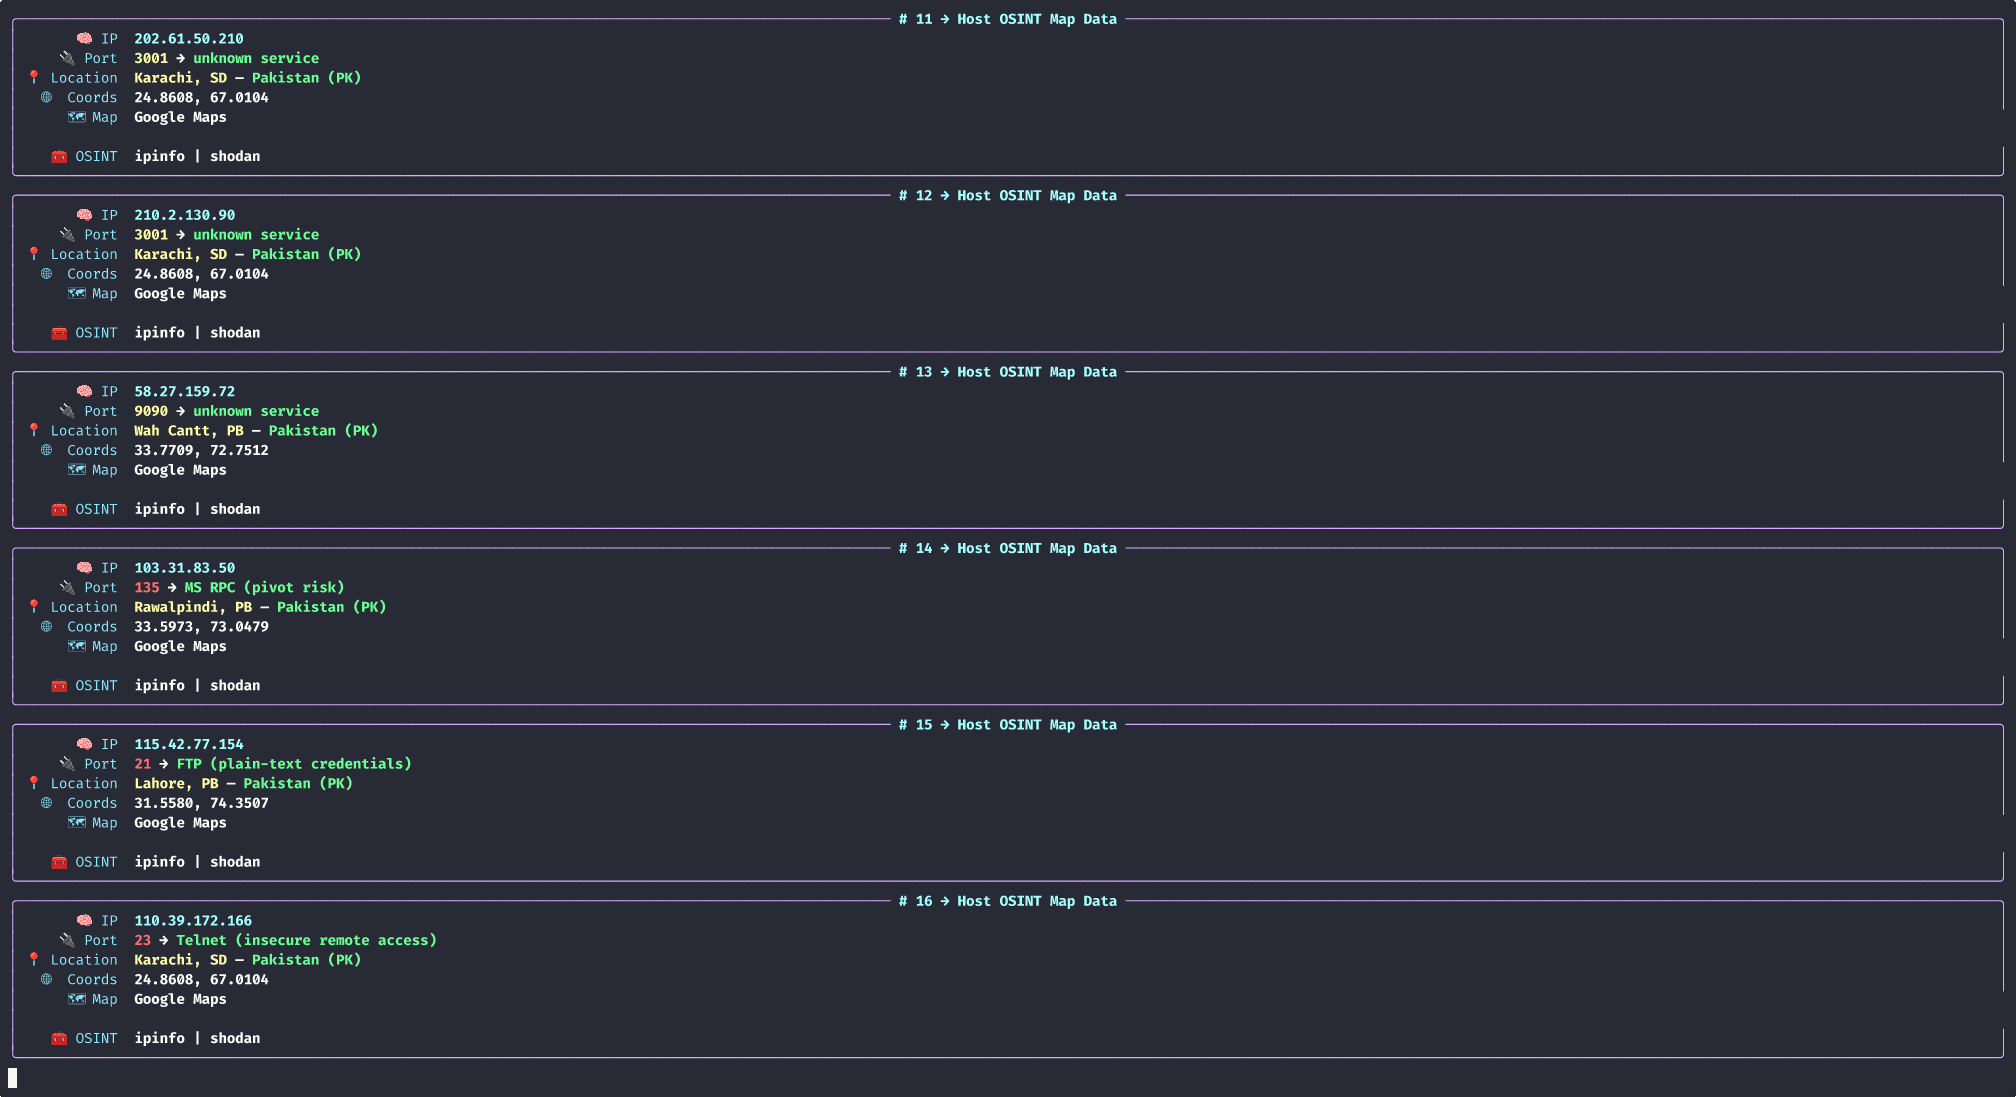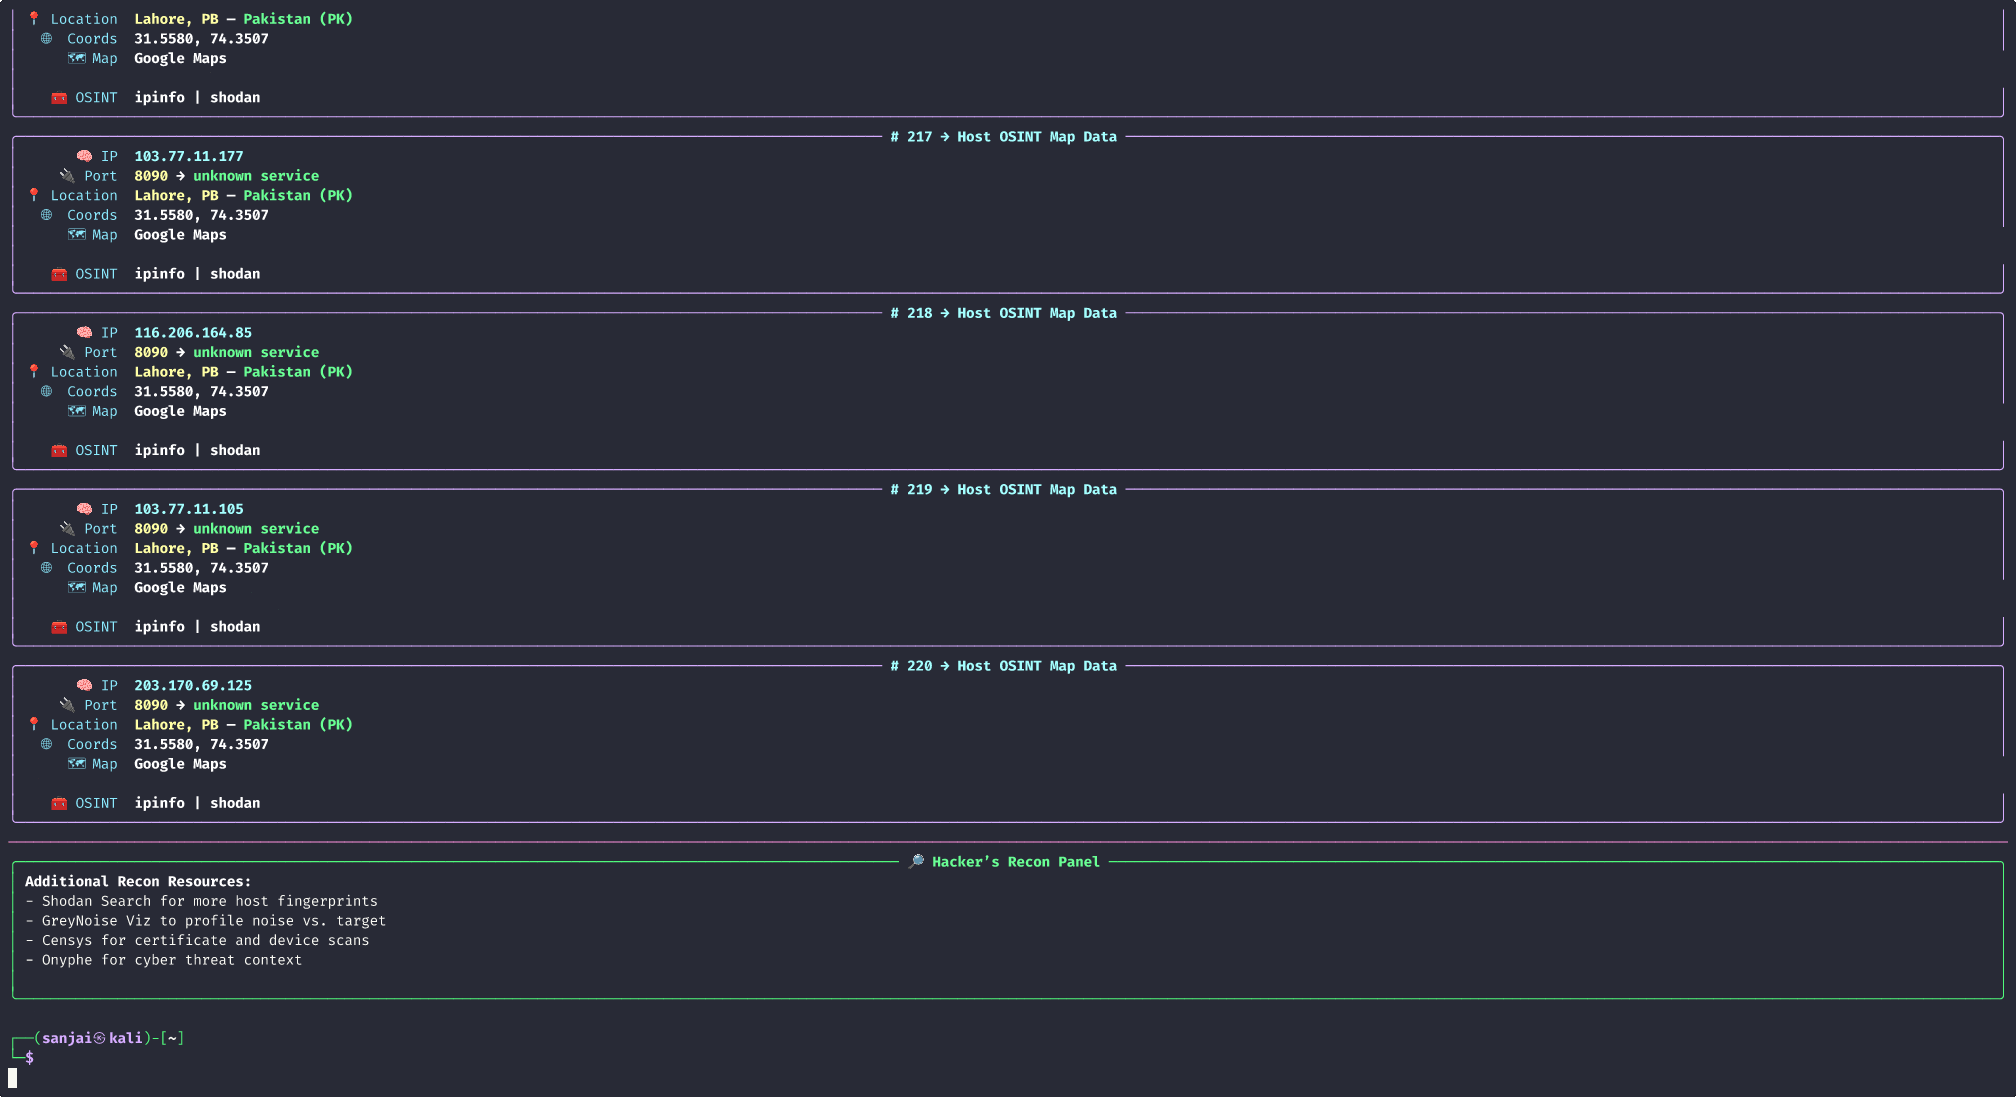 revoltsecurities/shodanx
ShodanX는 shodan dorks를 사용하여 대상의 정보를 수집하는 도구입니다⚡.
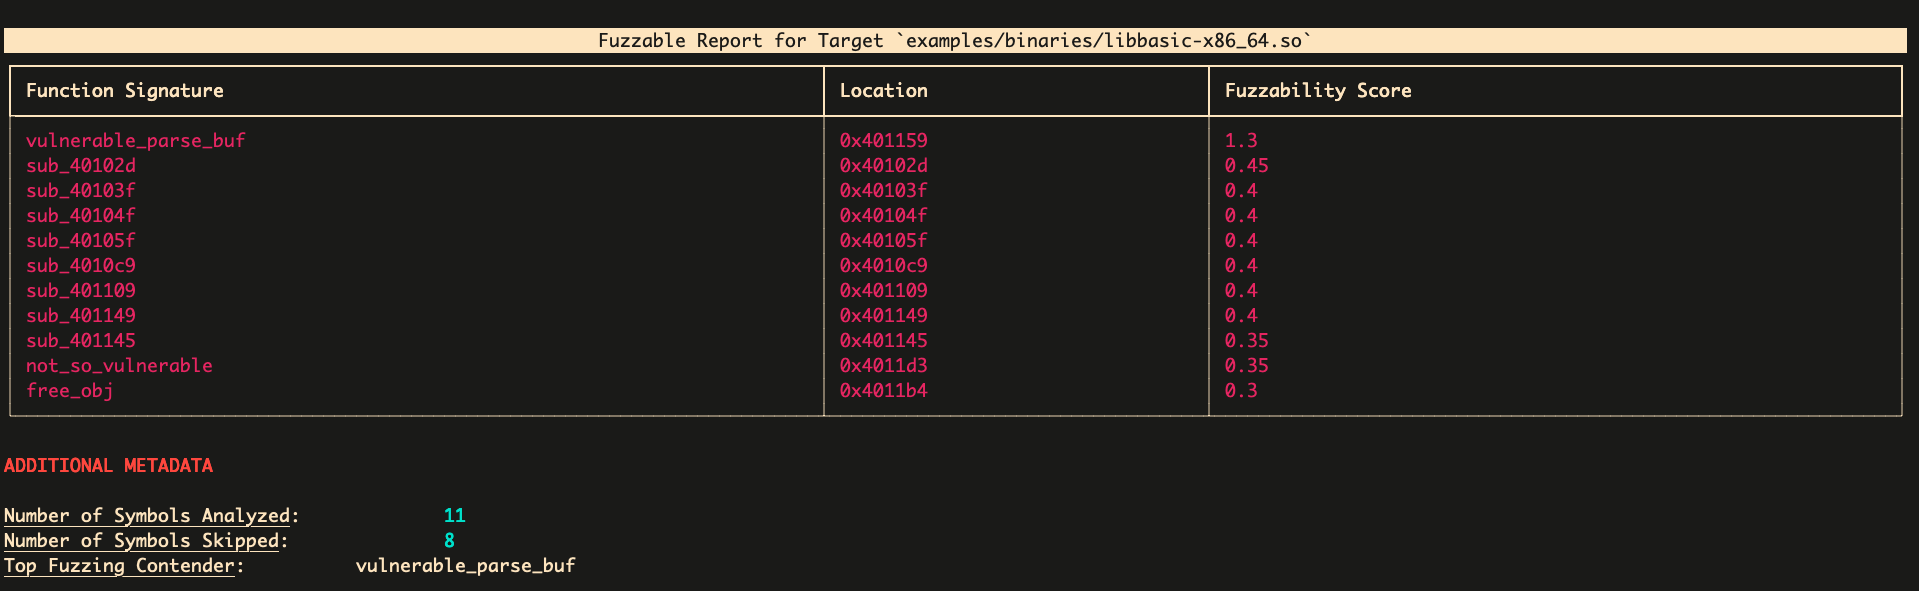 ex0dus-0x/fuzzable
소스 코드 및 바이너리에서 퍼징 가능한 함수 대상을 식별하고, 하네스 템플릿을 생성하며, AFL++ 및 libFuzzer와 통합하여 자동화된 취약점 발견을 수행하는 정적 분석 프레임워크입니다.
 mindpointgroup/cloudfrunt
잘못 구성된 CloudFront 도메인을 식별하는 도구
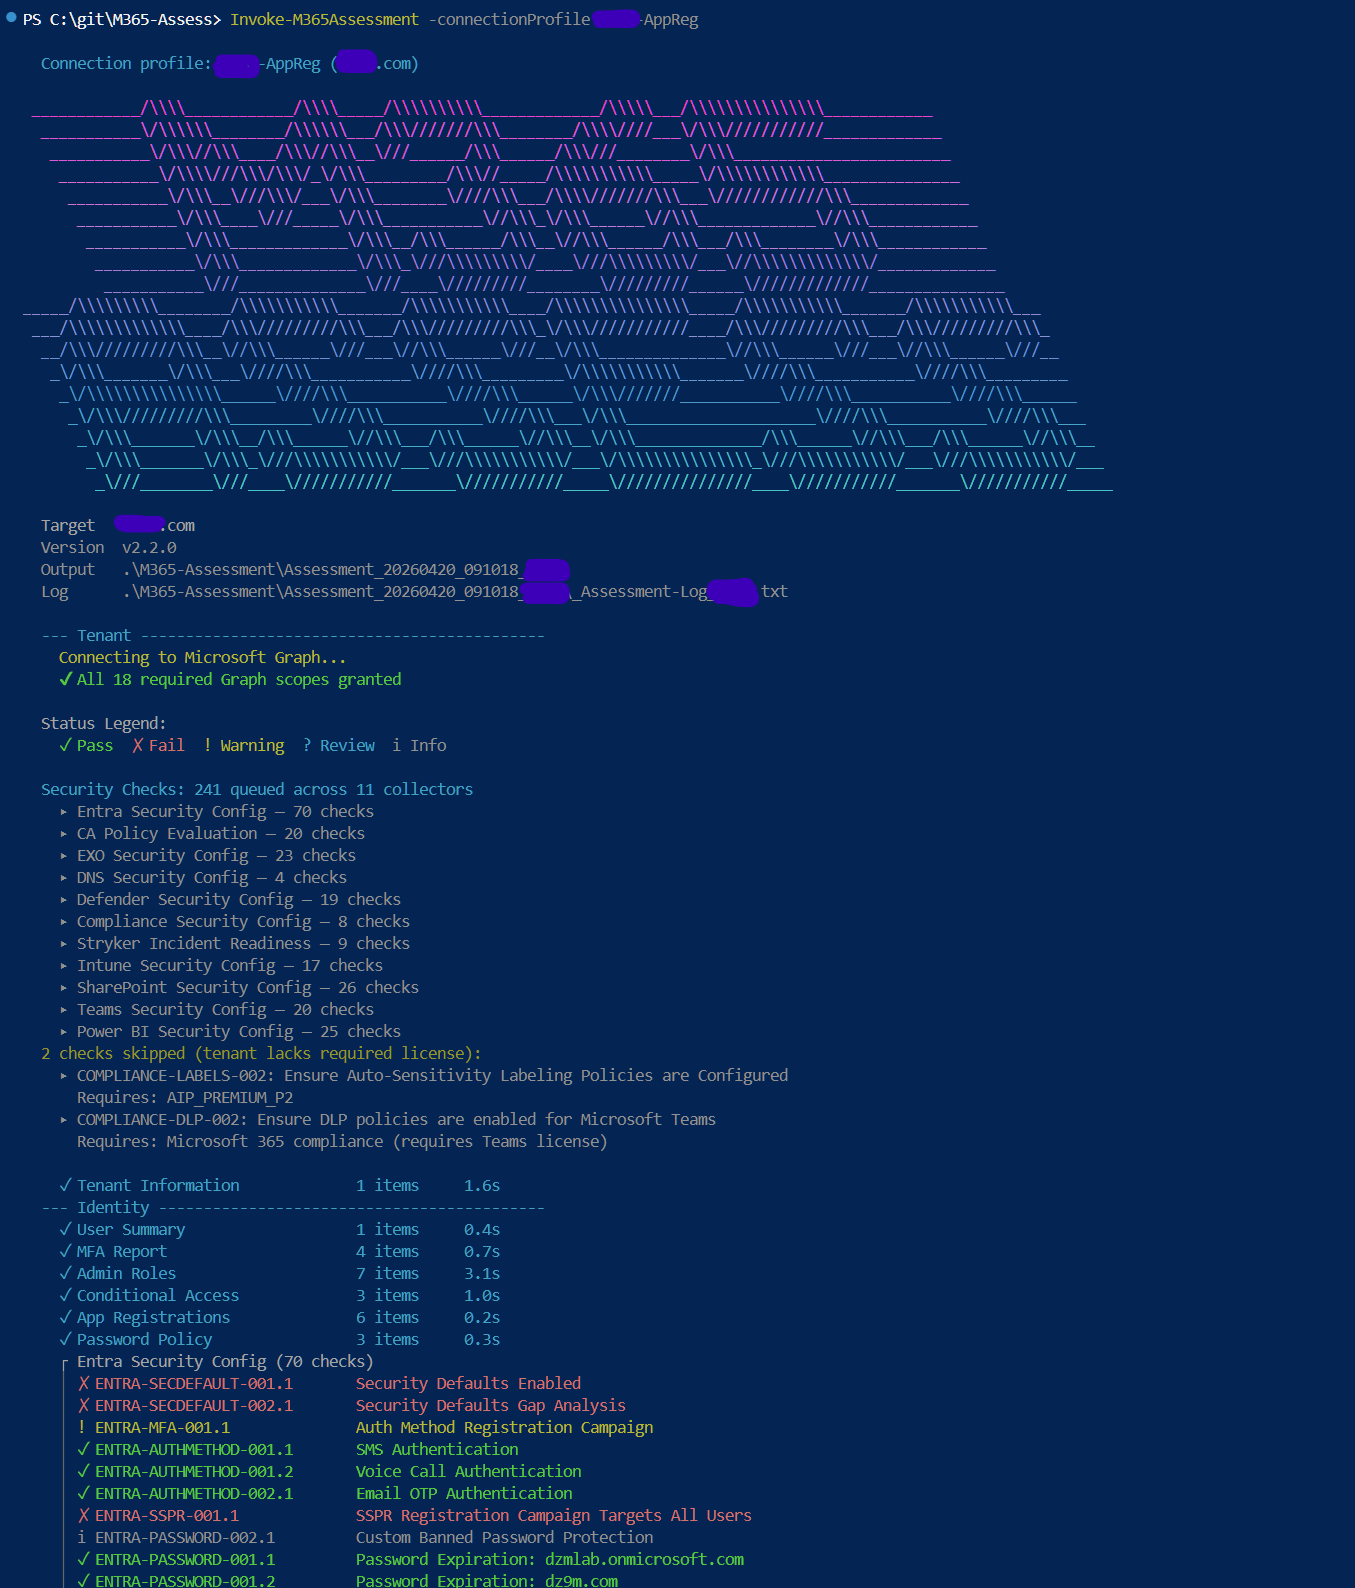 galvnyz/m365-assess
290개 이상의 자동화된 검사, 14개 규정 준수 프레임워크, 대화형 HTML 보고서, 데이터가 사용자의 시스템을 벗어나지 않음.
 fox-it/log4j-finder
디스크 및 Java 아카이브 파일 내에서 취약한 Log4j2 버전을 찾습니다 (Log4Shell CVE-2021-44228, CVE-2021-45046, CVE-2021-45105)
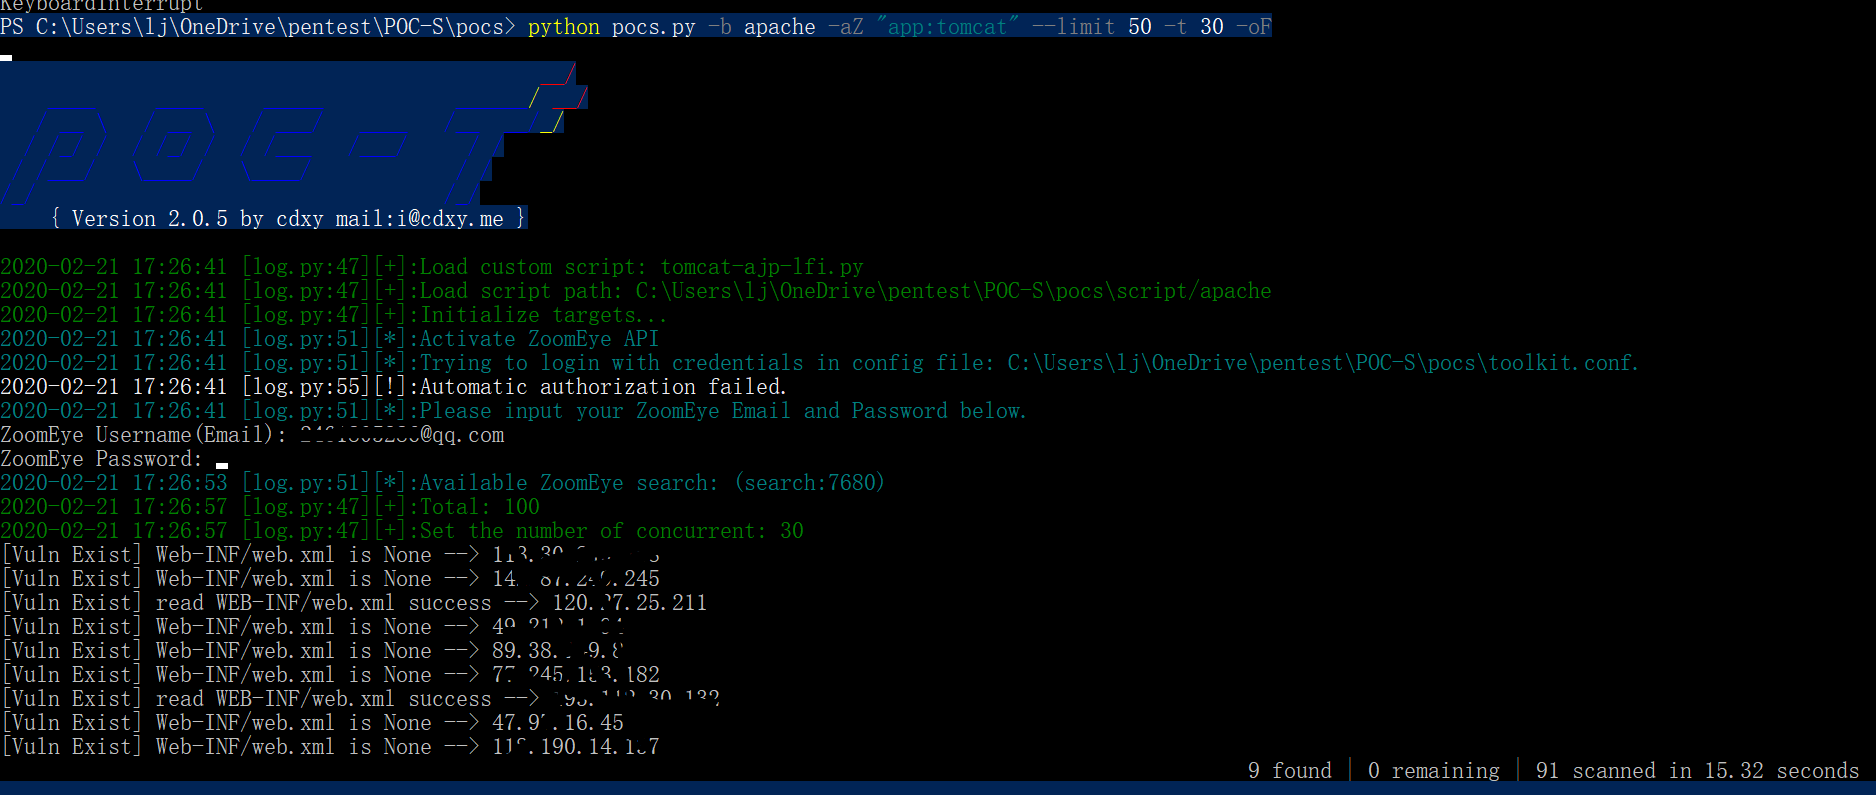 jiangsir404/poc-s
POC-T 강화 버전 POC-S는 레드-블루 대항전에서 웹 애플리케이션 취약점을 신속하게 검증하는 데 사용됩니다. 기능을 강화하고 스크립트를 분류하여 추가했으며, dnslog 등을 자체 내장합니다. 플랫폼에는 vulhub 타깃 머신 및 기타 오픈소스 프로젝트의…
 corretto/hotpatch-for-apache-log4j2
CVE-2021-44228의 log4j RCE를 핫패치하는 에이전트.
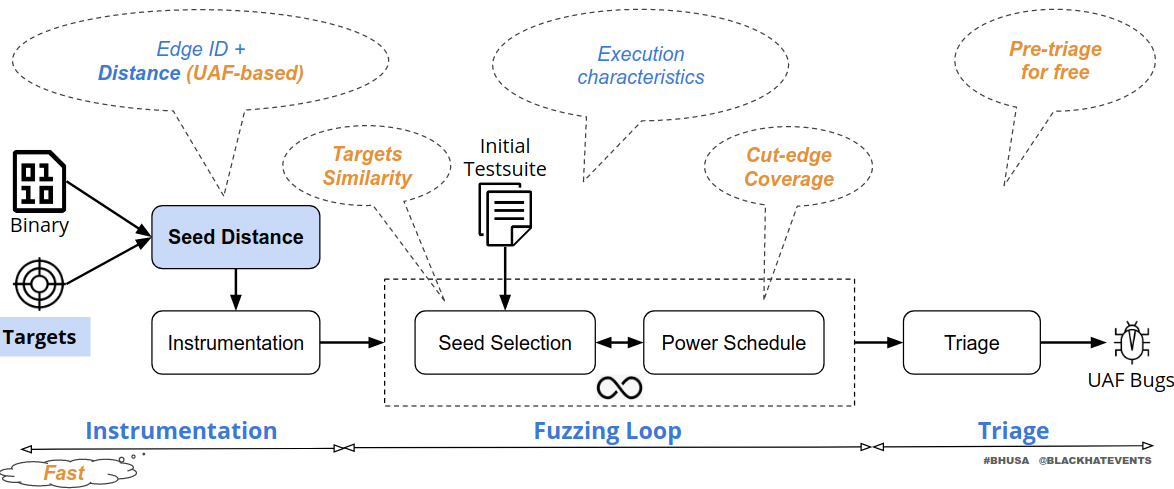 strongcourage/uafuzz
바이너리 수준의 지시형 퍼저로, 순서 인식 입력 메트릭과 정적 분석을 통해 Use-After-Free 취약점을 탐지하는 데 특화되어 있으며, 버그 재현, 패치 테스트, 보고서 검증을 지원합니다.
 zhuowei/macdirtycowdemo
Apple의 XNU 소스에서 추출한 테스트케이스를 사용하여 macOS 13.0.1에서 CVE-2022-46689(Dirty Cow 버그의 macOS 버전)로 루트 권한을 획득합니다.
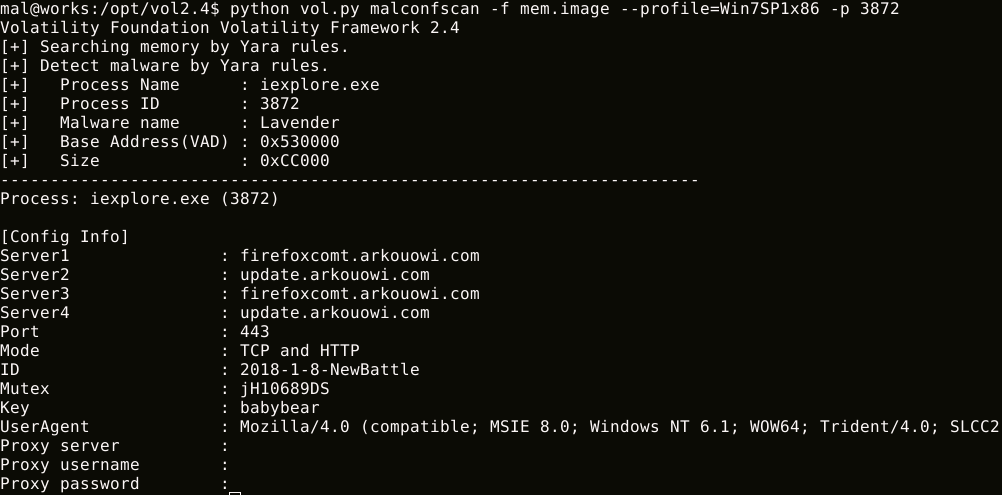 jpcertcc/malconfscan
알려진 악성코드의 설정 데이터를 추출하는 Volatility 플러그인
 raghavd3v/crlfsuite
가장 강력한 CRLF injection (HTTP Response Splitting) 스캐너.
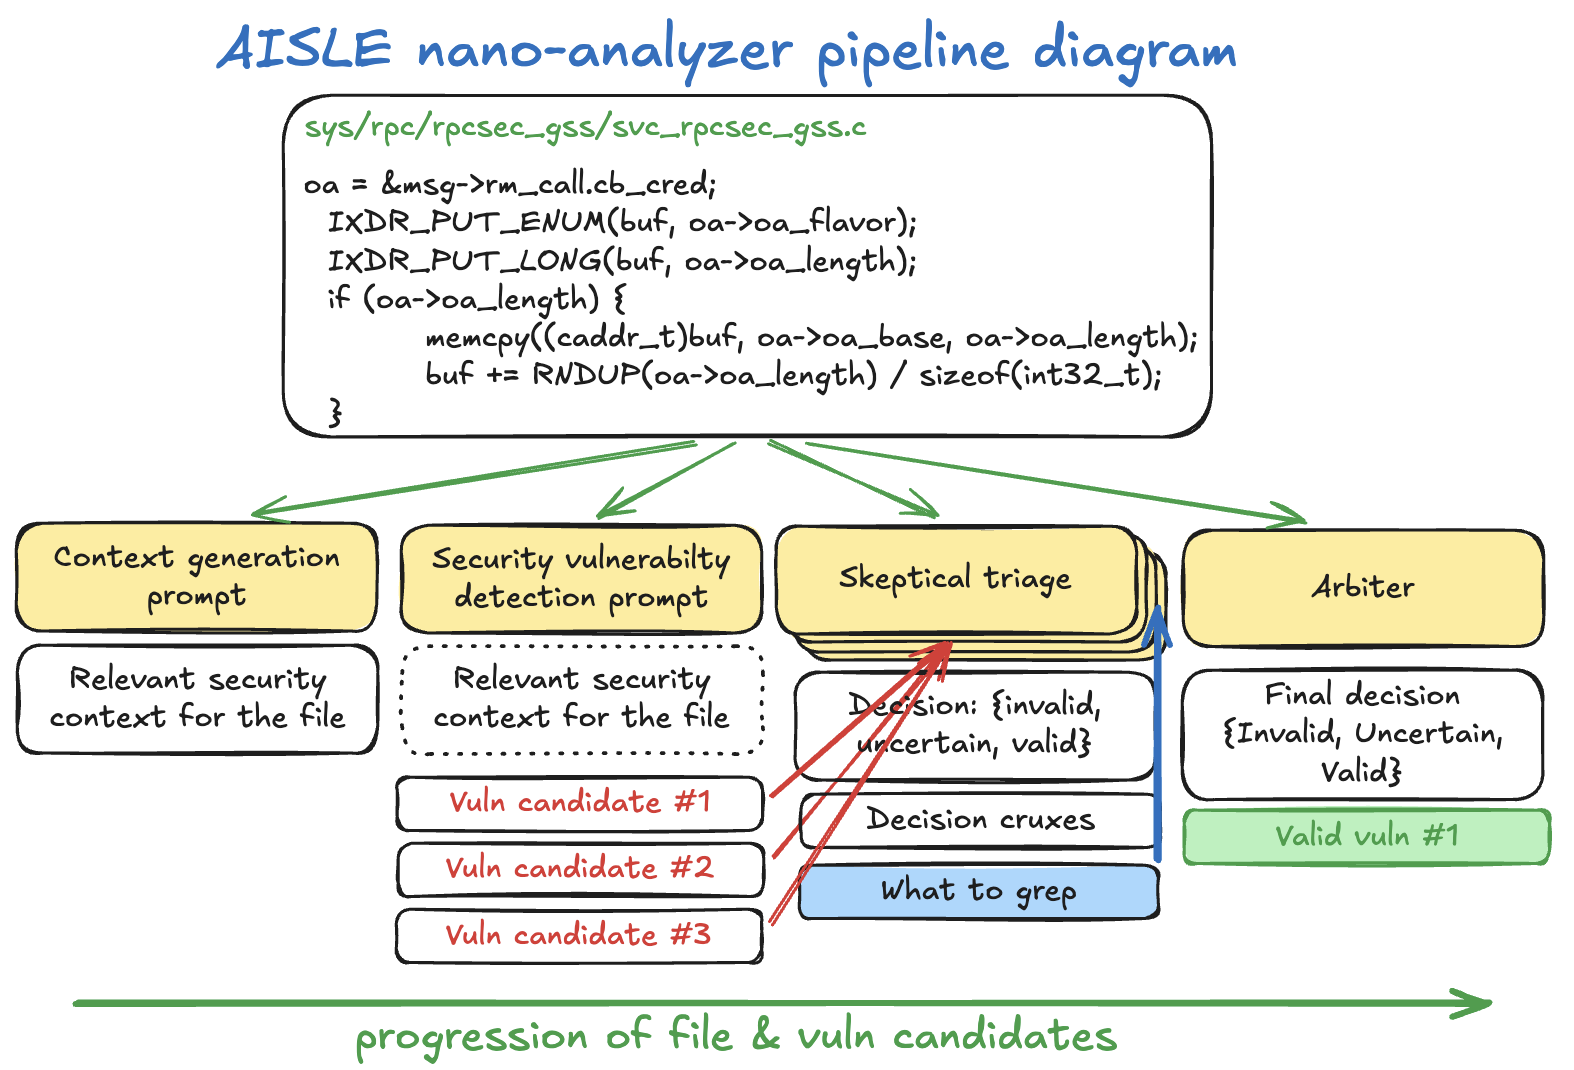 weareaisle/nano-analyzer
AISLE의 최소한의 LLM 기반 제로데이 취약점 스캐너.
 codewatchorg/sqlipy
SQLiPy는 SQLMap API를 사용하여 SQLMap을 통합하는 Burp Suite용 Python 플러그인입니다.
 jimywork/shodanwave
Shodanwave는 Netwave IP Camera를 탐색하고 정보를 얻기 위한 도구입니다.
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) 공격 및 탐지 자동화








