
 #1
Tools for identifying, assessing, and prioritizing security weaknesses in systems and applications.
Kitploit 추천

 berabuddies/redis-poc
Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1용 RCE PoC

 chiefautism/privacy-parser
openai 프라이버시 필터의 역방향입니다. 동일한 1.5b 모델로, 마스킹 대신 PII를 구조화된 스팬으로 반환합니다

 dev-2null/adcollector
Active Directory 환경에서 공격과 방어 모두를 위해 귀중한 정보를 신속하게 추출하는 경량 도구입니다.
 0xdea/ghidra-scripts
엄선된 Ghidra 스크립트로 리버스 엔지니어링 및 취약점 분석을 자동화하세요: 안전하지 않은 함수 탐지, 디컴파일러 의사 코드 추출, Objective-C 교차 참조 수정, MIPS 시스템 콜 해석.
 federicodotta/java-deserialization-scanner
Java 역직렬화 취약점의 탐지 및 악용을 위한 Burp Suite 올인원 플러그인
 byt3bl33d3r/offensivedlr
.NET DLR 무기화를 위한 연구 노트 및 PoC 코드가 포함된 툴박스
 pablosnt/rekono
공격 표면 탐지 및 취약점 관리를 자동화하는 공격적 보안 플랫폼
 scumjr/dirtycow-vdso
Dirty COW (CVE-2016-5195)에 대한 PoC

 stamusnetworks/scirius
Suricata 규칙셋 관리, 위협 헌팅 및 규칙 튜닝을 위한 웹 인터페이스로, 다중 소스 피드 집계, 변환 및 활동 통계를 제공합니다.
 0x4d31/burpa
Burp-Automator: Slack 통합 기능을 갖춘 Burp Suite 자동화 도구입니다. Jenkins 및 Selenium과 함께 사용하여 동적 애플리케이션 보안 테스트(DAST)를 자동화할 수 있습니다.
 intellabs/kafl
전체 VM 커널/드라이버 대상용 퍼저
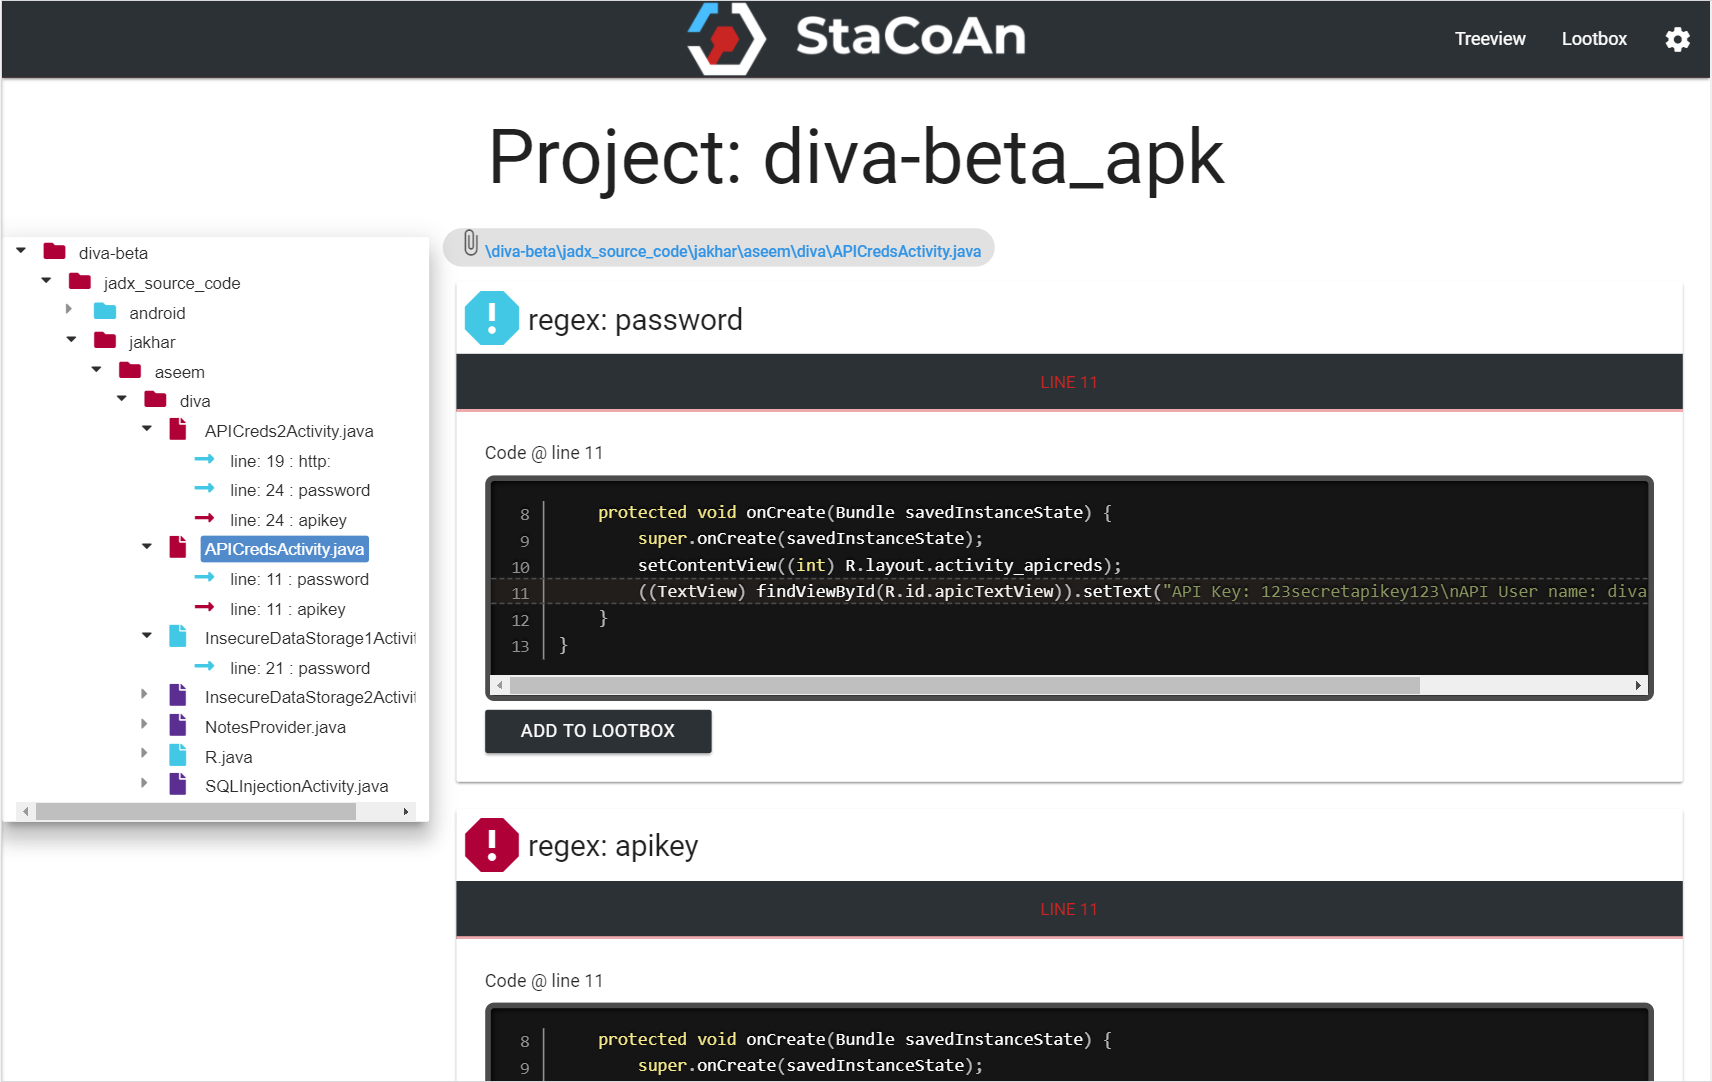 vincentcox/stacoan
StaCoAn은 개발자, 버그바운티 헌터 및 윤리적 해커가 모바일 애플리케이션에 대한 정적 코드 분석을 수행할 수 있도록 도와주는 크로스플랫폼 도구입니다.
 nccgroup/nmap-nse-vulnerability-scripts
NMAP 취약점 스캐닝 스크립트
 dougburks/so-crates
SO-CRATES: Security Onion 컨테이너 기반 위협, 악성 활동, 그리고 수상한 것들에 대한 신속 분석!
 owasp/iotgoat
의도적으로 보안이 취약한 OpenWrt 기반 펌웨어로, 실습형 IoT 보안 교육을 위해 설계되었습니다. OWASP IoT Top 10에 매핑된 취약점 챌린지를 제공하여 정적 및 동적 분석을 지원합니다.








