
 #1
 client9/libinjection
SQL / SQLI 토크나이저 파서 분석기
 crowdstrike/crt
찾기 어려운 권한, 페더레이션 트러스트, 메일 전달 규칙 및 위임된 액세스를 위해 Azure AD 및 Exchange Online 구성을 감사하여 조직이 클라우드 환경을 보호할 수 있도록 지원합니다.
 ekultek/zeus-scanner
고급 정찰 유틸리티
 klezvirus/cve-2021-40444
CVE-2021-40444 - 완전 무장된 Microsoft Office Word RCE 익스플로잇
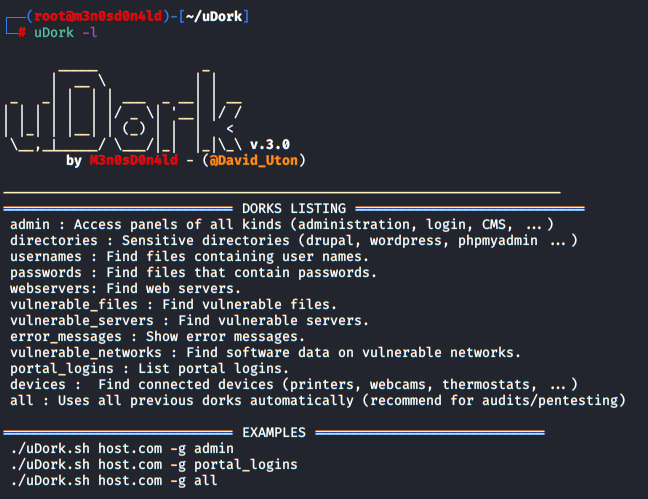 m3n0sd0n4ld/udork
uDork는 Bash 스크립팅으로 작성된 스크립트로, 고급 Google 검색 기술을 사용하여 파일이나 디렉토리에서 민감한 정보를 획득하고, IoT 장치를 찾으며, 웹 애플리케이션의 버전을 탐지하는 등의 작업을 수행합니다.
 aide/aide
모니터링 대상 파일 및 디렉터리의 무단 변경을 속성 검사, 여러 해시 알고리즘, 사용자 정의 가능한 규칙을 통해 탐지하는 파일 무결성 모니터링 도구입니다.
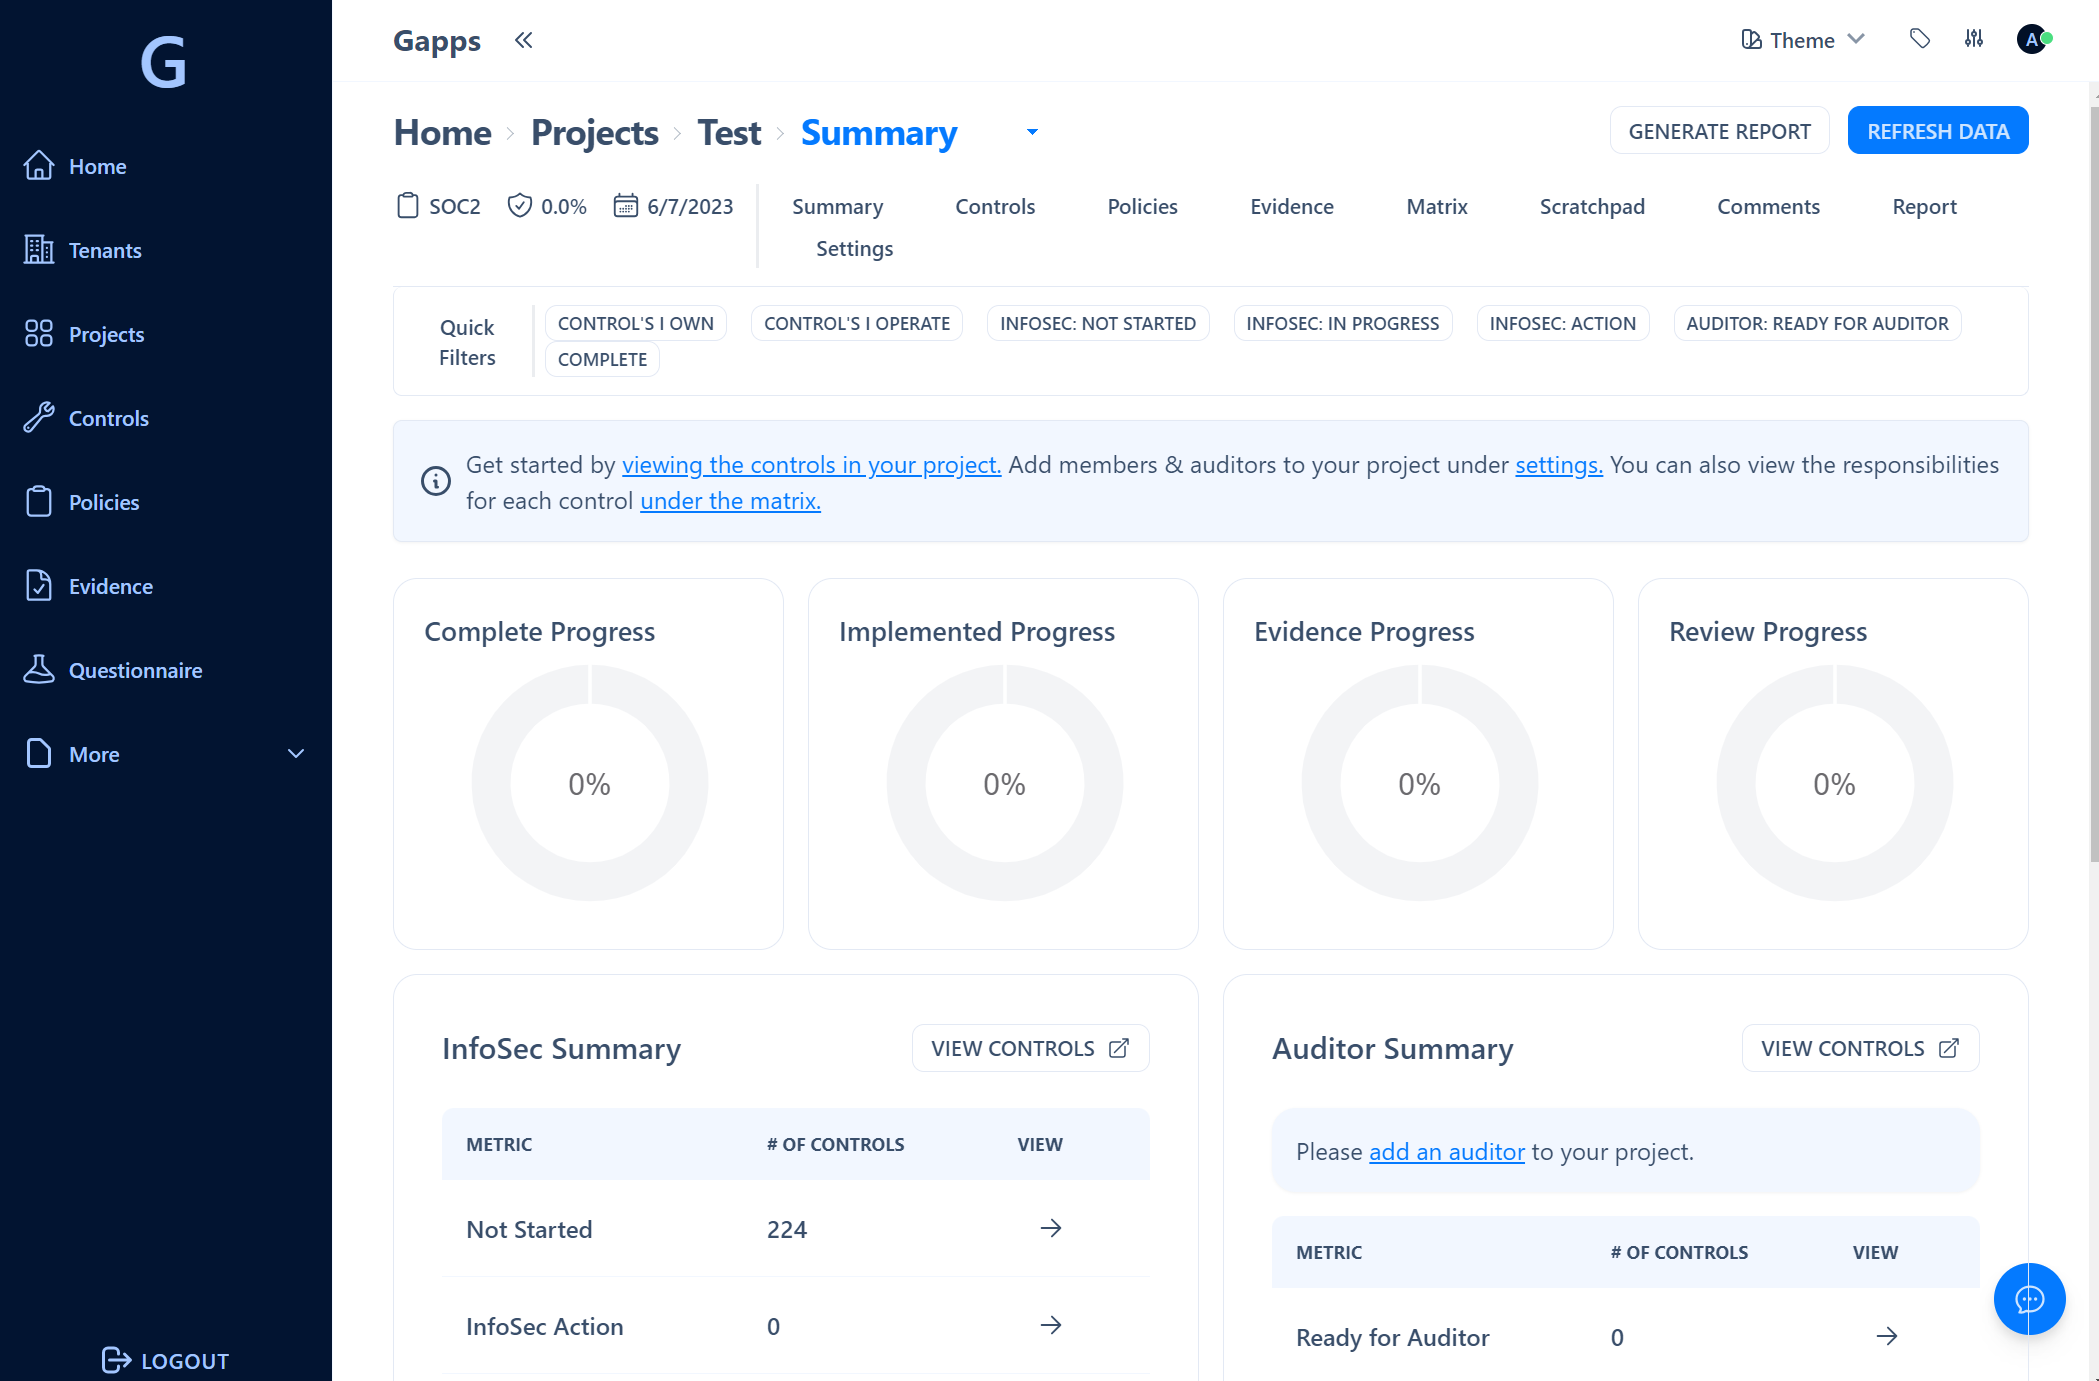 bmarsh9/gapps
보안 규정 준수 플랫폼 - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF 추적
 awslabs/aws-security-assessment-solution
Prowler를 사용하여 AWS 계정의 특정 시점 평가를 생성하는 데 도움을 주는 AWS 도구입니다.
 microsoft/windowsprotocoltestsuites
⭐⭐ SNIA SDC의 SMB3 IO Lab(2026년 9월 28일 - 10월 1일)에 참여하여 다가오는 Interoperability Events를 확인하세요.
 eladshamir/whisker
Whisker는 대상 계정에 "Shadow Credentials"를 효과적으로 추가하기 위해 msDS-KeyCredentialLink 특성을 조작하여 Active Directory 사용자 및 컴퓨터 계정을 탈취하는 C# 도구입니다.
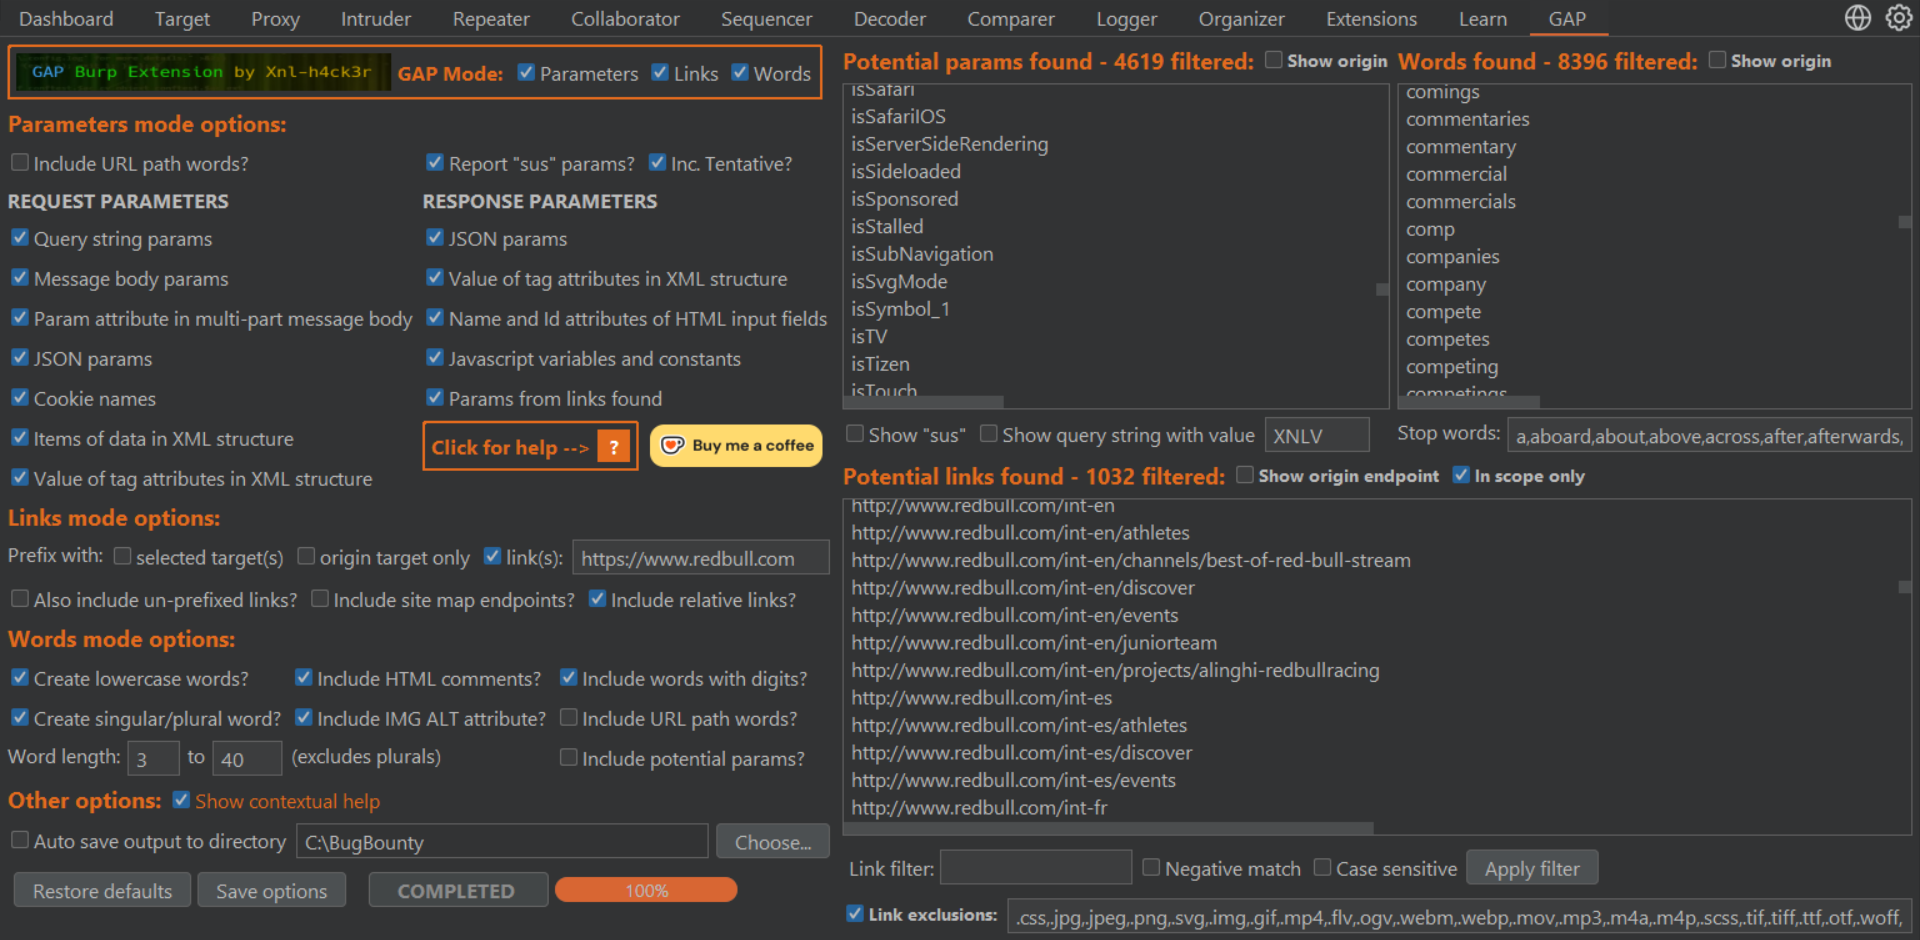 xnl-h4ck3r/gap-burp-extension
잠재적인 엔드포인트, 매개변수를 찾고 사용자 정의 대상 단어 목록을 생성하는 Burp 확장 프로그램
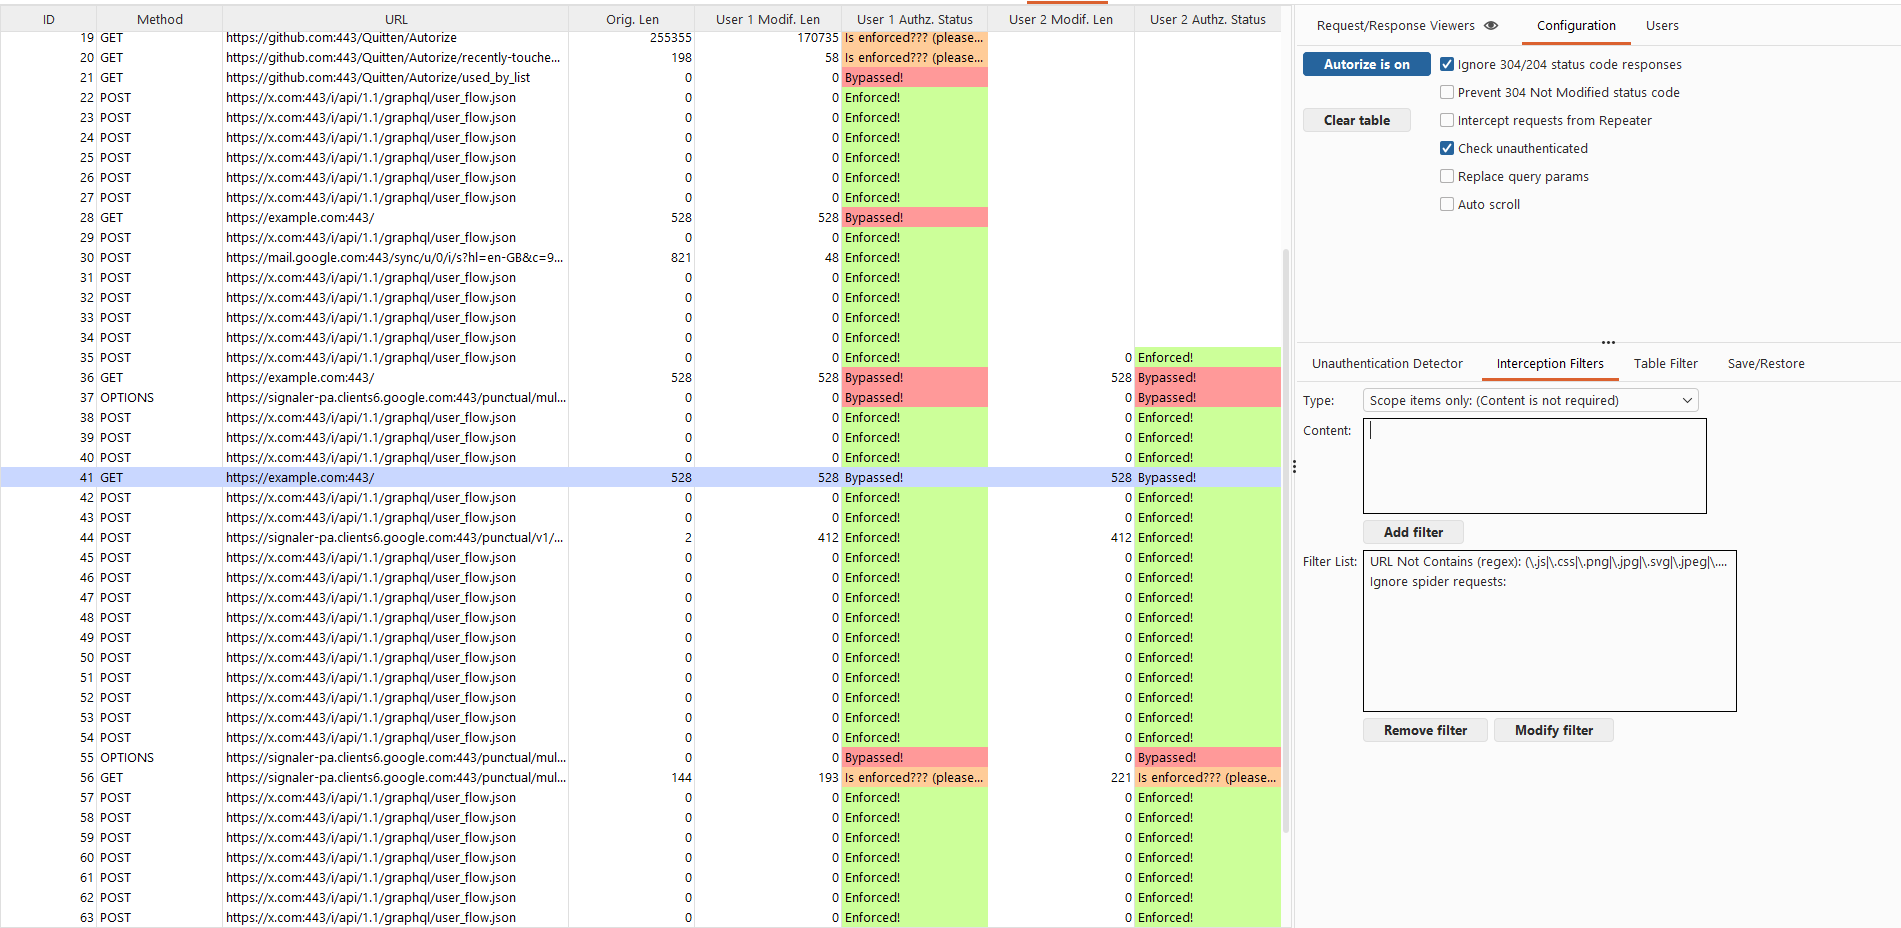 quitten/autorize
Barak Tawily가 개발한 Jython 기반 Burp Suite용 자동 권한 부여 강제 탐지 확장 프로그램으로, 애플리케이션 보안 담당자의 작업을 용이하게 하고 자동 권한 부여 테스트를 수행할 수 있도록 합니다.
 eset/malware-research
다양한 악성코드 조사 과정에서 작성된 코드
 google/bughunters
Google의 취약점 보상 프로그램을 위한 참고 자료로, 도메인 등급, OSS 저장소 등급 목록, 보안 연구자를 위한 보상 패치 예시를 포함합니다.
 provos/ironcurtain
자율 AI 에이전트를 위한 보안* 런타임. 일반 영어로 작성된 헌법에서 정책을 수립합니다. (*https://ironcurtain.dev)
 vanhoefm/fragattacks
Wi-Fi 클라이언트와 액세스 포인트를 위한 자동화된 취약성 테스터로, 프레임 주입, 혼합 모드 테스트, 패킷 캡처 분석을 통해 FragAttacks 단편화/집성 결함을 탐지합니다.










