
 #1
Tools for identifying, assessing, and prioritizing security weaknesses in systems and applications.
Kitploit 추천

 jonrau1/electriceye
ElectricEye는 자산 관리, 보안 태세 관리 및 공격 표면 모니터링을 위한 멀티 클라우드, 멀티 SaaS Python CLI 도구로, 100여 개의 서비스 및 평가를 지원하여 CSP 및 SaaS 환경을 강화하며, 20개 이상의 산업, 규제 및 모범 사례 컨트롤…
 tmobile/pacbot
PacBot (정책 코드 봇)
 merill/awesome-entra
😎 Microsoft Entra와 관련된 모든 것에 대한 Awesome 목록
 asamassekou10/ship-safe
AI가 작성한 소프트웨어를 위한 독립형 보안 에이전트. 문제를 찾아내고, 그것이 실제인지 조사하며, 증거를 보여줍니다. 결정론적 코어, API 키 불필요, JSON 및 SARIF 출력.
 dev-sec/linux-baseline
InSpec 기반의 규정 준수 프로필로, 보안 기준에 대한 Linux 시스템 강화를 감사하고 인프라 전반에 걸쳐 일관된 구성을 보장합니다.
 nemesida-waf/waf-bypass
자동화된 WAF 보안 테스트 도구로, SQLi, XSS, RCE, GraphQL 인젝션 등 15개 이상의 페이로드 카테고리를 사용하여 거짓 양성 및 거짓 음성을 탐지합니다. Docker, JSON 출력 및 사용자 정의 페이로드를 지원합니다.
 mcw0/poc
이 PoC들은 단순한 PoC이자 퍼블릭 도메인이며 지원되지 않으므로, Issues가 비활성화되었습니다.
 0xdea/semgrep-rules
취약점 연구를 용이하게 하기 위한 제 Semgrep 규칙 모음입니다.
 ine-labs/azuregoat
AzureGoat : 매우 취약한 Azure 인프라
 securitytemplates/sectemplates
보안 프로그램을 시작하는 데 사용할 수 있는 오픈 소스 템플릿
 d78ui98/apkdeeplens
안드로이드 보안 인사이트의 전체 스펙트럼.
 requie/ai-red-teaming-guide
AI 시스템의 적대적 테스트 및 보안 평가에 관한 종합 가이드로, 조직이 공격자가 악용하기 전에 취약점을 식별할 수 있도록 지원합니다.
 bhassani/eternalbluec
C/C++로 재구성된 EternalBlue 스위트: MS17-010 익스플로잇, EternalBlue 취약점 탐지기, DoublePulsar 탐지기 및 DoublePulsar 셸코드 및 DLL 업로더 포함
 inquest/malware-samples
악성코드 샘플 및 관련 분석 정보 모음으로, 대부분 http://blog.inquest.net에서 참조된 것으로 보입니다.
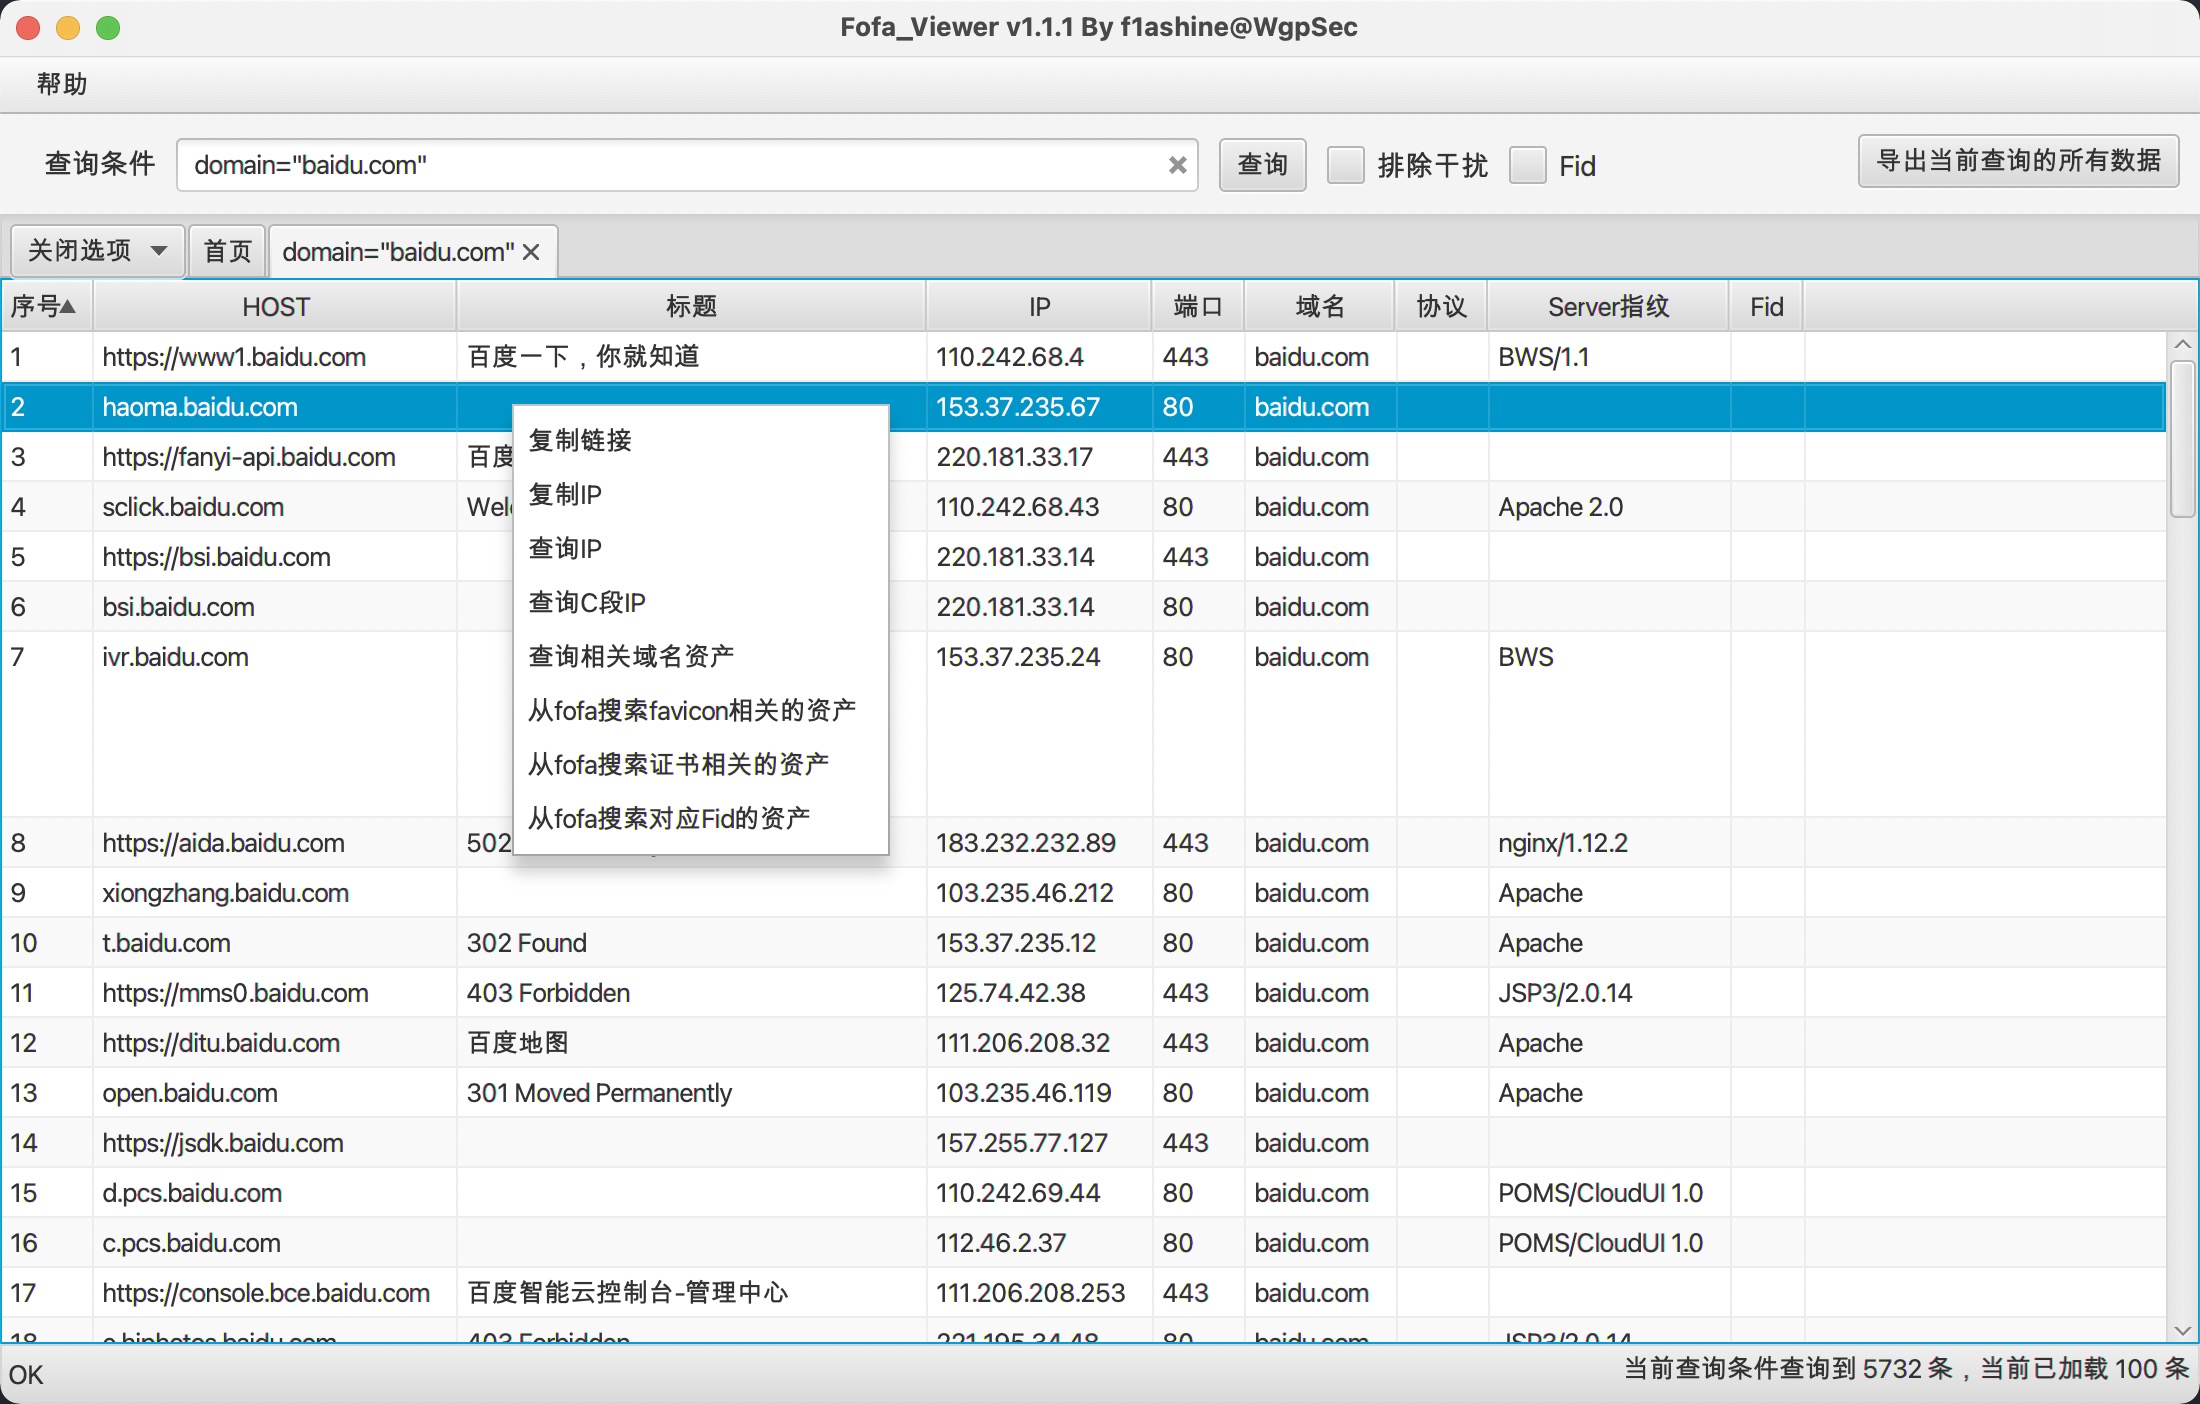 wgpsec/fofa_viewer
JavaFX로 작성된 간단한 FOFA 클라이언트입니다. WgpSec 제작, f1ashine 유지 관리.
 ajinabraham/cmsscan
CMS 스캐너: Wordpress, Drupal, Joomla, vBulletin 웹사이트에서 보안 문제를 스캔합니다.
 murphysecurity/murphysec
소프트웨어 공급망 보안에 중점을 둔 오픈 소스 도구입니다. 墨菲安全은 소프트웨어 공급망 보안에 전념하며, 전문적인 소프트웨어 구성 분석(SCA), 취약점 탐지, 전문 취약점 데이터베이스를 갖추고 있습니다.
 kathanp19/jsfscan.sh
버그 바운티에서 자바스크립트 리콘을 위한 자동화.








