
 #1
Tools for identifying, assessing, and prioritizing security weaknesses in systems and applications.
Kitploit 추천

 zakirkun/guardian-cli
Guardian은 Google Gemini와 LangChain을 활용하여 지능적인 단계별 침투 테스트 워크플로우를 조율하면서 윤리적 해킹 표준을 유지하는 프로덕션 준비가 완료된 AI 기반 침투 테스트 자동화 CLI 도구입니다.
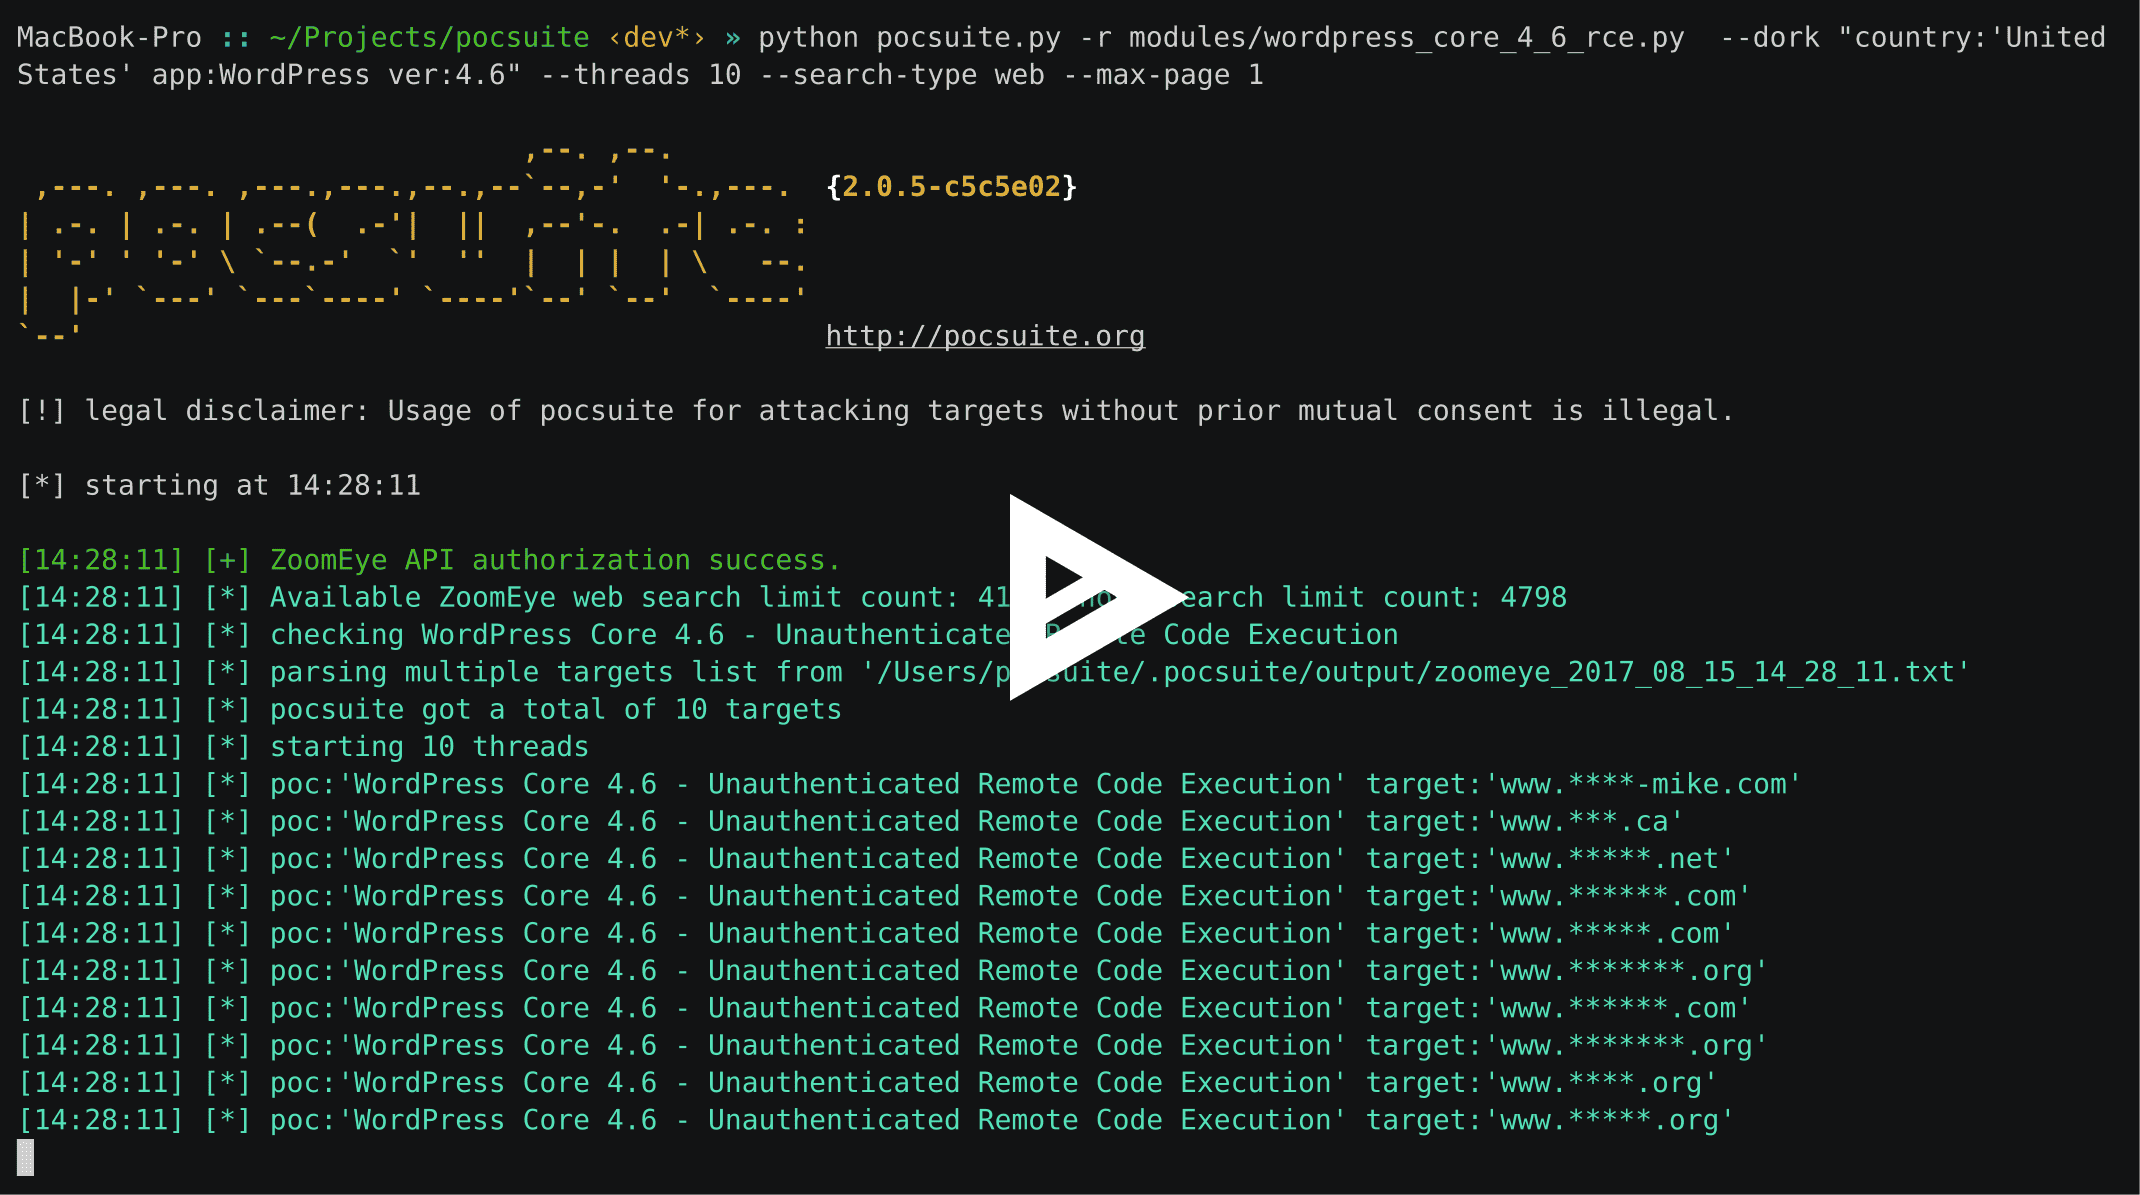 knownsec/pocsuite
이 프로젝트는 유지보수가 중단되었습니다. https://github.com/knownsec/pocsuite3 프로젝트를 이용해 주십시오.
 stanislav-web/opendoor
OWASP 웹 정찰 및 디렉토리 탐색 플랫폼
 thakur2309/pagasus-pro
Python ADB 기반 Android 기기 관리 및 보안 감사 툴킷으로, 루트 탐지, 권한 덤프, 디버거블 앱 스캔, 로그 및 연락처 추출을 위한 대화형 메뉴를 제공합니다.
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG, Ghidra 및 OllyDBG 플러그인의 선별된 목록입니다.
 elvanderb/tcp-32764
Linksys WAG200G에서 TCP-32764를 수신하는 백도어에 대한 일부 코드 및 메모.
 emadshanab/nuclei-templates-collection
Nuclei 템플릿 컬렉션
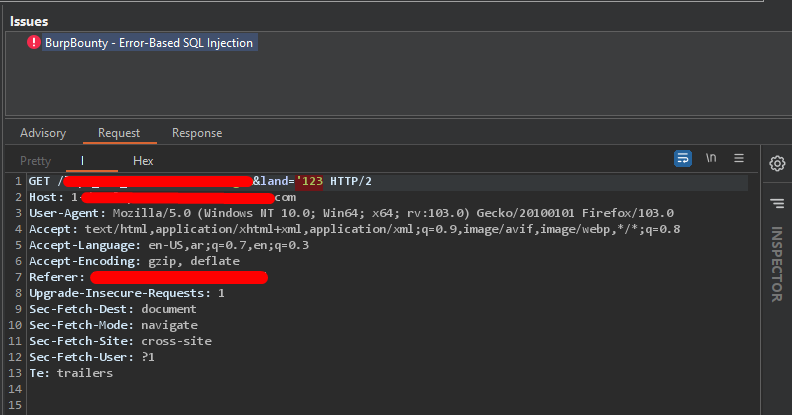 eslam3kl/sqlidetector
BurpBouty 프로필을 지원하는 간단한 파이썬 스크립트로, SQL injection "Error based"를 탐지하기 위해 14개의 페이로드로 여러 요청을 전송하고 다양한 데이터베이스에 대한 152개의 정규식 패턴을 확인합니다.
 renniepak/cspbypass
CSPBypass.com는 엄격한 콘텐츠 보안 정책(CSP)을 우회하고, 특정 화이트리스트 도메인만 허용하는 CSP에 의해 주입이 차단된 사이트에서 XSS(교차 사이트 스크립팅) 취약점을 악용하도록 설계된 윤리적 해커용 도구입니다.
 vulnerscom/getsploit
Vulners 데이터베이스에서 공개 익스플로잇을 검색하고 다운로드하세요 — 온라인, 또는 로컬 SQLite FTS5 인덱스에서 완전히 오프라인으로.
 cyber-buddy/apkhunt
Android 앱용 정적 코드 분석 도구로, OWASP MASVS 기반으로 APK 파일의 보안 취약점을 낮은 오탐률과 최적화된 검사 규칙으로 탐지합니다.
 wireghoul/graudit
grep rough audit - 소스 코드 감사 도구
 skavngr/rapidscan
:new: 멀티 툴 웹 취약점 스캐너.
 splx-ai/agentic-radar
LLM 에이전트 워크플로우를 위한 보안 스캐너
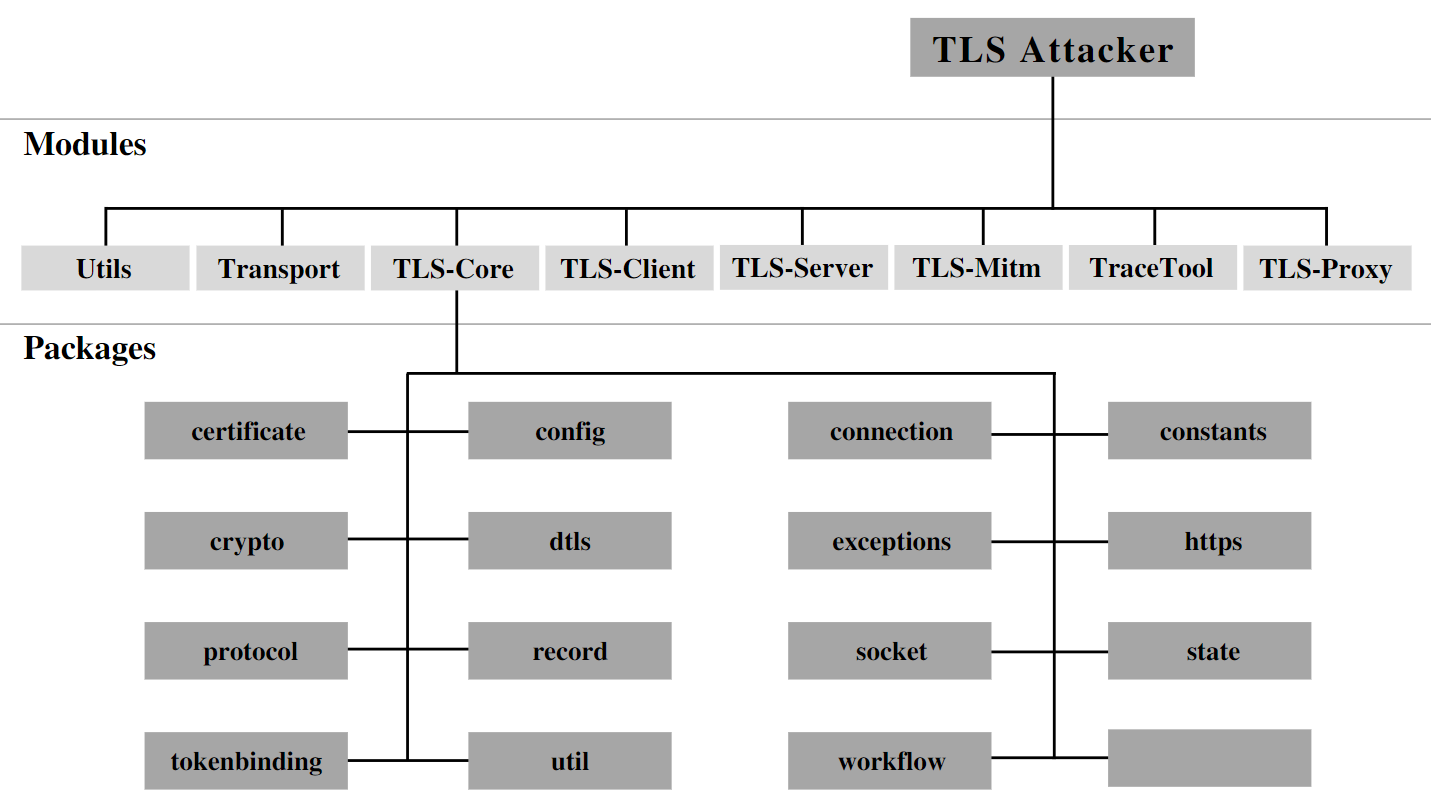 tls-attacker/tls-attacker
TLS 라이브러리의 체계적인 퍼징 및 분석을 위한 Java 기반 프레임워크입니다. 임의의 프로토콜 메시지 조작, 수정 및 TLS 클라이언트/서버 테스트를 통해 취약점 발견을 가능하게 합니다.
 kimci86/bkcrack
Biham과 Kocher의 알려진 평문 공격을 통해 레거시 zip 암호화를 크랙합니다.
 hahwul/mobilehackersweapons
모바일 해커의 무기 / 모바일 해커들이 사용하는 멋진 도구 모음. 즐거운 해킹 , 즐거운 버그 사냥
 nozaq/terraform-aws-secure-baseline
Terraform 모듈로, CIS Amazon Web Services Foundations 및 AWS Foundational Security Best Practices를 기반으로 AWS 계정을 보안 기준 구성으로 설정합니다.








