#1

 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
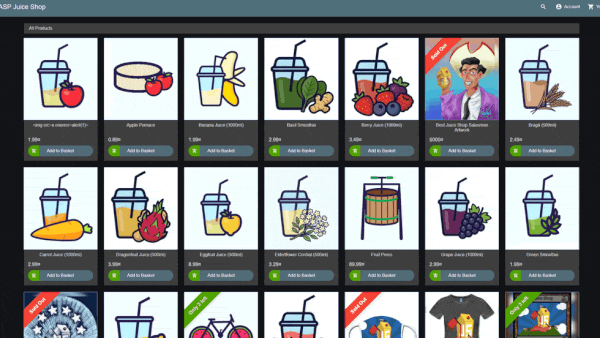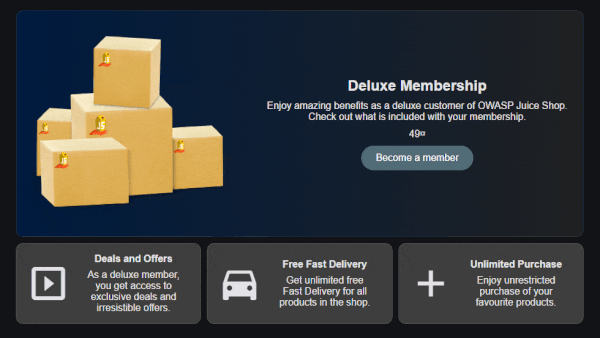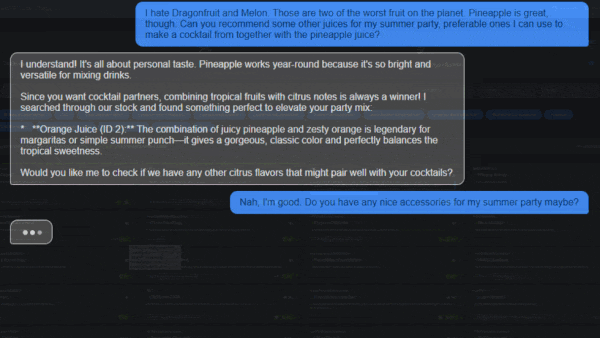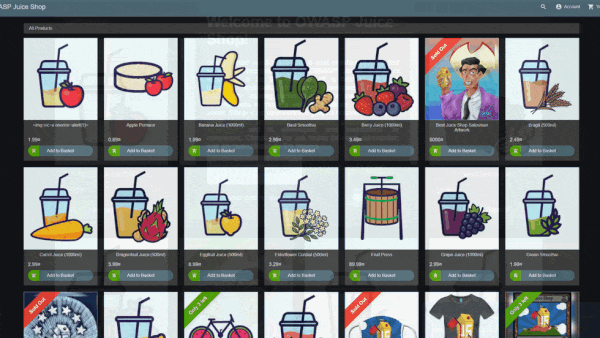 juice-shop/juice-shop
OWASP Top 10 취약점을 포함한 의도적으로 취약하게 설계된 웹 애플리케이션으로, 보안 교육, CTF 대회, 침투 테스트 연습에 활용할 수 있으며 100개 이상의 해킹 챌린지를 제공합니다.
 peass-ng/peass-ng
PEASS - 권한 상승 멋진 스크립트 스위트 (색상 포함)
 go-delve/delve
CLI, API 및 헤드리스 모드를 지원하는 Go용 소스 수준 디버거로, 중단점, 변수 검사 및 실행 추적을 지원하여 효율적인 디버깅을 제공합니다.
 chaitin/safeline
악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.
 getsops/sops
비밀 정보를 관리하기 위한 간단하고 유연한 도구
 nvidia/openshell
자율 AI 에이전트를 위한 샌드박스 런타임으로, 파일시스템, 네트워크, 프로세스 제약을 강제하는 선언적 YAML 정책과 엔드포인트에 바인딩된 자격 증명 주입을 제공합니다.
 google/syzkaller
Linux 및 주요 OS 커널을 위한 비지도 커버리지 기반 커널 퍼저로, 지능적인 syscall 시퀀스 생성과 커버리지 피드백을 통해 보안 취약점을 자동으로 발견합니다.
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 prowler-cloud/prowler
Prowler는 전 세계에서 가장 널리 사용되는 오픈소스 클라우드 보안 플랫폼으로, 모든 클라우드 환경에서 보안 및 규정 준수를 자동화합니다. 지금 에이전트를 연결하고 Agentic Cloud Defender를 기반으로 구축하세요.
 facebook/infer
Java, C, C++, Objective-C를 위한 정적 분석기
 kathanp19/howtohunt
다양한 웹 취약점에 대한 방법론 및 테스트 케이스 모음.
 openwall/john
John the Ripper jumbo - 수백 가지 해시 및 암호화 유형을 지원하고 다양한 운영 체제, CPU, GPU 및 일부 FPGA에서 실행되는 고급 오프라인 암호 크래커입니다.
 trickest/cve
모든 사용 가능한 최신 CVE와 해당 PoC를 수집하고 업데이트합니다.
 projectdiscovery/nuclei-templates
커뮤니티가 엄선한 nuclei 엔진용 템플릿 목록으로, 보안 취약점 탐색에 사용됩니다.
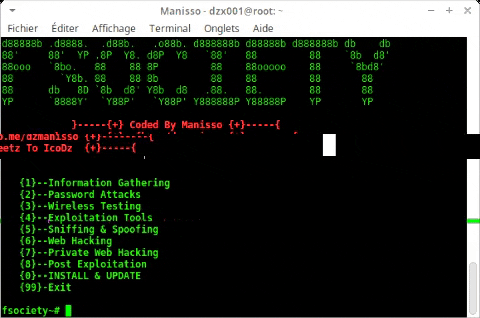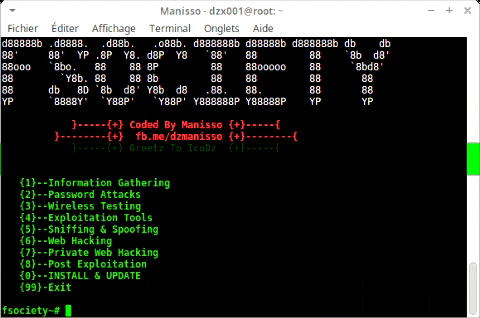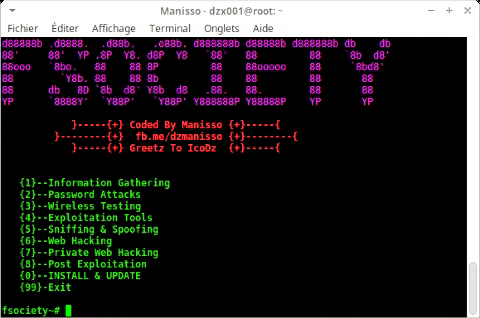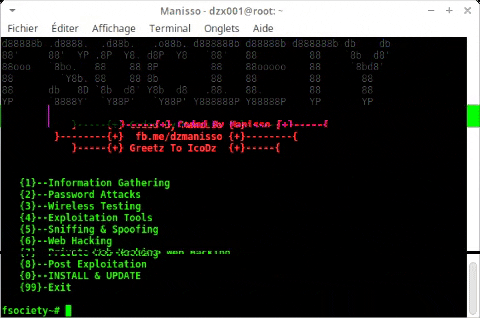 manisso/fsociety
fsociety 해킹 도구 팩 – 침투 테스트 프레임워크
 mr-xn/penetration_testing_poc
침투 테스트와 관련된 POC, EXP, 스크립트, 권한 상승, 소형 도구 등---About penetration-testing python-script poc getshell csrf xss cms php-getshell domainmod-xss…