
 #1
General-purpose tools, frameworks, and environments supporting various cybersecurity workflows and tasks.
Kitploit 추천

 facebook/mcpguard-dynamic
Model Context Protocol (MCP)을 통해 이루어지는 LLM 에이전트 도구 호출을 보호하기 위한 커널 수준 eBPF 샌드박스
 impalabs/hyperpom
Apple Silicon 하이퍼바이저 기반 AArch64 퍼저
 v1n1v131r4/webdiscover
이 스크립트의 목적은 웹 열거 과정을 자동화하고 익스플로잇을 검색하는 것입니다.
 threatexpress/threatbox
Ansible 기반 공격 플랫폼으로, 표준화된 Linux 침투 테스트 환경을 배포 및 관리하며 자동화된 도구 설치, 버전 추적, SSH/VNC 액세스를 제공합니다.
 reedgraff/hingesdk
외롭고 지루한 SWE들을 위한 Hinge 데이트 앱 Python SDK
 codextf2/cobaltstrike-headless
헤드리스 aggressor 클라이언트를 (대부분) 기능적인 cobalt strike 클라이언트로 변환하는 Aggressorscript.
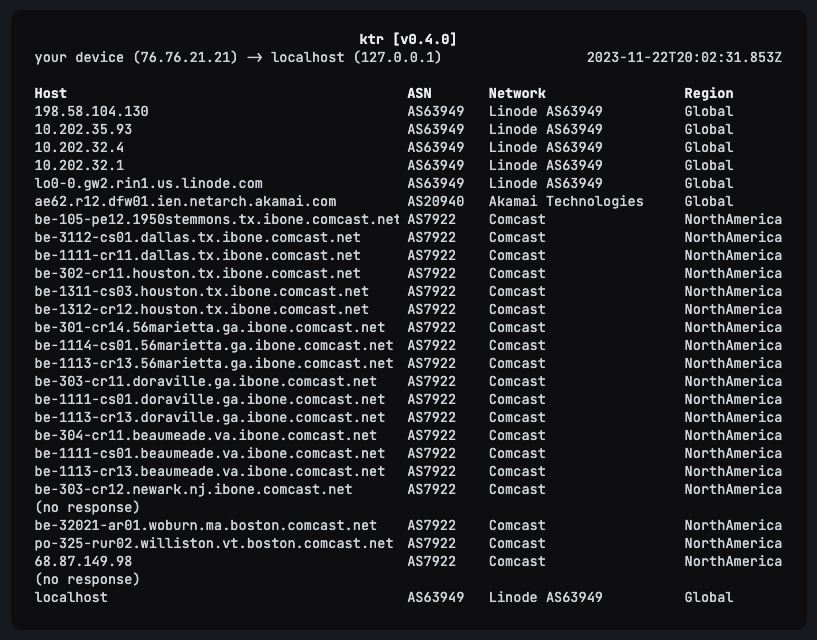 hackclub/ktr
Kog traceroute. 매우 비동기적인 traceroute 프로그램으로, Rust로 작성되었으며 ASN WHOIS 및 PeeringDB 조회 기능을 포함합니다.
 netspi/autodirbuster
여러 IP에 대해 ffuf 스캔을 자동으로 실행하고 저장합니다
 aquasecurity/trivy-java-db
Maven 아티팩트(ArtifactID, GroupID, Version, SHA1)의 SQLite 데이터베이스를 구축하여 Trivy의 Java 구성 요소 취약점 탐지를 지원하며, 매니페스트 데이터가 없는 jar 파일도 스캔할 수 있게 합니다.
 offxec/pavelow
PAVELOW Exploit Toolbox는 KALI 배포판과 연동하여 취약점 탐색 및 익스플로잇 과정을 더 효과적으로 지원하는 BASH 스크립트이며, 몇 가지 추가 기능도 포함되어 있습니다.
 nccgroup/collaboratorplusplus
Burp Suite Collaborator를 컨텍스트 캡처, 폴링 기록, 그리고 프라이빗 서버 배포를 위한 선택적 AES 암호화 인증으로 강화하는 Burp Suite 확장 프로그램입니다.
 cro-thehacker/v1ew-s0urce
포트 스캐닝, 정보 수집, 네트워크 스캐닝 모듈을 제공하는 Python 기반 침투 테스트 프레임워크 및 정찰 툴킷으로, 보안 평가에 활용됩니다.
 poshsec/poshsecframework
네트워크 관리, 보안 및 유지보수를 위한 PowerShell 및 PoshSec 스크립트 프레임워크입니다.
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
파이썬 기반 침투 테스트 CLI 도구
 immunityinc/libptrace
이벤트 기반 멀티코어 프로세스 디버깅, 추적 및 조작 프레임워크.
 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다. (재발명된 Wi-Fi WarDriving)









