
 #1
General-purpose tools, frameworks, and environments supporting various cybersecurity workflows and tasks.
Kitploit 추천

 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/secure-headers-project
HTTP 보안 응답 헤더에 대한 OWASP 지식 기반 및 검증기로, 권장 사항, 통계, 자동화된 구성 검사를 제공합니다.
 stevemcilwain/quiver
Quiver는 버그 바운티 헌팅 및 침투 테스트를 위한 모든 도구를 관리하는 도구입니다.
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 pompelmi/pompelmi
Node.js용 ClamAV 안티바이러스 스캐닝 — 단일 함수 호출로 파일 업로드를 스캔합니다. 의존성 제로. 타입화된 Symbol 판정. 로컬 또는 Docker/clamd.
 rand0m1ze/ezsploit
Metasploit을 위한 Linux bash 스크립트 자동화
 b4rtik/redpeanut
RedPeanut은 .Net Core 2로 개발된 소형 RAT이며, 에이전트는 .Net 3.5/4.0으로 개발되었습니다.
 nccgroup/idahunt
idahunt는 IDA Pro로 바이너리를 분석하고 IDA Pro에서 항목을 찾기 위한 프레임워크입니다.
 portswigger/active-scan-plus-plus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 코드 인젝션, 그리고 Shellshock 및 Log4Shell과 같은 알려진 CVE에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 richlegrand/bitbang-cli
포트 포워딩이나 계정 없이 브라우저 또는 CLI를 사용하여, 종단 간 암호화된 피어투피어 WebRTC를 통해 대화형 셸, 파일 전송, 웹 프록시를 제공하는 머신에 대한 안전한 원격 접속을 설정합니다.
 syhunt/sandcat
Lua의 강력함을 활용한 오픈소스 침투 테스트 및 개발자 중심 웹 브라우저
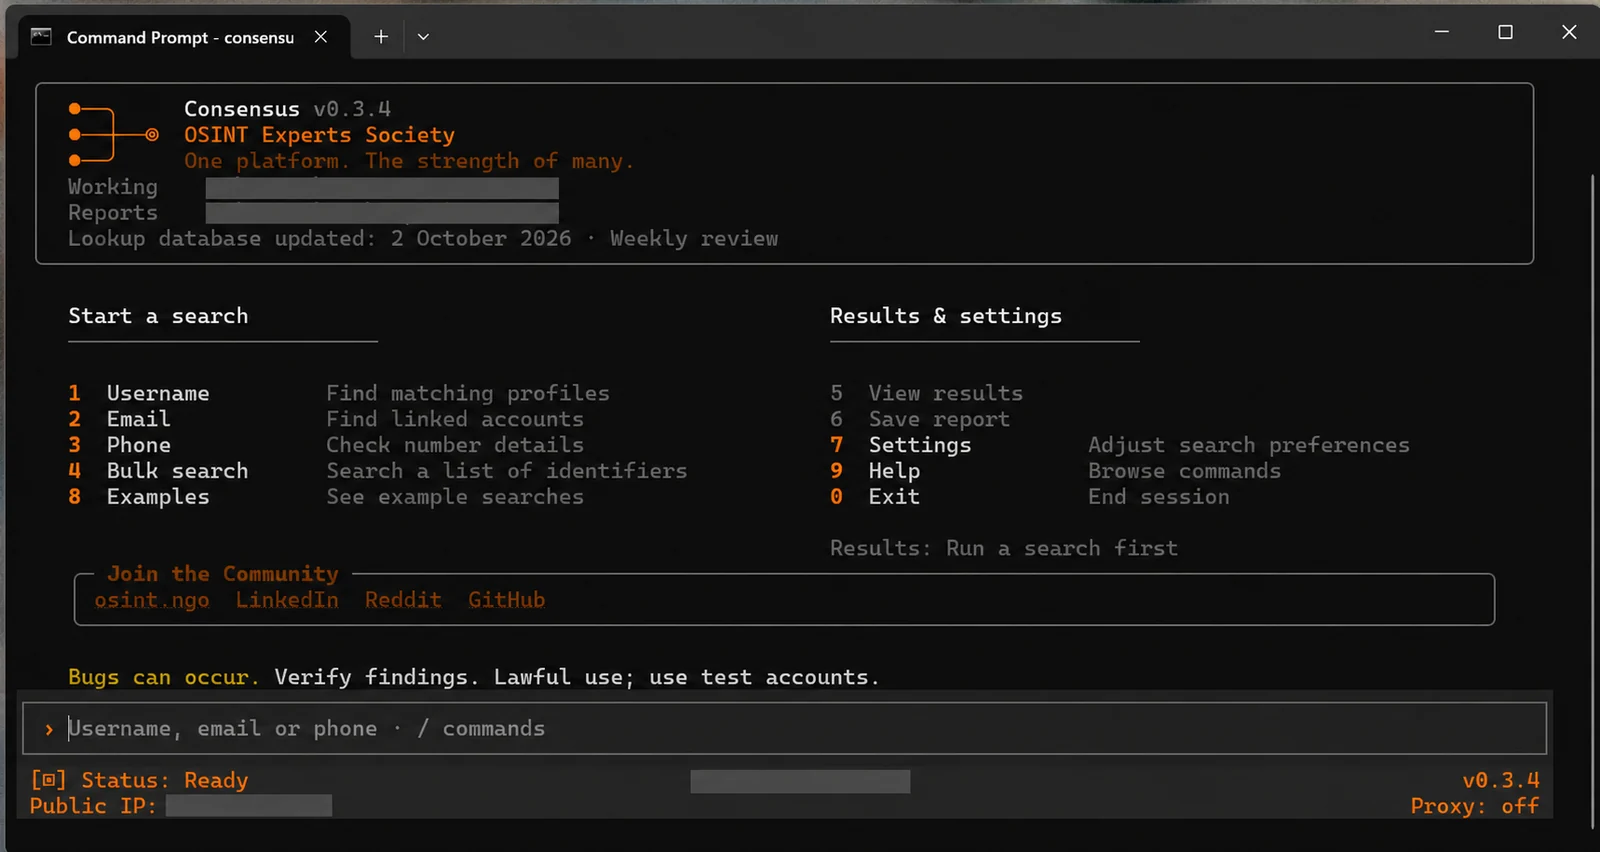 osint-experts-society/consensus-osint
🔎 사용자 이름, 이메일 및 전화번호 OSINT — 19개 프로젝트에서 가져온 9,700개 이상의 조회 검사와 프로필 보강, 대량 검색, 증거 그래프 및 전문가 검토 업데이트를 제공합니다.
 daniel-cues/nmapgui
NMap을 위한 고급 그래픽 사용자 인터페이스
 joelgmsec/cloudtopolis
인프라가 필요 없는 비밀번호 크래킹
 jarryshaw/darc
requests와 Selenium 워커를 사용해 페이지를 가져오고, 헤더와 쿠키를 캡처하며, 링크를 추출하고, OSINT 수집을 위한 렌더링된 스크린샷을 저장하는 다크웹 크롤러입니다.
 hydrabus/hydrafw
오픈소스 펌웨어인 HydraBus용으로, 임베디드 하드웨어 디버깅, 해킹, 침투 테스트를 위한 멀티툴이며, SPI, I2C, CAN 등의 프로토콜을 지원합니다.
 kerlenton/mcpsnoop
MCP용 Wireshark. AI 클라이언트와 MCP 서버 사이의 투명 프록시입니다. 터미널에서 모든 호출을 실시간으로 확인하고, 발견된 항목을 기준으로 CI를 실패시키며, OpenTelemetry 스팬을 내보냅니다.
 awslabs/snapchange
KVM을 사용한 메모리 스냅샷의 경량 퍼징








