
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
카테고리

Supply Chain Security

Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.

Kitploit 추천
추천 도구

10 선택됨
osv-scanner preview#1

osv-scanner

GitHubgoogle/osv-scanner
10.8k3일 전
trivy preview#2

trivy

GitHubaquasecurity/trivy
37.4k2일 전
grype preview#3

grype

GitHubanchore/grype
12.7k2일 전
syft preview#4

syft

GitHubanchore/syft
9.8k17시간 27분 전
scorecard preview#5

scorecard

GitHubossf/scorecard
5.6k4일 전
cosign preview#6

cosign

GitHubsigstore/cosign
6.2k7일 전
in-toto preview#7

in-toto

GitHubin-toto/in-toto
1.1k2개월 전
python-tuf preview#8

python-tuf

GitHubtheupdateframework/python-tuf
1.7k18일 전
securesystemslib preview#9

securesystemslib

GitHubsecure-systems-lab/securesystemslib
545일 전
dependency-track preview#10

dependency-track

GitHubdependencytrack/dependency-track
4.1k10시간 33분 전
최신관련성인기최근 업데이트
826 결과
pyrite preview

pyrite

GitLabrenich/pyrite

하드웨어 바인딩 및 클라우드 게이트 바이너리 실행, 암호화 출처 증명, 그리고 Crystal용 변조 방지 봉투 밀봉.
cryptographycloud-securitydevsecops+3
228일 전
POC-CVE-2026-102282 preview

POC-CVE-2026-102282

GitHubahmed-elmahgob/poc-cve-2026-102282

CVE-2026-102282: 아카이브 추출 중 SUID/SGID 보존을 통한 adm-zip LPE (0.6.1에서 수정됨)
defensive-toolsprivilege-escalationstatic-analysis+6
1개월 전
chub-supply-chain-poc preview

chub-supply-chain-poc

GitHubmickmicksh/chub-supply-chain-poc

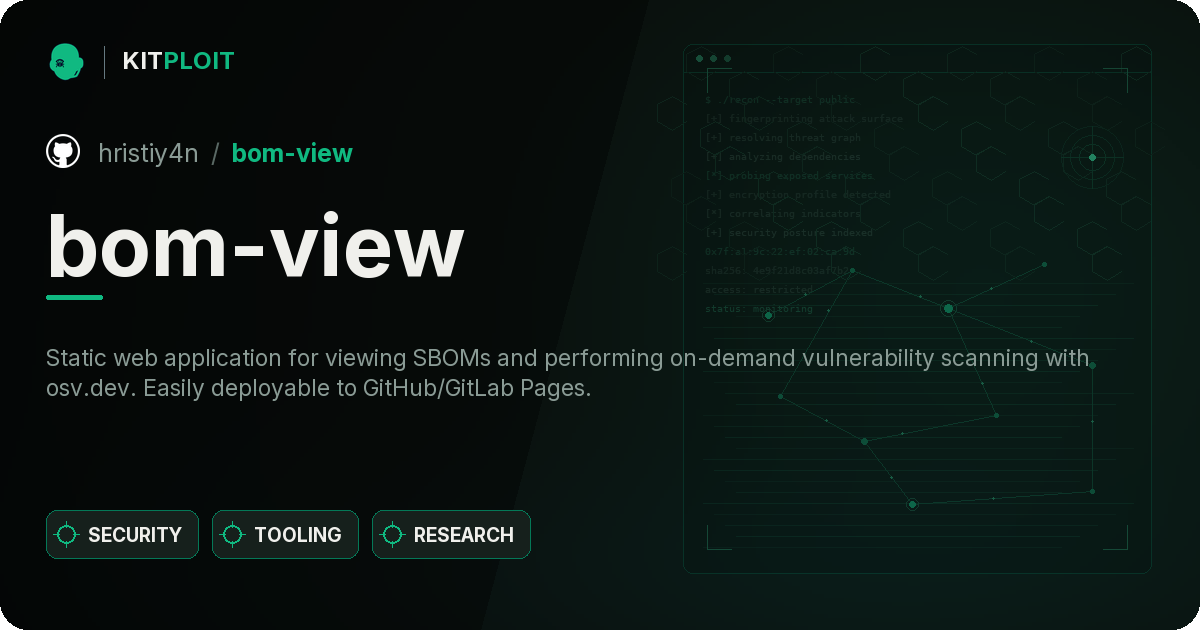
AI 문서화 파이프라인을 통한 무음 종속성 주입. 240회의 독립적인 Docker 실행을 통해 Context Hub의 제로-새니타이제이션 MCP 서버가 악성 문서로 개발자 프로젝트를 경고 없이 손상시킬 수 있음을 입증했습니다.

vulnerability-analysiscode-analysismalware-analysis+5
47개월 전
CVE-2024-3094-XZ-Utils-Check preview

CVE-2024-3094-XZ-Utils-Check

GitHubjbnetwork-git/cve-2024-3094-xz-utils-check

셸 스크립트로, CVE-2024-3094의 영향을 받는 취약한 버전의 XZ Utils가 시스템에 설치되어 있는지 확인하여 공급망 백도어를 신속하게 탐지할 수 있게 해줍니다.

general-purpose-utilitiesvulnerability-scannersvulnerability-analysis+2
32년 전
php-eol-cve-2026-109618-109619 preview

php-eol-cve-2026-109618-109619

GitHubleonlai-tw/php-eol-cve-2026-109618-109619

EOL 플랫폼에서 PHP CVE-2026-109618 / CVE-2026-109619(RCE, CVSS 9.2)에 대한 비공식 패치: CentOS/RHEL 7(Remi)의 PHP 7.3, Amazon Linux 2의 PHP 5.4, Amazon Linux 1의 PHP…
defensive-toolsvulnerability-analysisexploitation+4
110일 전
bom-view preview

bom-view

GitHubhristiy4n/bom-view

SBOM을 조회하고 osv.dev로 온디맨드 취약점 스캔을 수행하는 정적 웹 애플리케이션입니다. GitHub/GitLab Pages에 쉽게 배포할 수 있습니다.
static-analysisvulnerability-scannersweb-security+3
31개월 전
heisenberg-ssc-gha preview

heisenberg-ssc-gha

GitHubappomni-labs/heisenberg-ssc-gha

Heisenberg SSC용 GitHub 액션

vulnerability-scannersdevsecopssecret-detection+1
711개월 전
ClearML-CVE-2024-24590 preview

ClearML-CVE-2024-24590

GitHuboxydev2/clearml-cve-2024-24590

CVE-2024-24590에 대한 개념 증명

payload-generationvulnerability-analysisexploitation+3
62년 전
check-react-rce-cve-2025-55182 preview

check-react-rce-cve-2025-55182

GitHubzihxs/check-react-rce-cve-2025-55182

React Server Components (RSC) 프로젝트의 CVE-2025-55182 & CVE-2025-66478 취약점을 탐지하는 보안 스캐너
static-analysisvulnerability-scannerscode-analysis+3
611개월 전
SBOM-VEX-Taint-Analysis preview

SBOM-VEX-Taint-Analysis

GitHubowasp/sbom-vex-taint-analysis

SBOM-to-VEX 파이프라인을 자동화하며, CVE를 분석하고, 악용 가능성을 추론하며, OWASP GenAI 지침을 준수하는 서명된 CycloneDX VEX 문서를 생성하는 안전한 다중 에이전트 AI 시스템입니다.

vulnerability-analysissupply-chain-securitypapers-research+3
23개월 전
Dop2Mop preview

Dop2Mop

GitHubh4wkst3r/dop2mop

DevOps에서 MLOps 인프라로 이어지는 공격 경로를 매핑하는 BloodHound용 OpenGraph 수집기로, CI/CD 파이프라인, 서비스 주체 및 ML 플랫폼 리소스를 수집하여 측면 이동 분석을 수행합니다.

cloud-infrastructure-securityreconnaissancecontainer-security+8
46개월 전
TriSuElla-AIDLCA-Framework preview

TriSuElla-AIDLCA-Framework

GitHubowasp/trisuella-aidlca-framework

Policy 기반 LLMSecOps 프레임워크로, AST 기반 SAST, 시크릿 스캐닝, 공급망 및 멀티클라우드 CSPM 검사, AI-BoM 생성, CI/CD 보안 게이트를 제공합니다.

static-code-analysisvulnerability-analysiscode-analysis+7
31개월 전
crypto-scanner preview

crypto-scanner

GitHubmbennett-labs/crypto-scanner

코드베이스에서 양자 취약 암호를 스캔하는 CLI 도구

static-code-analysisvulnerability-analysiscode-analysis+4
68개월 전
opencode-secure preview

opencode-secure

GitHubbarrersoftware/opencode-secure

# OpenCode의 보안 강화 포크 - 상위 프로젝트가 패치를 거부한 CVE-2026-22812(CVSS 8.8 RCE) 수정
vulnerability-analysiscode-analysisdevsecops+1
69개월 전
CVE-2026-101894 preview

CVE-2026-101894

GitHubmurrez/cve-2026-101894

CVE-2026-101894에 대한 Python PoC: @xhmikosr/decompress의 심볼릭 링크 체인 경로 순회. 로컬 Node 랩, lockfile 버전 스캔, 대량 evil.tar 업로드 익스플로잇을 포함합니다.
reconnaissancevulnerability-scannersvulnerability-analysis+6
11개월 전
ansible-CVE-2024-3094 preview

ansible-CVE-2024-3094

GitHubkaminaduck/ansible-cve-2024-3094

CVE-2024-3094 (XZ 백도어)를 확인하고 수정하기 위해 설계된 Ansible 플레이북
vulnerability-scannersvulnerability-analysisconfiguration-auditing+4
42년 전
Text4Shell-Scanner preview

Text4Shell-Scanner

GitHubsmileostrich/text4shell-scanner

CVE-2022-42889(Text4Shell)용 취약점 스캐너
static-analysisvulnerability-scannersvulnerability-analysis+2
54년 전
CVE-2026-35204 preview

CVE-2026-35204

GitHubh3ck13r/cve-2026-35204

Helm 플러그인 설치에서 경로 탐색 취약점(CVE-2026-35204)을 시연하는 개념 증명으로, 조작된 플러그인 메타데이터를 통해 임의의 파일 쓰기를 가능하게 합니다.

container-securityvulnerability-analysisexploitation+3
11개월 전
이전1…202122…46다음
Supply Chain Security — 21페이지 | Kitploit








