
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
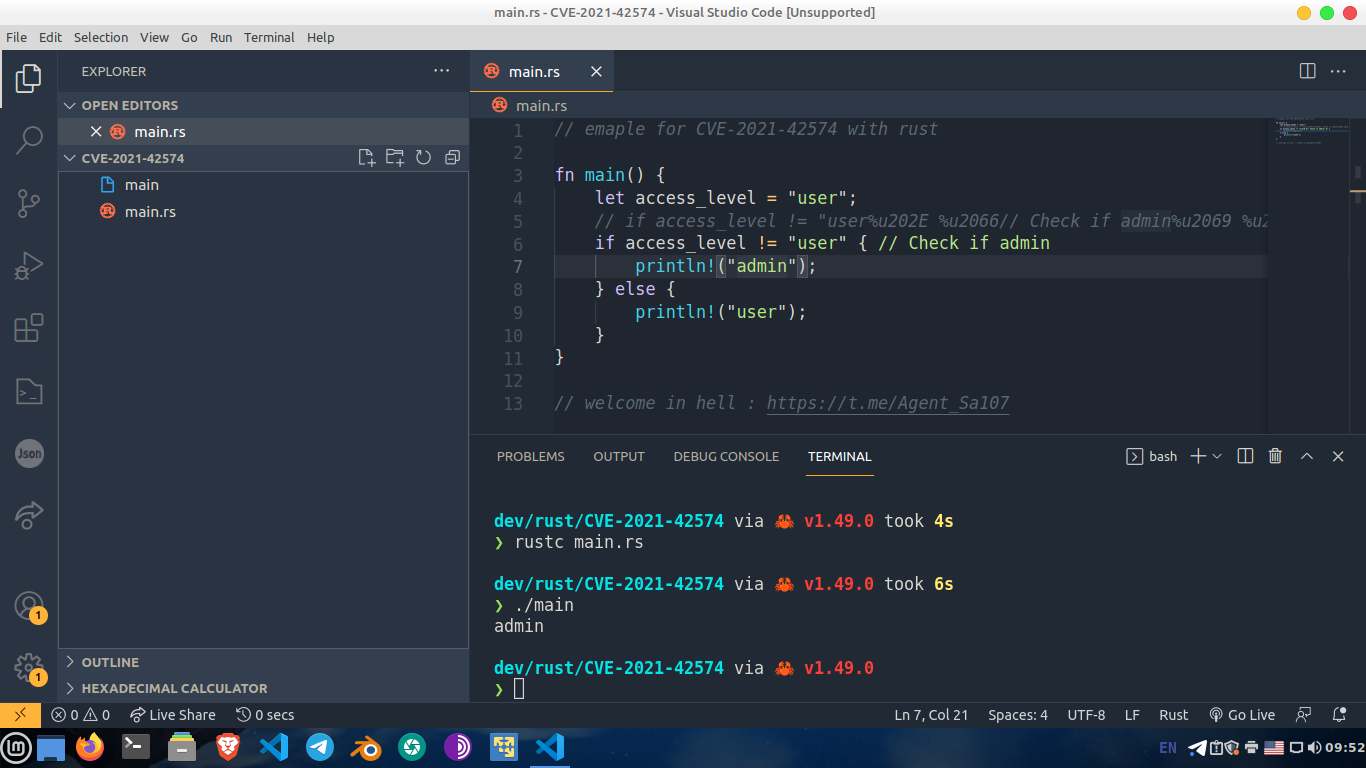
 waseeld/cve-2021-42574
보이지 않는 유니코드 제어 문자를 포함한 소스 코드를 생성하여 컴파일러 로직을 변경함으로써 Trojan Source 취약점(CVE-2021-42574)을 시연하며, 공급망 공격을 가능하게 합니다.
 oopsiewoopsie/mc-log4j-patcher
CVE-2021-44228 마인크래프트 서버를 위한 서버 측 수정.
 icatalina/cve-2021-43616
CVE-2021-43616 데모: npm `ci` 명령이 package-lock.json을 무시하여 의도하지 않은 종속성 버전 설치 및 공급망 위험을 유발합니다.
 devang-solanki/cve-2018-6574
Golang go get 명령에서 원격 명령 실행을 위한 익스플로잇.
 yamory/cve-2021-32804
npm에 영향을 미치는 node-tar의 경로 트래버설 취약점인 CVE-2021-32804에 대한 Docker 기반 재현 환경으로, 단계별 악용 스크립트를 포함합니다.
 frostsaberx/cve-2020-27955
Git-LFS RCE 테스트
 frenzymadness/cve-2021-3572
CVE-2021-3572용 최소 테스트 저장소로, pip 종속성 혼동 취약점과 취약한 버전 및 패치된 버전에서의 수정을 시연합니다.
 mmiszczyk/cve-2021-33879
GameLoop 업데이트 MITM
 atorralba/cve-2021-30005-poc
2020.3.4 이전 PyCharm에서 악성 가상 환경 활성화 스크립트를 통한 임의 명령 실행을 시연하는 개념 증명으로, CVE-2021-30005를 악용합니다.
 nightwatchcyber/gh_release_test
GitHub 릴리스를 통한 공급망 공격을 시뮬레이션하는 데모 스크립트로, 릴리스 아티팩트에 포함된 악성 코드의 위험성을 강조합니다.
 jackadamson/cve-2021-26700
악성 작업 영역 settings.json을 통한 VSCode npm-script 확장의 원격 코드 실행인 CVE-2021-26700용 개념 증명으로, 상세 악용 및 수정 지침이 포함됩니다.
 owasp/packman
패키지 관리 시스템을 더 안전하게 만드는 것을 목표로 하는 문서화 및 추적 프로젝트입니다.
 aquasecurity/binfinder
패키지 관리자를 통해 설치되지 않은 바이너리 파일 찾기
 nccgroup/tpmgenie
TPM Genie는 개별 Trusted Platform Module용 I2C 버스 인터포저입니다.
 rauc/rauc-1.5-integration
CVE-2020-25860 수정을 위한 통합 예제
 theth1nk3r/cve-2020-27955
cve-2020-27955
 shanika04/cp30_xxe_partial_fix
CVE-2018-20433과 CVE-2019-5427 사이의 버전









