
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 iqtlabs/auraborealisapp
당신의 Python 패키지에 무엇이 있는지 아시나요? Python 패키지 레지스트리 보안 감사 데이터 시각화 도구
 shaikusaf/external_expact_aosp10_r33_cve-2022-25313
C 라이브러리로, 스트림 기반 XML 파싱을 제공하며 문서 내 구조를 파싱하기 위한 핸들러를 지원합니다. xmlwf 도구를 포함하며 UTF-16 인코딩을 지원합니다.
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
XML 파싱을 위한 C 라이브러리로, CVE-2022-23852에 대한 패치가 적용되었으며, 효율적인 문서 처리를 위한 핸들러가 있는 스트림 지향 XML 파싱을 제공합니다.
 satheesh575555/external_expat_aosp10_r33_cve-2022-25236
AOSP10용 Expat XML 파서의 패치 버전으로, CVE-2022-25236을 해결합니다. 취약점 분석 및 수정 사항에 대한 교육적 검토를 위한 소스 코드를 제공합니다.
 jfrog/jfrog-cve-2022-21449
컴파일된 Java 아카이브(JAR/WAR)에서 ECDSA 알고리즘 사용 여부를 스캔하여 CVE-2022-21449 취약점을 탐지합니다. Python3를 사용해 .class 파일을 재귀적으로 검사하며, 조용한 모드와 폴더 제외 기능을 지원합니다.
 jfrog/jfrog-cve-2022-24675
안전하지 않은 pem.Decode 함수를 사용하는 Go 바이너리를 재귀적으로 폴더에서 스캔하여 CVE-2022-24675에 대한 취약하거나 스트립된 바이너리를 탐지하는 셸 스크립트.
 mebibite/log4jhound
CVE-2021-44228 공개 이후 제작되었습니다. 프로젝트와 시스템에서 Log4j 발생 여부를 감지하고 사용 중인 버전에 대한 통찰력을 제공하는 Bash 스크립트입니다. JAR 파일의 압축을 풀고 Manifest 파일을 분석합니다.
 mebibite/springhound
CVE-2022-22965 및 CVE-2022-22963 공개 이후 제작되었습니다. 프로젝트와 시스템에서 Spring Framework 발생을 감지하여 사용 중인 버전에 대한 통찰력을 제공하는 Bash 스크립트입니다. JAR 파일을 압축 해제하고 Manifest…
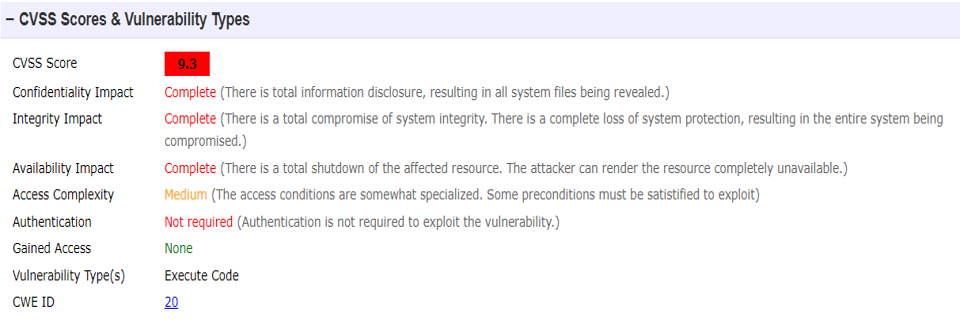 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
Pipenv의 requirements.txt 파싱에서 발견된 치명적인 RCE 취약점인 CVE-2022-21668에 대한 상세 분석으로, 버그 코드, 익스플로잇 메커니즘, 수정 검증을 포함합니다.
 certcc/cve-2021-44228_scanner
JAR 파일에서 CVE-2021-44228에 취약할 수 있는 파일을 검사하는 스캐너
 ghillert/boot-jackson-cve
Spring Boot 2.5.10에서 CVE-2020-36518 재현
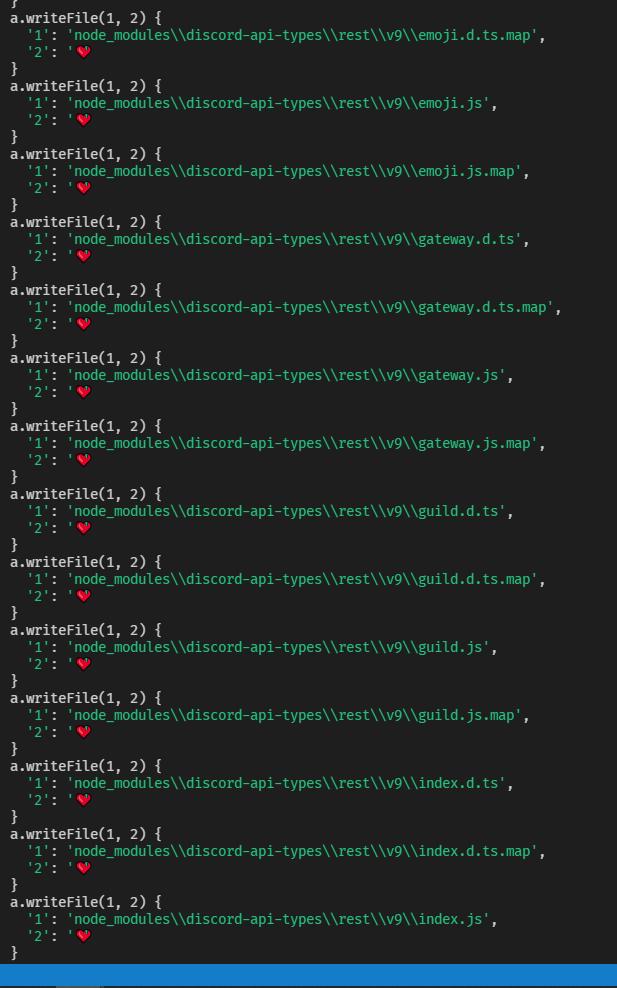 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc는 멀웨어/프로테스트웨어입니다!
 andalik/log4j-filescan
Python 3으로 개발된 재귀적 파일 스캐너로, Log4j2의 취약한 버전을 찾고 스캔하며, JAR 파일 내부 분석을 포함합니다 (CVE-2021-44228, CVE-2021-45046, CVE-2021-45105 및 CVE-2021-44832).
 codeshield-security/log4jshell-bytecode-detector
로컬 바이트코드 스캐너 - Log4JShell 취약점(CVE-2021-44228) 대응
 vorburger/log4j_cve-2021-44228
Log4j CVE-2021-44228을 위한 선별된 리소스 허브로, 치명적인 원격 코드 실행 취약점에 대한 탐지, 완화, 악용 및 의존성 관리 전략을 다룹니다.
 logpresso/cve-2021-44228-scanner
Log4j2 CVE-2021-44228용 취약점 스캐너 및 완화 패치
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Log4Shell을 포함한 Apache Log4J 보안 취약점을 완화하기 위해 Log4J 2.17.1 업데이트로 Pulsar Docker 이미지를 패치하세요.
 open-aims/log4j
패치된 Log4j 1.2.17 라이브러리로, 취약한 JMSAppender 클래스를 제거하여 CVE-2021-4104를 완화하며, 영향을 받는 애플리케이션의 드롭인 교체용으로 설계되었습니다.








