
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 hynekpetrak/log4shell-finder
log4shell(CVE-2021-44228, CVE-2021-45046) 및 기타 취약한(CVE-2017-5645, CVE-2019-17571, CVE-2022-23305, CVE-2022-23307 ...) log4j 라이브러리 인스턴스를 위한 가장 빠른…
 chainguard-dev/text4shell-policy
cve-2022-42889 text4shell에 대한 ClusterImagePolicy 데모
 emicoecommerce/magento-apsb22-48-security-patches
이 저장소는 Magento APSB22-48 및 CVE-2022-35698 보안 취약점에 대한 잠재적 보안 패치를 포함하고 있습니다.
 gmh5225/disclosure-check
패키지/프로젝트의 보안 취약점을 비공개로 공개하기 위한 최적의 메커니즘을 식별하는 도구입니다.
 simplylu/cve-2021-42574
최근 공개된 bidi-attack (CVE-2021-42574)을 사용하여 악성 파일 생성
 anteater/anteater
Anteater - CI/CD 게이트 체크 프레임워크
 trinadh465/openssl-1.1.1g_cve-2022-4304
TLS/SSL 프로토콜과 범용 암호화 라이브러리를 제공하는 OpenSSL 툴킷으로, 키 생성, 인증서 관리, 암호화 및 복호화를 위한 명령줄 도구를 포함합니다.
 pierdipi/unicode-control-characters-action
Red Hat 진단 도구 https://access.redhat.com/security/vulnerabilities/RHSB-2021-007 를 사용하여 유니코드 제어 문자를 찾는 GitHub Action으로, RHSB-2021-007 트로이 목마 소스…
 justinsteven/advisories
웹, 클라우드, 인프라 및 오픈소스 소프트웨어의 취약점을 다루는 보안 권고 공개 개인 저장소.
 maweil/bidi_char_detector
파일에서 공급망 공격에 악용될 수 있는 유니코드 BIDI 문자의 존재 여부를 확인합니다. CVE-2021-42574를 참조하세요.
 trinadh465/external_zlib_aosp10_r33_cve-2018-25032
zlib에 대한 패치로, AOSP10 r33에서 CVE-2018-25032를 해결하며, 확인된 취약점에 대한 수정을 제공합니다.
 wspr-ncsu/mininode
정적 분석 CLI 도구로, 종속성 그래프를 구성하고 거친 또는 세밀한 모드에서 사용되지 않는 모듈과 함수를 제거하여 Node.js 애플리케이션의 공격 표면을 줄입니다.
 ekamsinghwalia/detection-script-for-cve-2021-23358
cve-2021-23358 탐지 스크립트
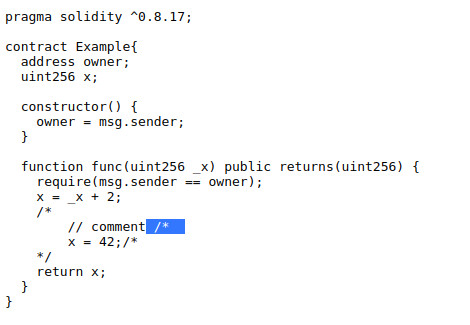 tin-z/solidity_cve-2021-42574-poc
Solidity 및 solc 컴파일러용 CVE-2021-42574의 PoC
 sondermc/git-cveissues
취약점, CVE-2022-41903, CVE-2022-23521은 버전 2.39 및 이전 버전에 영향을 미칩니다. Git for Windows는 또한 CVE-2022-41953으로 알려진 Windows 관련 추가 문제를 해결하기 위해 패치되었습니다.
 anchore/anchore-engine
도커 이미지를 분석하고 취약점을 스캔하는 서비스
 giz-berlin/quasar-app-webpack-json5-vulnerability
# CVE-2022-46175 최소 재현 Quasar webpack 프로젝트에서 JSON5 프로토타입 오염 취약점을 시연하는 최소 재현 코드로, 보안 교육 및 테스트용입니다.









