
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 andreacicca/sicurezza-informatica-presentazione
CVE-2024-3094 취약점에 관한 정보 보안 강좌를 위한 프레젠테이션
 markuta/cve-2024-32002
git 취약점 CVE-2024-32002에 대한 개념 증명
 431m/rcetest
CVE-2024-32002 PoC 테스트
 10cks/cve-2024-32002-exp
CVE-2024-32002용 Bash PoC로, 악성 하위 모듈과 심볼릭 링크가 있는 Git 클론을 악용하여 Windows 및 macOS에서 임의 명령을 실행합니다.
 bfengj/cve-2024-32002-exploit
# CVE-2024-32002 개념 증명 익스플로잇 Git 서브모듈 취약점으로, 악의적으로 제작된 저장소와 심볼릭 링크를 통해 임의 코드 실행을 가능하게 합니다.
 amalmurali47/git_rce
CVE-2024-32002용 익스플로잇 PoC
 amalmurali47/hook
CVE-2024-32002 악용을 위한 PoC 훅
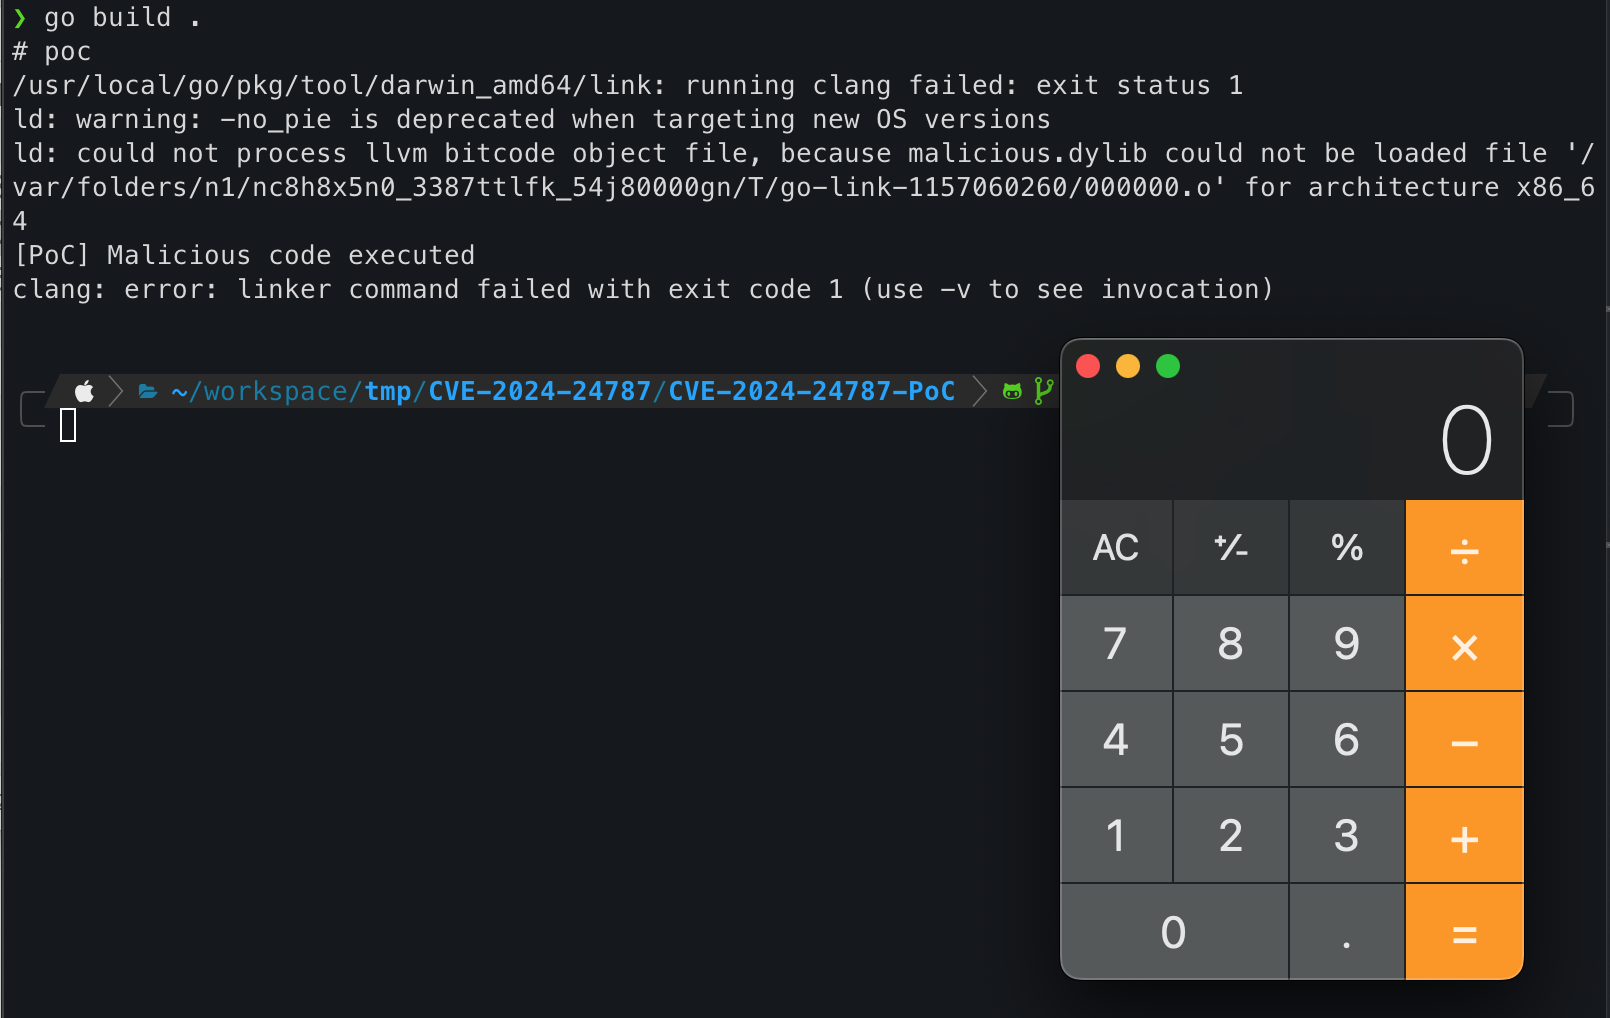 lourc0d3/cve-2024-24787-poc
CVE-2024-24787 개념 증명
 ronmadar/open-source-seal-security
오픈소스 패키지가 tough-cookie 2.5.0을 사용하는 문제 수정 - CVE-2023-26136,
 zpxlz/cve-2024-3094
CVE-2024-3094에 대한 Obsidian 노트
 lunasec-io/lunasec
LunaSec - 의존성 보안 스캐너로, Pull Request 및 빌드에서 Log4Shell 또는 node-ipc와 같은 취약점을 자동으로 알려줍니다. LunaTrace GitHub 앱을 사용하면 30초 안에 자신을 보호할 수 있습니다:…
 przemoc/xz-backdoor-links
apocalypxze: xz 백도어 (2024) 일명 CVE-2024-3094 관련 링크
 owasp/software-component-verification-standard
소프트웨어 구성 요소 검증 표준 (SCVS)
 fevar54/detectar-backdoor-en-liblzma-de-xz-utils-cve-2024-3094-
YARA 규칙으로 XZ Utils 5.6.0/5.6.1의 liblzma 백도어(CVE-2024-3094)를 탐지합니다.
 jfrog/cve-2024-3094-tools
파일 및 디렉터리에서 XZ Backdoor (CVE-2024-3094) 취약점을 탐지하는 셸 기반 스캐너로, 손상된 시스템의 신속한 식별과 완화를 가능하게 합니다.
 r0binak/xzk8s
Dockerfile 및 Kubernetes 매니페스트: CVE-2024-3094 재현용
 kaminaduck/ansible-cve-2024-3094
CVE-2024-3094 (XZ 백도어)를 확인하고 수정하기 위해 설계된 Ansible 플레이북
 weltregie/liblzma-scan
xu-utils의 liblzma에서 백도어(CVE-2024-3094)를 스캔합니다.








