
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
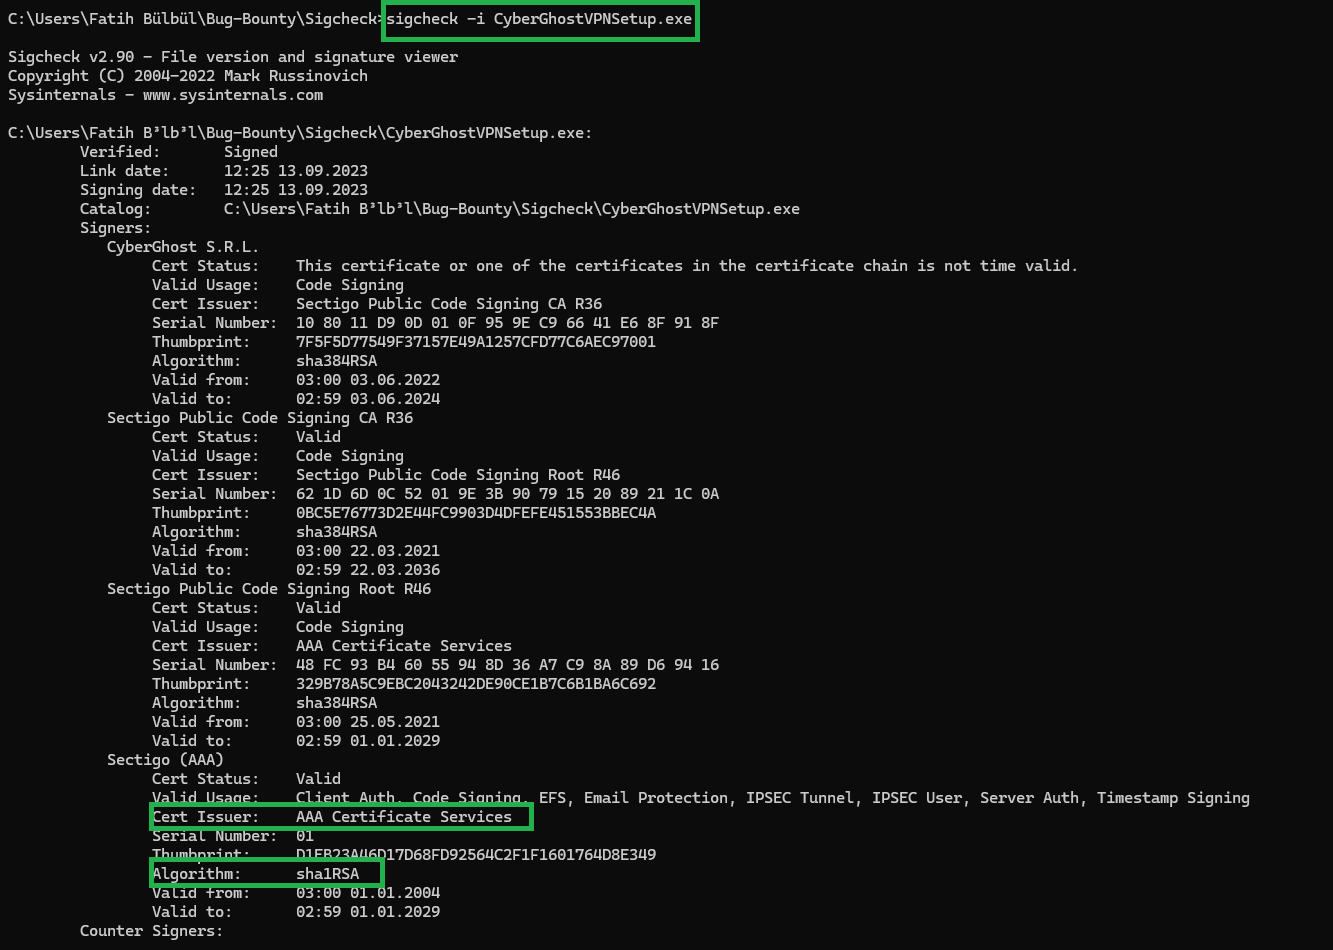
 meisterlos/cve-2025-51726
CyberGhostVPN 설치 프로그램에서 SHA-1 코드 서명 위조 및 높은 엔트로피 ASLR 부재를 시연하는 PoC로, 신뢰 우회 및 예측 가능한 메모리 레이아웃 악용을 가능하게 합니다.
 laxmikumari615/linux---security---detect-and-mitigate-cve-2024-3094
xz의 업스트림 tarball에서 버전 5.6.0부터 악성 코드가 발견된 것으로 확인되었습니다. # 이 취약점의 영향을 받은 운영 체제 및 운영 체제 버전은 특정 시스템뿐인 것으로 확인되었습니다.
 k271266/cve-2021-42694
소스 코드에서 동형 문자 치환 공격을 탐지하는 정적 분석 도구로, Python 식별자에서 시각적으로 유사한 유니코드 문자를 스캔하여 공급망 취약점을 방지합니다.
 batzionb/webpack-cve-2024-43788
webpack CVE-2024-43788 취약점을 분석하고 시연하여, 보안 연구자에게 탐지 및 악용 인사이트를 제공합니다.
 themcsam/cve-2024-12905-poc
tar-fs 파일 쓰기/덮어쓰기 취약점
 yusufdalbudak/cve-2025-32965-xrpl-js-poc
CVE 코드: CVE-2025-32965 취약점 유형: 공급망 공격 (CWE-506: 내장된 악성 코드) 대상: xrpl.js 라이브러리 버전 4.2.1–4.2.4 및 2.14.2 영향: 사용자의 지갑 시드/시크릿 데이터가 공격자에게 전송됨
 been22426/cve-2024-3094
CVE-2024-3094 실습 환경 구축 및 보고
 jaloon/spring-webmvc5
spring-webmvc 5.3.39를 포크하여 CVE-2024-38816, CVE-2024-38819 수정
 matheuzsecurity/elfdoor-gcc
LD_PRELOAD 기반 도구로, gcc를 하이재킹하여 링킹 과정에서 바이너리에 악성 코드를 주입합니다. 이를 통해 소스 코드 수정 없이 은밀한 백도어 배포가 가능합니다.
 murataydemir/aws-sam-cli-vulnerabilities
AWS SAM CLI 관련 이슈 (CVE-2025-3047, CVE-2025-3048)
 murataydemir/aws-tough-library-multiple-cves
tough, 0.20.0 이전 버전의 문제 (다수의 CVE)
 binarly-io/supplychainattacks
문서화된 펌웨어 공급망 공격의 선별된 저장소로, 방어자가 펌웨어 공급망 손상을 이해하고 대응하는 데 도움이 되는 IoC, 탐지 도구 및 참고 자료를 제공합니다.
 checkmarx/checkmarx-cve-2025-30066-detection-tool
CVE-2025-30066의 지표를 위해 GitHub 워크플로 및 로그를 스캔하여 Checkmarx 2ms 통합을 사용해 악성 작업 및 노출된 비밀을 탐지합니다.
 doyensec/malicious-devfile-registry
authorized_keys를 덮어쓰고 SSH 액세스를 얻기 위해 경로 탐색 아카이브가 있는 악성 Devfile Registry를 사용하는 GitLab Workspaces용 CVE-2024-0402 익스플로잇.
 cycodelabs/raven
GitHub Actions CI/CD 워크플로우의 보안 취약점을 스캔하고, 발견된 내용을 Neo4j 그래프 데이터베이스에 인덱싱하며, 잘못된 구성, 인젝션 및 공급망 위험을 탐지하기 위한 쿼리 라이브러리를 제공합니다.
 padayali-jd/pollyscan
CVE-2024-38526, 즉 Polyfill.io 공급망 공격을 탐지하도록 설계된 전문 취약점 스캐너로, 조직이 손상된 타사 종속성과 관련된 위험을 식별하고 완화하는 데 도움을 줍니다.
 morrisel/cve-2023-26136
이 저장소에는 CVE-2023-26136 취약점에 대한 해결책이 포함되어 있습니다.
 knqyf263/go-mal-pkgs
go.sum의 체크섬을 원본 소스 코드와 대조하여 악성 Go 패키지를 탐지하는 보안 도구








