
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 shoucheng3/jenkinsci__workflow-cps-global-lib-plugin_cve-2022-25174_544-vff04fa68714d
Jenkins Pipeline Shared Libraries 플러그인의 CVE-2022-25174 익스플로잇: 보안 테스트 및 취약점 검증을 위해 조작된 라이브러리 정의를 통한 코드 인젝션 시연
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
Amazon Web Services와 통합하기 위한 Java SDK로, S3, DynamoDB, EC2 등에 대한 안전한 API 액세스를 제공하며, 내장된 인증, 암호화 및 IAM 지원이 포함되어 있습니다.
 shoucheng3/joniles__mpxj_cve-2020-35460_8-3-4
MPXJ 프로젝트 관리 라이브러리를 대상으로 하는 CVE-2020-35460용 익스플로잇으로, Java, .Net 및 Ruby 환경에서 조작된 프로젝트 파일을 통해 임의 코드 실행을 가능하게 합니다.
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
IP 기반 인프라를 통해 제한된 엣지 디바이스, 컨트롤러 및 게이트웨이에 소프트웨어 업데이트를 배포하기 위한 도메인 독립적 백엔드로, REST API 및 Docker 지원을 제공합니다.
 beishanxueyuan/cve-2025-48384-test
CVE-2025-48384의 재현으로, Git 서브모듈 경로 탐색(path traversal) 취약점을 시연하며 익스플로잇을 재현하기 위한 단계별 명령어를 제공합니다.
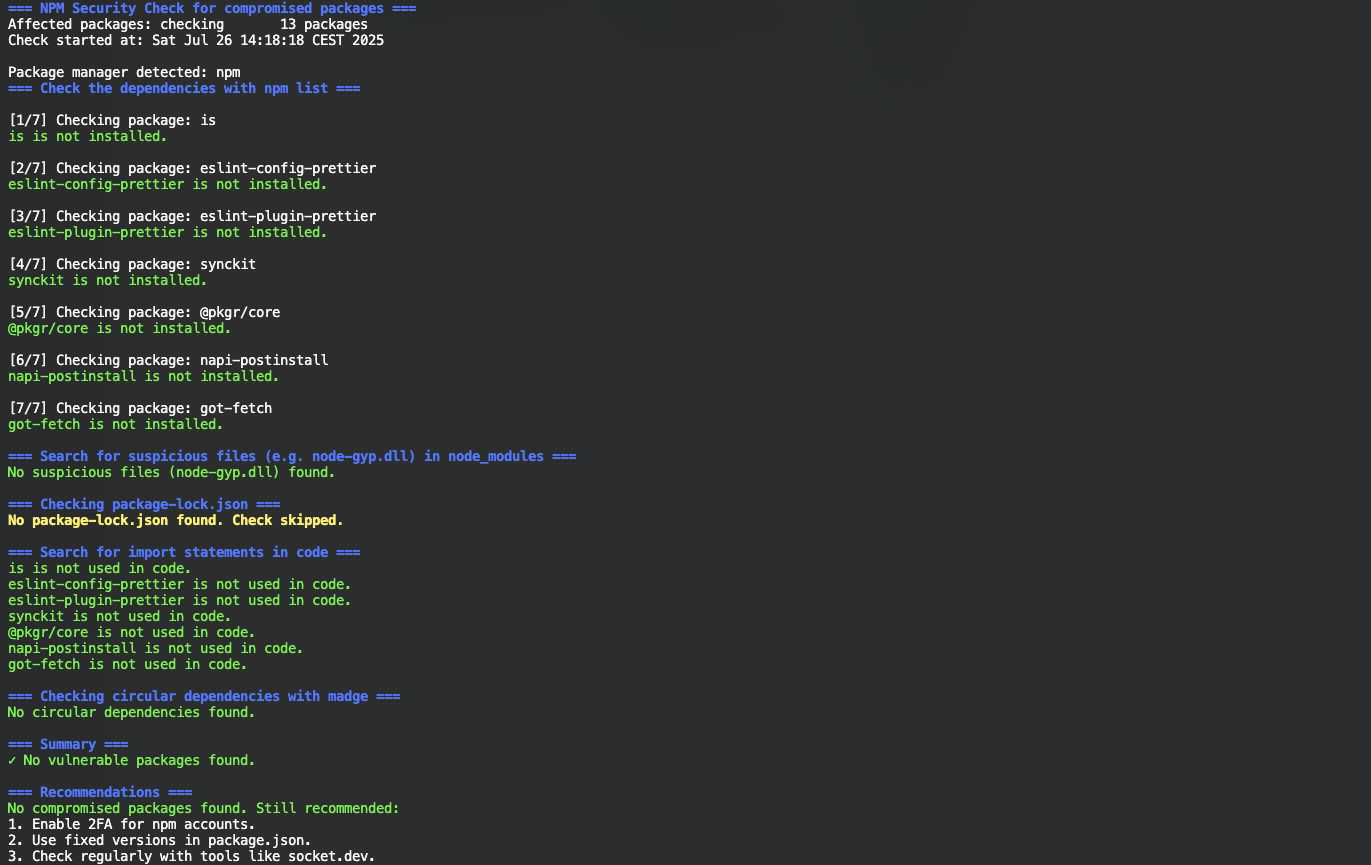 nihilor/cve-2025-54313
프로젝트에서 손상된 패키지, 의심스러운 파일 및 import 문을 검사합니다.
 ik-20211125/cve-2025-48384
CVE-2025-48384 PoC
 ic3-512/linux-root-kit
Python 의존성 혼동 공격, sudo 권한 상승 (CVE-2025-32463) 및 루트킷 기반 지속성의 종단간 시뮬레이션 - 전체 메모리 및 네트워크 포렌식 분석 포함.
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versions 1.3.2, 1.3.3
 dvkunion/cve-2025-53547-poc
CVE-2025-53547 poc 코드 중 하나
 acheong08/cve-2025-48384
캐리지 리턴을 활용한 Git 공격 및 클로닝 RCE
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 depers-rus/cve-2007-4559
CVE-2007-4559 경로 탐색 취약점을 Python의 tarfile 모듈에서 시연하는 개념 증명으로, 악의적인 TAR 아카이브를 통해 임의의 파일 덮어쓰기를 허용합니다.
 ikram124/cve-2024-3094-analysis
보안 분석 프로젝트: 실제 CVE 분석
 berkley4/icu-74-debian
CVE-2025-5222를 수정하는 패치가 포함된 icu 74.2용 Debian 빌드 파일
 mindpatch/vulfy
🐺 Vulfy – 빠른 Rust 기반 패키지 버전 스캐너
 24owais/threat-intel-cve-2024-3094
xz-utils 백도어 취약점(CVE-2024-3094)을 분석한 위협 인텔리전스 보고서

 swiftdevcollective/xcodeprojectsecurity
Xcode 프로젝트 파일에서 발생할 수 있는 보안 문제를 스캔하는 macOS 앱입니다.








