
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 jithinodattu/cve-2007-4559-lab
자체 포함형 Docker 랩으로, Python의 tarfile 모듈을 통한 CVE-2007-4559(TarSlip) 디렉터리 트래버설을 시연합니다. 취약한 API와 수정된 API, 페이로드 생성, 그리고 보안 교육용 대화형 데모 스크립트를 포함합니다.
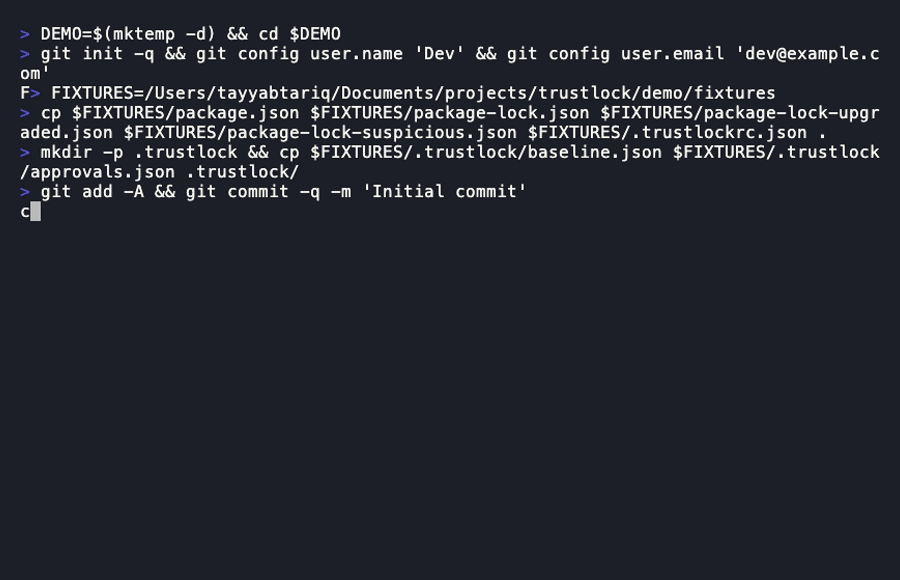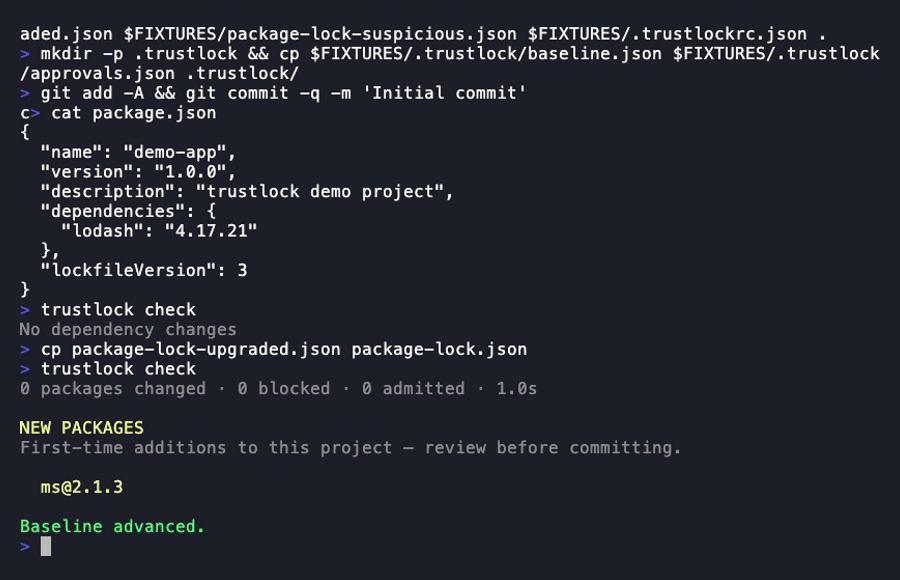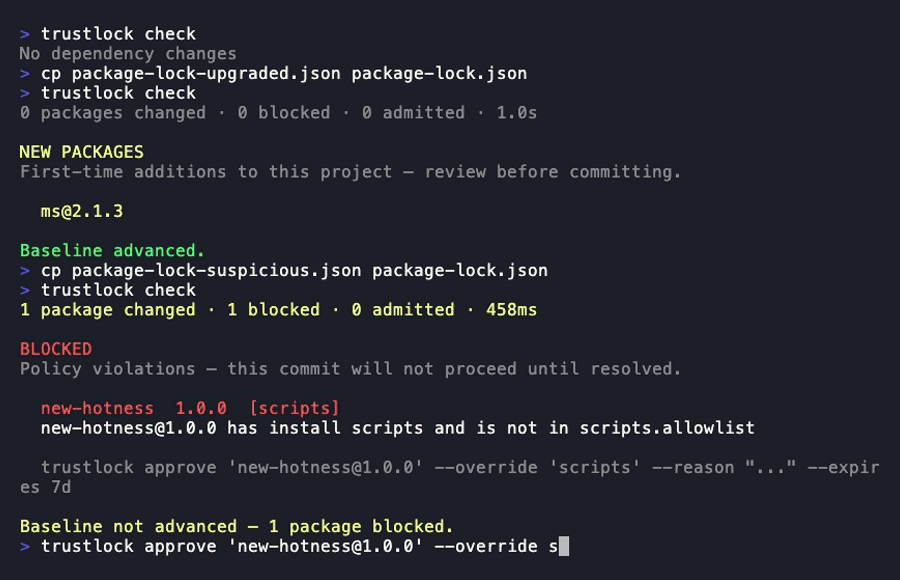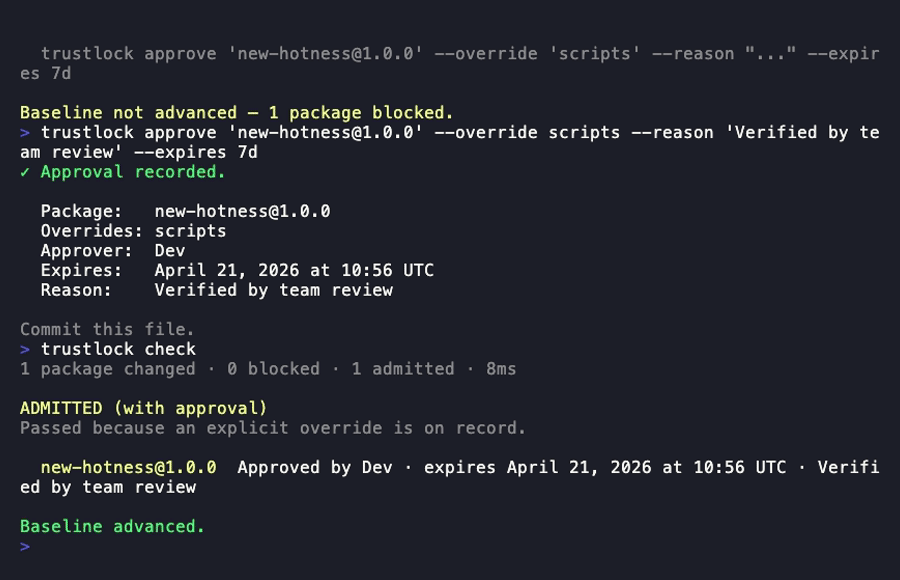 tayyabt/trustlock
Git 네이티브 의존성 승인 컨트롤러입니다. 모든 의존성 변경 시점에 트러스트 신호를 평가하고, 패키지가 팀의 정책을 위반할 경우 커밋 또는 빌드를 차단합니다. 사전 커밋 훅 + 내장 승인 워크플로우가 있는 CI 게이트.
 belazy167/next-picomatch-cve-repro
# Next.js 16.2.4에서 picomatch 4.0.3(CVE-2026-33671) 번들링에 대한 최소 재현
 sassoftware/jackson
이 저장소는 jackson‑core 2.13.5와의 완전한 호환성을 유지하면서 CVE-2025-52999, GHSA-2m67-wjpj-xhg9 및 sonatype-2022-6438에서 보고된 서비스 거부(denial-of-service) 및 제한이나 스로틀링 없는…
 s0ld13rr/claude-code-backdoor
settings.json의 훅을 통해 Claude Code에 백도어를 설치합니다. 승인된 사용만 허용됩니다!
 moisei-dev/go-dbmigrate
Go 라이브러리 및 CLI로, PostgreSQL, MySQL, SQLite, Cassandra를 지원하며 업/다운 마이그레이션 워크플로우를 포함한 데이터베이스 스키마 마이그레이션 관리를 위한 도구입니다.
 surri/audit-axios
로컬 저장소에서 취약한 axios 버전(CVE-2026-40175)을 스캔하고 대화형으로 패치합니다.
 hexbornestudio/atlas-tj-actions-poc
CVE-2025-54416 tj-actions/branch-names 명령 주입 PoC
 0xblackash/cve-2026-40175
CVE-2026-40175
 cybergabisoft/depalert
DepAlert는 CI/CD 파이프라인을 위한 오픈소스 보안 게이트입니다. SBOM을 악성코드 인텔리전스 데이터와 분석하여 빌드에 알려진 악성 패키지가 포함되어 있는지 신속하게 알려줍니다.
 batosay1337lab/cve-2026-31900-lab
CVE-2026-31900 취약점 실습 환경 - psf/black GitHub Action RCE
 tomjwxf/scopeblind-gateway
MCP 서버용 보안 게이트웨이로, 도구별 정책 시행, Ed25519 서명 감사 영수증, 섀도우 모드 로깅을 제공합니다. AI 에이전트 접근 제어를 위해 Cedar, OPA, Cerbos 외부 정책 엔진을 지원합니다.
 gouldnicholas/cve-2026-4660-poc
CVE-2026-4660 PoC: hashicorp/go-getter의 git checkout을 통한 임의 파일 읽기
 h3raklez/cve-2024-3094
교육용 랩으로, 맞춤형 Ed448 키 쌍을 사용하여 XZ Utils 백도어(CVE-2024-3094)를 재현합니다. 패치된 liblzma, systemd 서비스, 그리고 승인된 보안 연구를 위한 익스플로잇 클라이언트가 포함되어 있습니다.
 murphysecurity/murphysec
소프트웨어 공급망 보안에 중점을 둔 오픈 소스 도구입니다. 墨菲安全은 소프트웨어 공급망 보안에 전념하며, 전문적인 소프트웨어 구성 분석(SCA), 취약점 탐지, 전문 취약점 데이터베이스를 갖추고 있습니다.
 pqcworld/pqaudit
코드베이스에서 양자 취약 암호화를 스캔합니다. Q-Day 이전에 RSA, ECDSA, Ed25519, ECDH를 탐지합니다. CycloneDX CBOM + SARIF 출력.
 micrictor/parquet-avro-rce
PoC: CVE-2025-30065 Apache Parquet Java 1.15.1의 불완전한 수정 우회
 h4wkst3r/dop2mop
DevOps에서 MLOps 인프라로 이어지는 공격 경로를 매핑하는 BloodHound용 OpenGraph 수집기로, CI/CD 파이프라인, 서비스 주체 및 ML 플랫폼 리소스를 수집하여 측면 이동 분석을 수행합니다.








