
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
 lirantal/cve-2024-21533-poc-ggit
CVE-2024-21533에 대한 개념 증명 익스플로잇으로, ggit npm 패키지의 인자 주입 취약점으로 인해 --upload-pack Git 옵션을 통해 임의 명령 실행이 가능합니다.
 gonsarrabia/minimus-junior-backend-exercise
주니어 백엔드 지원자 과제: Melange로 dasel CLI(v3.3.1) 패키징, CVE-2026-33320 수정, Apko를 사용한 최소 컨테이너 이미지 빌드.
 getagentseal/agentseal
AI 에이전트를 위한 보안 툴킷. 위험한 스킬 및 MCP 구성을 스캔하고, 공급망 공격을 모니터링하며, 프롬프트 인젝션 저항성을 테스트하고, 라이브 MCP 서버의 툴 포이즈닝을 감사합니다.
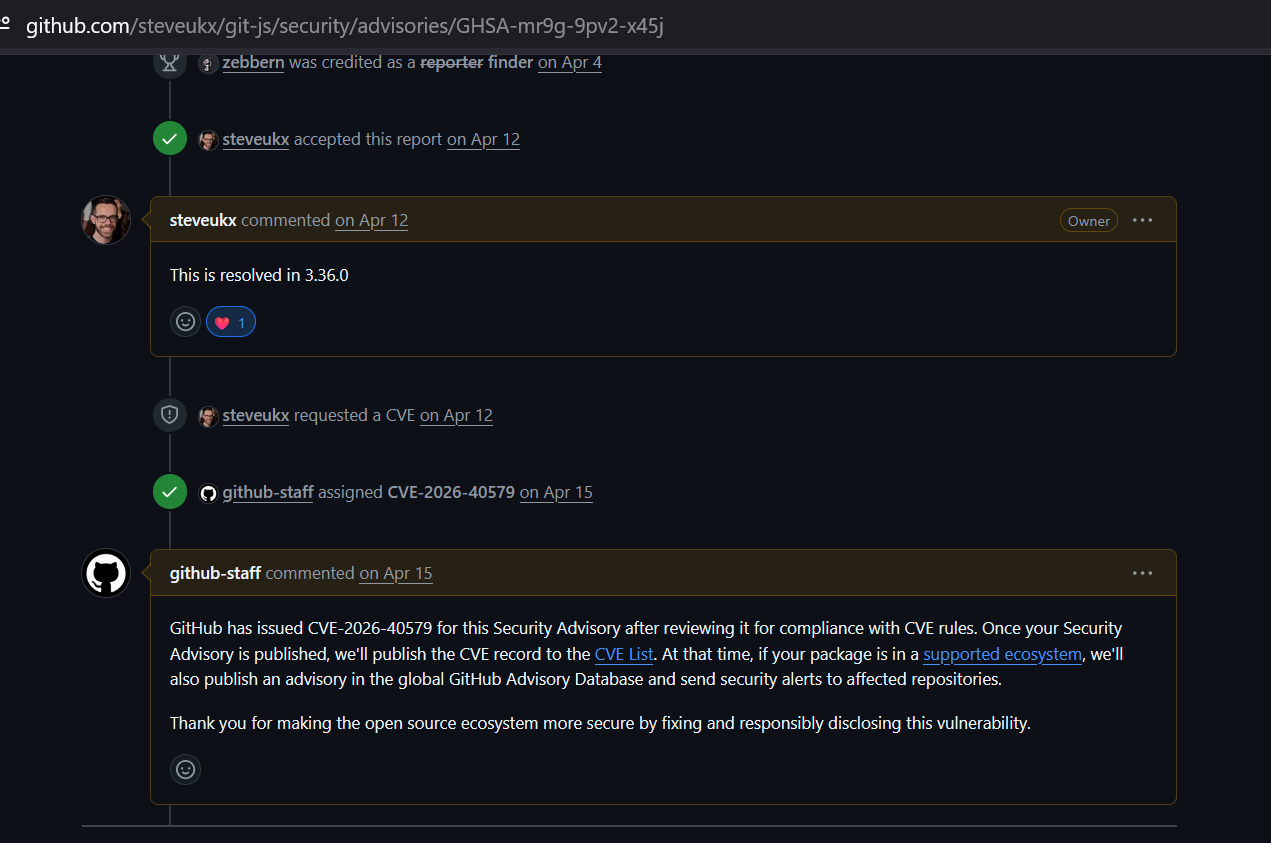 zebberncve/cve-2026-40579
git-js 보안 권고 ⌯⌲ 주간 1,100만 다운로드

 toxicbishop/supply-chain
소프트웨어 공급망 보안에 대한 종합 가이드입니다. 이 오픈소스 원고는 보안 전문가와 개발자에게 생태계 위협으로부터 방어하기 위한 실질적인 전략을 제공합니다.
 workshops-de/google_gax
패치된 google_gax 0.4.1로 Tesla 1.18.3+ 호환성 지원 (CVE-2026-48598)
 az9713/cve-lite-on-pi
OWASP cve-lite-cli를 pi monorepo에 대해 실행: 스캔 과정 및 주요 발견 (vitest CVE-2026-47429).
 horrister/axios-supply-chain-cve-2026-26555
실제 소프트웨어 공급망 사고에 대한 전체 기술 분석, 개념 증명 스크립트, IOC 목록 및 수정 지침이 포함된 선별된 취약점 분석 모음입니다.
 horrister/solarwinds-sunburst-cve-2020-10148
엄선된 취약점 분석 보고서: 실제 소프트웨어 보안 사고에 대한 전체 기술 분석, 개념 증명 스크립트, 침해 지표 목록 및 대응 지침 포함.
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662: 프로덕션 환경의 활성 디버그 코드 — Gardyn Home Kit (ICSA-26-055-03)
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: 하드코딩된 Azure Blob Storage 계정 키 — Gardyn Home Kit (ICSA-26-055-03)
 find-lab/agentward
AI 에이전트를 위한 풀스택 보안 OS로, 기반 스캔, 입력 정화, 인지 보호, 결정 정렬, 실행 제어를 포함한 5계층 심층 방어 아키텍처를 갖추고 있습니다.
 bhimsekhar/vulnerable-java-app
log4j 2.14.1(CVE-2021-44228)을 사용하는 Spring Boot 앱 — VulnFix 에이전트 테스트 대상
 heroku/heroku-cve-2013-0269
Heroku 앱 전체에서 취약한 버전의 JSON gem을 검사하세요.

 heroku/terrier
Terrier는 이미지 및 컨테이너 분석 도구로, 이미지와 컨테이너를 스캔하여 특정 파일의 존재 여부를 해당 파일의 해시를 기반으로 식별하고 검증하는 데 사용할 수 있습니다.
 anupamojha-eng/sentinel-transitive-cve-demo
Sentinel 데모: Spring Boot를 통한 전이적 snakeyaml CVE-2022-1471 + 악용 가능한 코드 패턴
 ammaraskar/github-dev-token-steal-poc
조작된 개발자 워크플로 트리거를 통해 GitHub OAuth 토큰 탈취 취약점을 시연하는 개념 증명(PoC) 익스플로잇으로, 무단 저장소 액세스를 가능하게 합니다.








