
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
 pvharmo2/gha-lab-fb6df3d456
승인된 보안 연구 랩으로 CVE-2025-46820(GHSA-cwj7-6v67-2cm4)을 재현합니다: phpgt/Dom에서 GITHUB_TOKEN이 공개적으로 다운로드 가능한 CI 아티팩트에 유지됨. phpgt/Dom @ b73d7e8 스냅샷.
 pvharmo2/gha-lab-ba8e0c4217
# 승인된 보안 연구 랩: CVE-2024-42370 / GHSA-4hq2-rpgc-r8r7 재현 (docs-preview.yml의 환경 변수 주입) — litestar-org/litestar@18d84d84 스냅샷
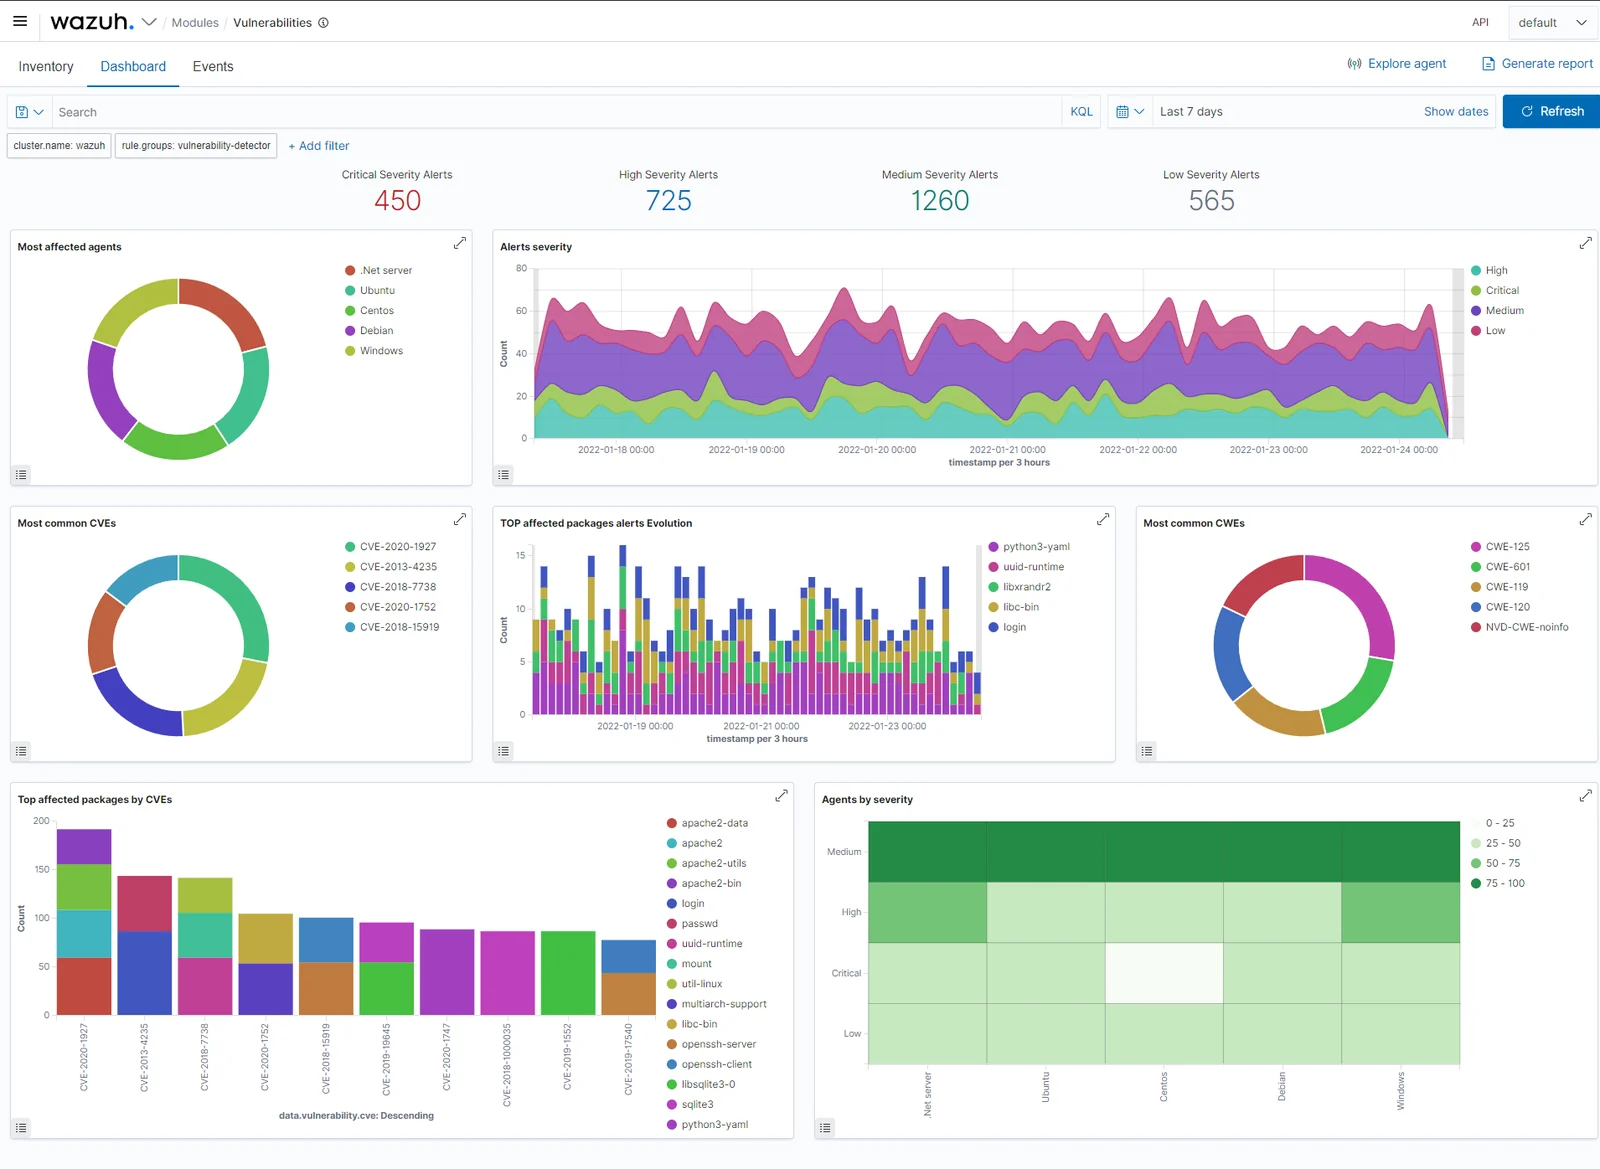 pvharmo2/gha-lab-becf103a54
# CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x)의 공인된 보안 연구 재현: wazuh FIM Windows 통합 워크플로 아티팩트에서의 artipacked GITHUB_TOKEN 유출
 pyupio/safety
Python 의존성에서 알려진 보안 취약점을 검사하고, 발견된 취약점에 대한 적절한 해결 방법을 제안합니다.
 xtuc/airgap
현대 AI 시대의 보안: 악성 AI 에이전트 및 악의적인 npm 패키지로부터 방어
 pvharmo2/gha-lab-d9fd584b12
# CVE-2024-47179 (GHSL-2024-178) 재현을 위한 공인 보안 연구 랩: RSSHub docker-test 워크플로우의 아티팩트 오염 pwn-request 체인(574d053 스냅샷)
 saku0512/cve-2026-84361-poc
CVE-2026-84361에 대한 개념 증명으로, 악성 P4PORT를 통한 Composer의 Perforce 드라이버에서 명령 주입을 시연하며, Docker 기반 검증 및 완화 지침을 포함합니다.
 pvharmo2/gha-lab-40e23db109
# 보안 연구 랩: CVE-2024-4254 (GHSA-fc78-c36r-cc59) 통제된 재현 — gradio-app/gradio @ d4c503a의 deploy-website.yml 포크 체크아웃/코드 실행
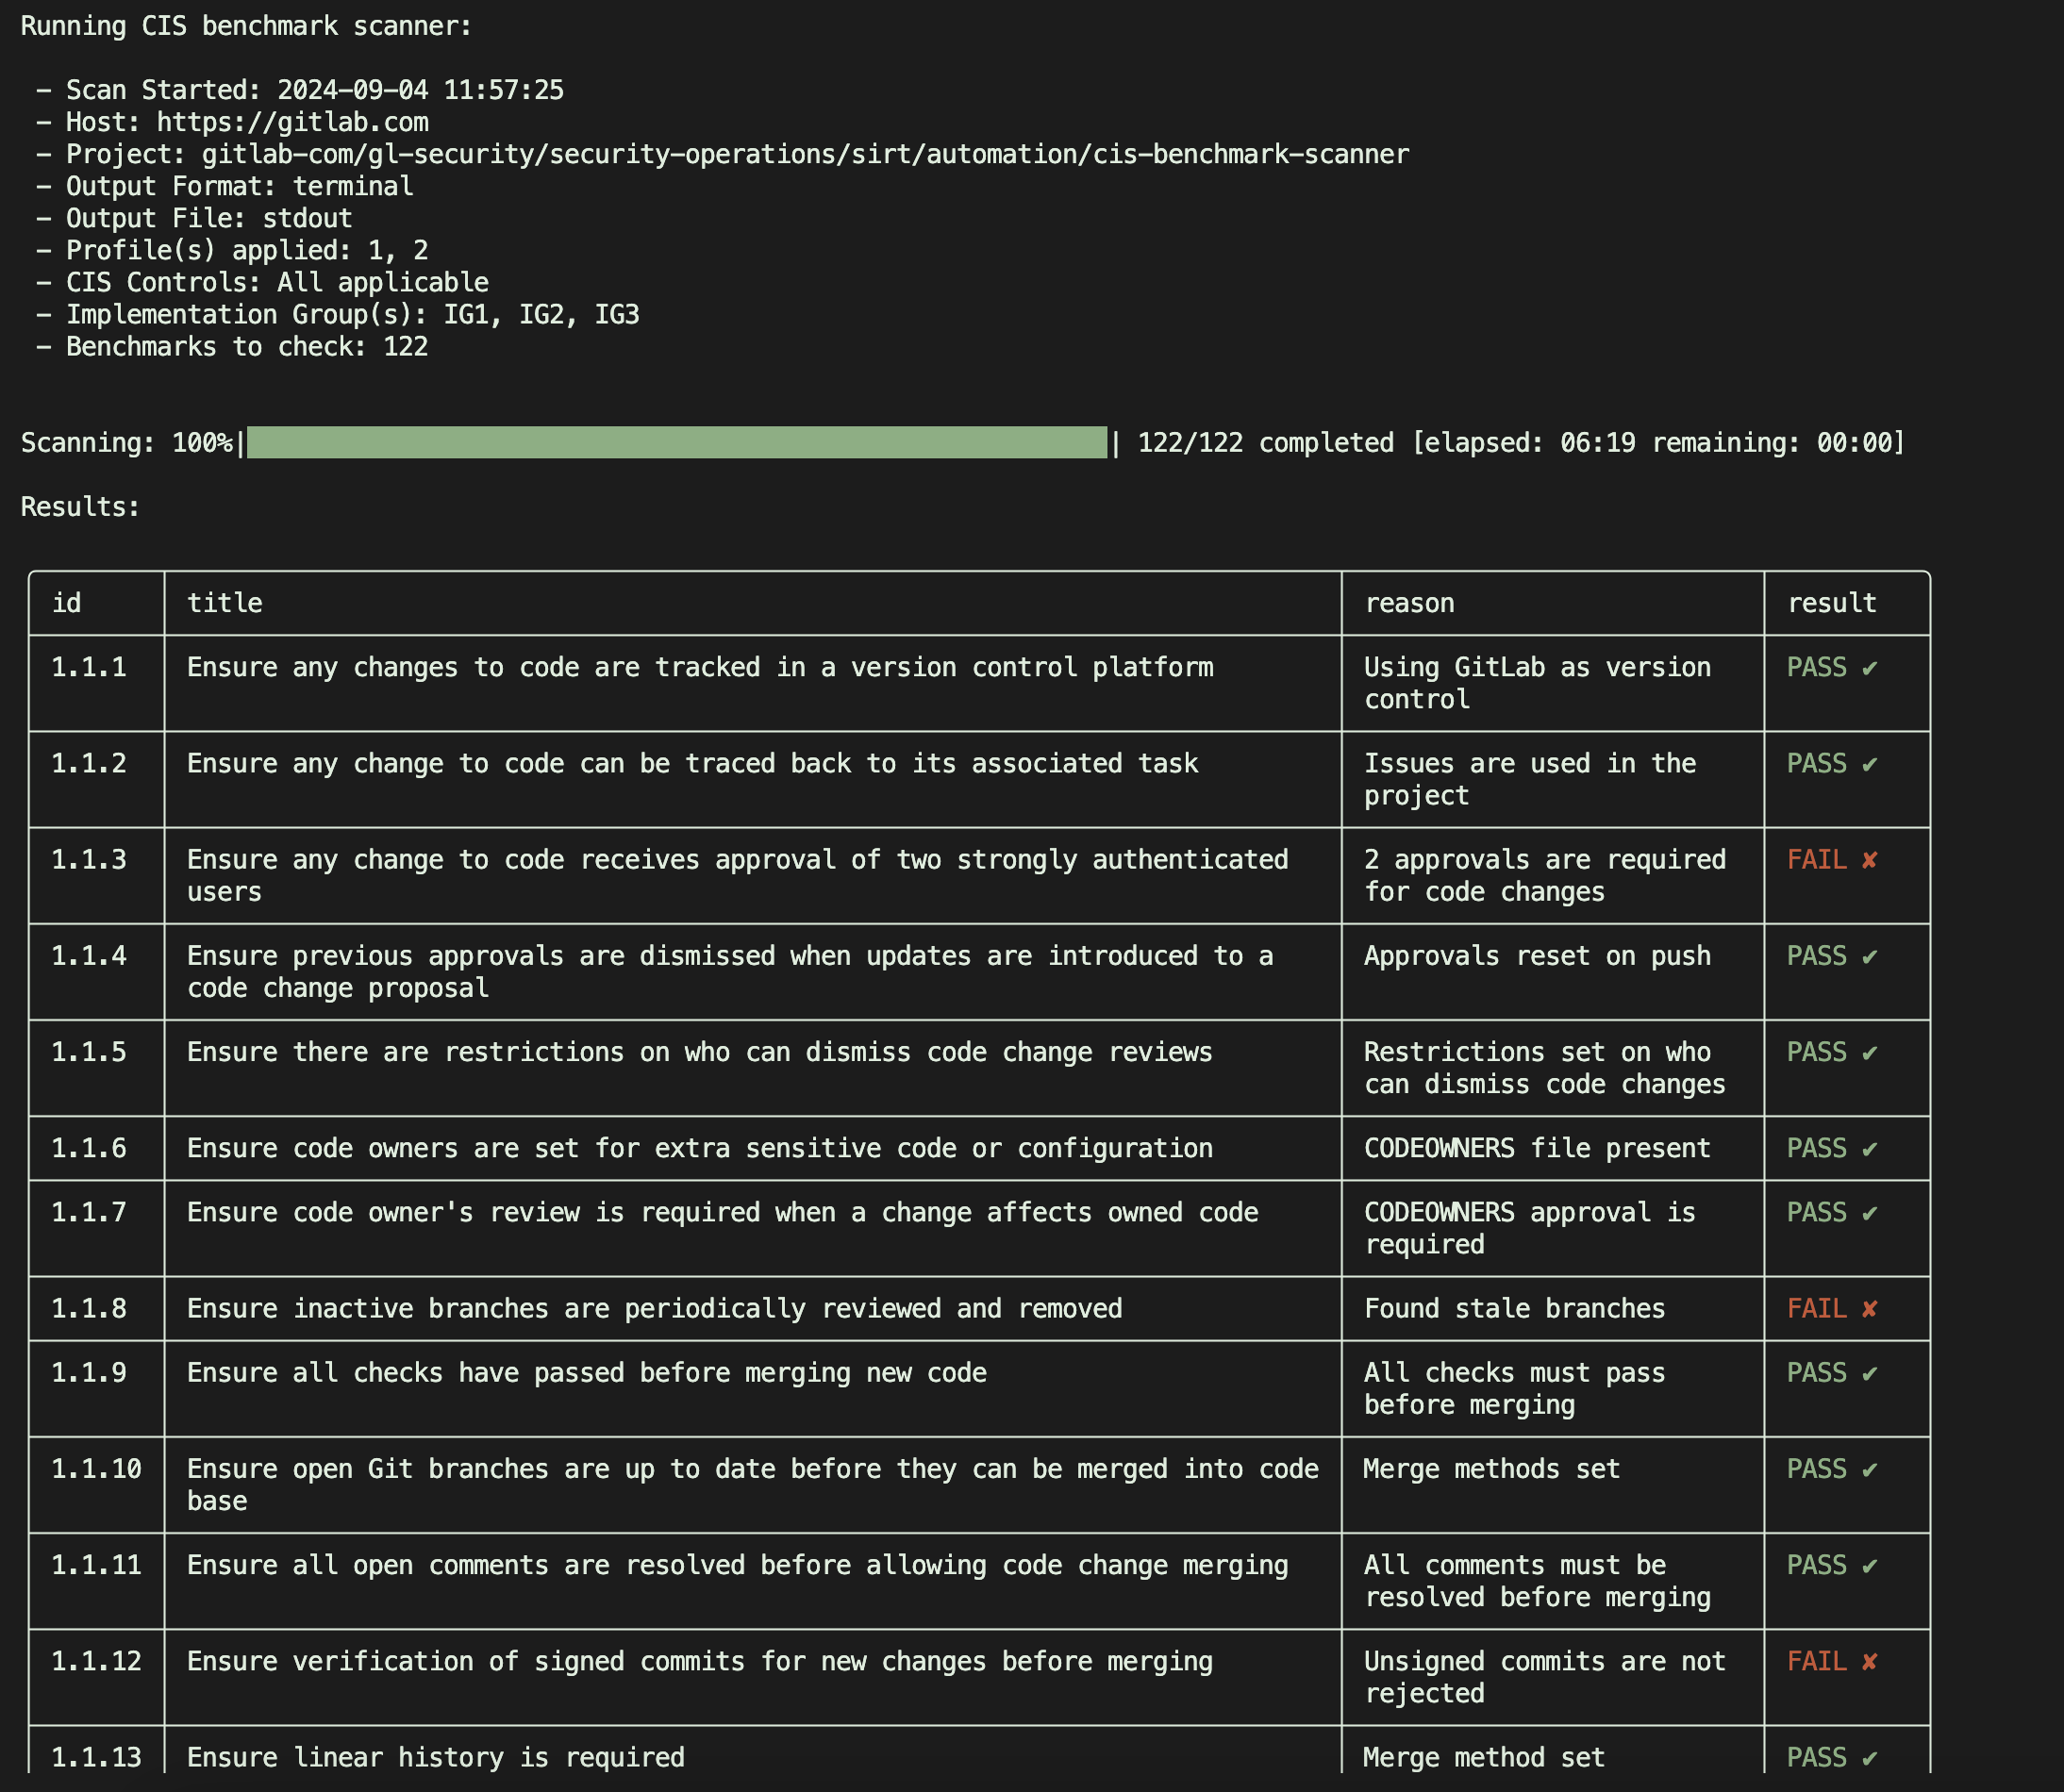
 gitlab-security-oss/cis/gitlabcis
CIS GitLab Benchmark에 대해 읽기 전용 API 검사를 통해 GitLab 프로젝트를 감사하고, 규정 준수 및 보안 강화 권장 사항에 대한 JSON 보고서를 생성합니다.
 robert-auger/safer-dependencies
AI 코딩 어시스턴트를 위한 자동화된 의존성 보안 계층으로, npm, PyPI, RubyGems, Maven, Go 및 Rust 생태계 전반에서 패키지의 CVE, 타이포스쿼트, 유기, 버전 수명 문제 및 해시 무결성을 감사합니다.
 pvharmo2/gha-lab-232af4821f
# 보안 연구 랩: CVE-2021-4281 (GHSA-3796-3f93-cfvx) 재현 `.github/workflows/combine-prs.yml`의 PR 헤드 브랜치 이름을 통한 셸 명령어 주입 (BraveUX/for-the-badge @ 409c1fda…
 pvharmo2/gha-lab-83342297e0
# 승인된 보안 연구 랩: CVE-2024-41127 (GHSA-wcjf-5464-4wq9) 재현 ci-failure-comment.yml에서 아티팩트 제어 코드 주입을 통한 오염된 파이프라인 실행. monkeytypegame/monkeytype @ deeea0f…
 nserser/lr-webpki
LR+ 사후 양자 인증의 WebPKI CA 컨텍스트 기반 참조 구현으로, 재현 가능한 연구를 위한 코퍼스 파이프라인, 재구성, 평가 및 출처 매니페스트를 포함합니다.
 jwa7470/2025-oracle-sso-ldap-attack-post-incident-written-report
사고 후 보고서로, Oracle Cloud SSO/LDAP 공급망 공격(CVE-2021-35587)을 분석합니다. 레거시 서버 인프라 악용, 140,000개 이상의 클라우드 테넌트에 걸친 영향, 근본 원인 분석 결과, 단계별 완화 전략을 상세히 다룹니다.
 in-toto/in-toto
서명된 레이아웃과 링크 메타데이터를 사용하여 각 단계가 인가된 담당자에 의해 수행되는지 검증함으로써 소프트웨어 공급망 무결성을 보호합니다.
 roxanne_ardary/aurea
Aurea는 Terraform, Kubernetes, Docker, Ansible 전반에 걸쳐 IaC(Infrastructure-as-Code)를 보호하는 오픈 소스 AI 기반 플랫폼입니다. CI/CD 파이프라인과 통합하여 잘못된 구성을 스캔하고, 취약점을 탐지하며,…
 ossf/criticality_score
저장소, 기여자 및 종속성 메트릭을 기반으로 오픈소스 프로젝트의 중요도 점수를 계산하여 보안 개선의 우선순위를 정합니다.
 s1ko/cve-2026-52617
수정되지 않은 npm 패키지의 MCP ffmpeg 헬퍼에서 발생하는 OS 명령어 주입에 대한 보안 권고 및 개념 증명(PoC)으로, 근본 원인 분석, 탐지 가이드, 완화 조치를 포함합니다.







