
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
 thelonelycoder/mojarra-2.2.13-patched
CVE-2020-6950 보안 수정 사항을 Mojarra 2.2.13에 백포트한 것으로, 레거시 애플리케이션을 위한 최소한의 검토 가능한 변경 사항이 포함된 패치된 jsf-impl JAR을 제공합니다.
 pvharmo2/gha-lab-8aba6b05dc
# CVE-2026-45132 보안 연구 랩 (generate-schema.yaml의 pull_request_target chart-name 주입을 통한 pwn 요청 재현) — CloudPirates-io/helm-charts @ 9f5a7186 스냅샷
 hristiy4n/bom-view
SBOM을 조회하고 osv.dev로 온디맨드 취약점 스캔을 수행하는 정적 웹 애플리케이션입니다. GitHub/GitLab Pages에 쉽게 배포할 수 있습니다.
 lgranadoi/sift-hardened
# CVE-2026-85625용으로 보안 강화된 sift 17.1.3 포크. crcn/sift.js와 무관합니다.
 disrex-group/stylesmuggler-adobe-patches
composer require를 통한 Adobe 공식 APSB26-146(CVE-2026-75650) Magento 수정 패치 제공, cweagans/composer-patches 사용. Magento 버전에 맞는 패치를 자동 선택합니다.
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require를 통한 Adobe 공식 APSB26-146(CVE-2026-75650) 수정 사항의 Mage-OS 스토어 전달, cweagans/composer-patches 사용. stylesmuggler-adobe-patches(Magento)의…
 owasp/quantum-security-project
벤더 중립적인 OWASP 프로젝트로, 양자 시대의 보안 위험을 매핑하여 Top 10 위험 목록, 완화 지침, 포스트퀀텀 암호화 마이그레이션 및 양자 플랫폼 보안을 위한 위협 모델을 제공합니다.
 mhicairo-hue/cs50-cybersecurity-final-project
XZ Utils 백도어(CVE-2024-3094)에 대한 기술 분석으로, 공급망 공격, 난독화 기법, 그리고 liblzma를 통한 OpenSSH에 미치는 영향을 설명합니다.
 pvharmo2/gha-lab-00d54c717d
보안 연구 랩: CVE-2026-47172 (deploy.yaml의 workflow_run pwn 요청) — duck-organization/questbot의 1903b2f 스냅샷 평탄화
 pvharmo2/gha-lab-5511dc3f73
# 승인된 보안 연구소의 CVE-2026-45131 재현 (.github/workflows/pull-request.yaml의 pwn 요청) — CloudPirates-io/helm-charts @ 9f5a7186 스냅샷
 asteroid-belt/skulto
오프라인 및 보안 우선 방식으로 에이전트 스킬을 동기화하고 관리하기 위한 도구
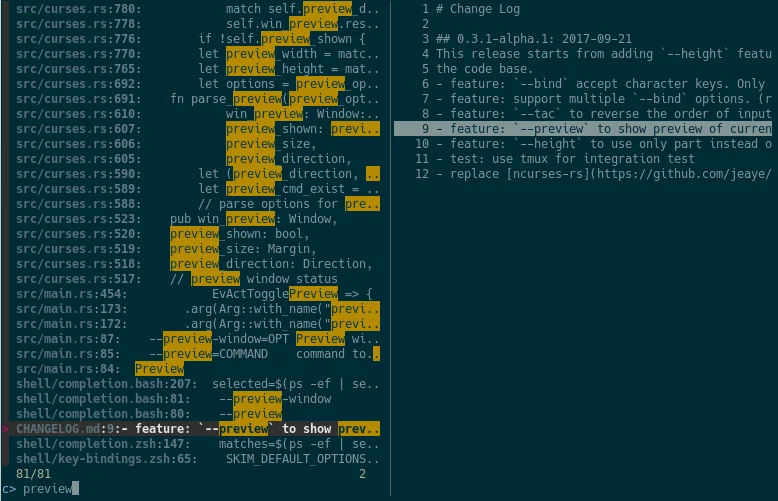 pvharmo2/gha-lab-456dd8a245
보안 연구 랩으로, CVE-2026-41414(.github/workflows/pr.yml의 pull_request_target pwn)를 재현합니다 — skim-rs/skim @ ca986f4의 스냅샷이며, 포크가 아닙니다.
 pvharmo2/gha-lab-5bce203f66
보안 연구 랩: CVE-2026-41249 (GHSA-q58j-g3f4-h26h) 재현 — .github/workflows/static.yml의 pull_request_target pwn 요청, coreshop/CoreShop@cc1e3f54 스냅샷
 pvharmo2/gha-lab-b1fe4918c0
# 인가된 보안 연구 랩: CVE-2025-32958 (GHSA-8c7v-vccv-cx4q) 재현 — Adept의 remoteBuild.yml에 의해 워크플로 아티팩트로 유출된 GITHUB_TOKEN (AdeptLanguage/Adept @ 6a64554 스냅샷)
 pvharmo2/gha-lab-3f1ff30e9c
# 승인된 보안 연구 랩: CVE-2026-31852 재현 (jellyfin/jellyfin-ios code-quality.yml의 pull_request_target pwn) — 격리된 스냅샷, 업스트림 프로젝트 아님
 pvharmo2/gha-lab-ca4fa82ac5
보안 연구 랩: mesa/mesa benchmarks.yml pull_request_target 워크플로우에서 CVE-2026-29075(GHSA-3j55-5q6x-2h48) 재현 — 승인된 취약점 재현을 위한 단일 커밋 스냅샷.
 pvharmo2/gha-lab-f894926966
권한이 부여된 보안 연구 재현 랩 for CVE-2025-54415 (GHSA-g5hx-xv45-9whg): astronomer/dag-factory 스냅샷 at 464c75a — pull_request_target head-SHA 체크아웃이 base-repo…
 pvharmo2/gha-lab-2f775f277c
# CVE-2025-47928 (spotipy-dev/spotipy pull_request_target 비밀 정보 유출)의 공인된 실험실 재현 — 취약한 커밋 4f5759d의 스냅샷








