#1

 checkmarx/checkmarx-cve-2025-30066-detection-tool
CVE-2025-30066의 지표를 위해 GitHub 워크플로 및 로그를 스캔하여 Checkmarx 2ms 통합을 사용해 악성 작업 및 노출된 비밀을 탐지합니다.
 kavan00/android-projector-c2-malware
중국 beamers의 C2 네트워크 분석 - SilentSDK-Analysis
 momenbasel/malware-check
정적 및 동적 분석 도구로, 악성 코드, 의심스러운 바이너리, 개인정보 침해를 탐지합니다.
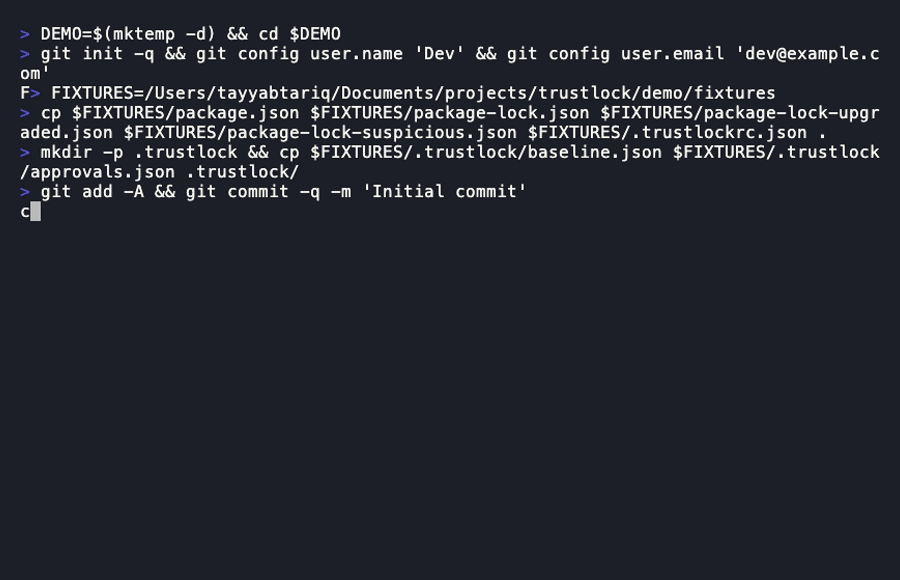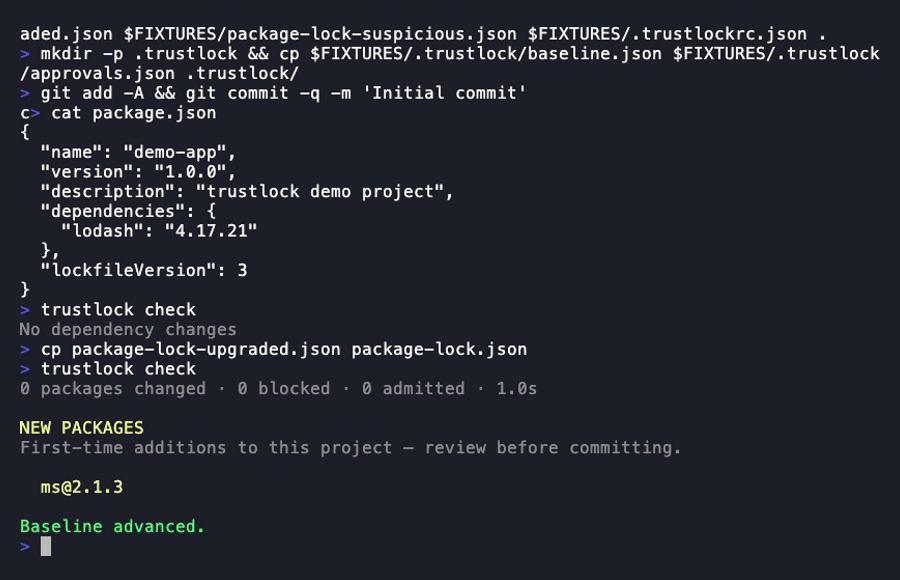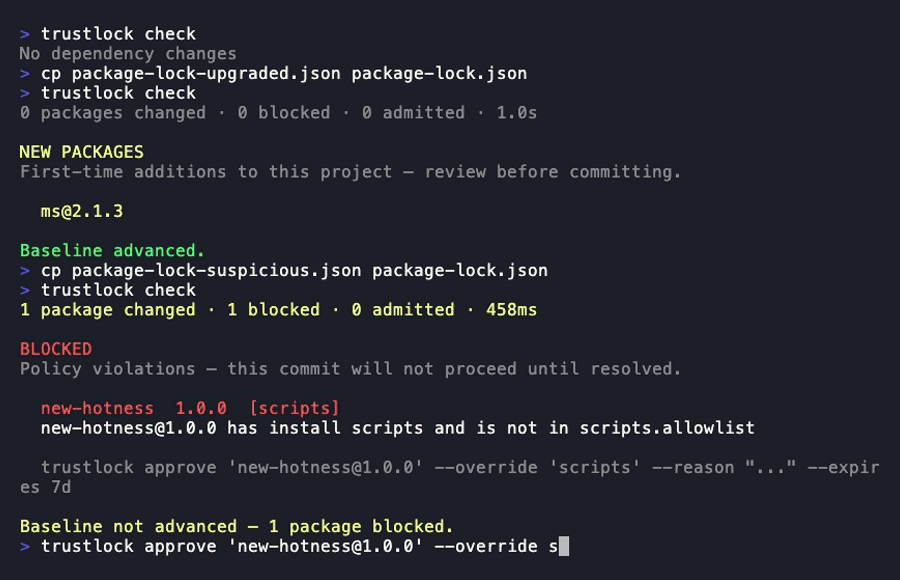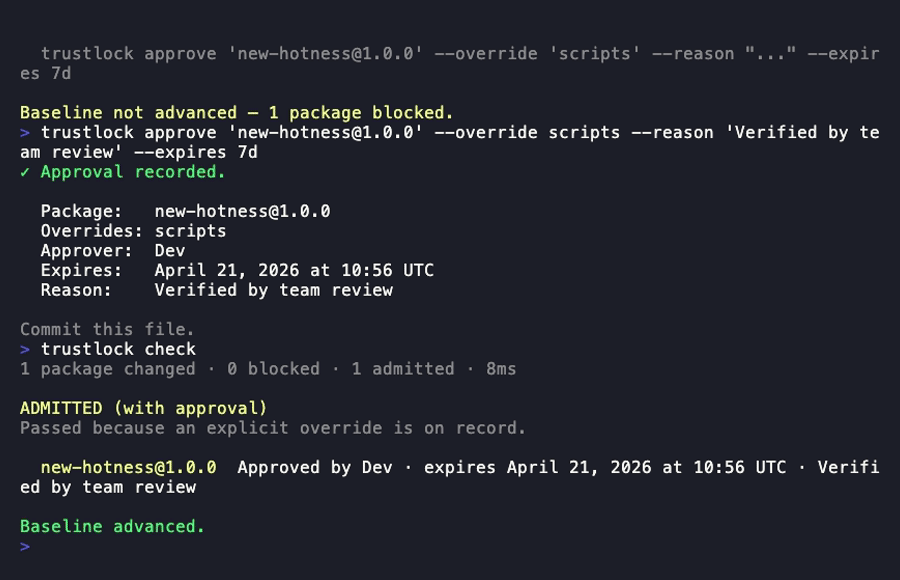 tayyabt/trustlock
Git 네이티브 의존성 승인 컨트롤러입니다. 모든 의존성 변경 시점에 트러스트 신호를 평가하고, 패키지가 팀의 정책을 위반할 경우 커밋 또는 빌드를 차단합니다. 사전 커밋 훅 + 내장 승인 워크플로우가 있는 CI 게이트.
 dshapi/ai-spm
이 오픈소스 프로젝트는 엔터프라이즈 수준의 AI-SPM을 구현하는 데 전념합니다. 이를 통해 조직은 AI 시스템을 위협으로부터 사전에 보호하고, 데이터 노출을 최소화하며, AI 애플리케이션(에이전트, MPC 서버, 모델 등)의 신뢰성을 유지할 수 있습니다.
 boostsecurityio/smokedmeat
빌드 파이프라인 보안 위험을 시연하기 위한 CI/CD 레드팀 프레임워크.
 pathakabhi24/llm-mcp-security-field-guide
가장 포괄적인 LLM + MCP 보안 가이드, 즉 OWASP 정렬, 실제 CVE, 실행 가능한 체크리스트
 find-lab/agentward
AI 에이전트를 위한 풀스택 보안 OS로, 기반 스캔, 입력 정화, 인지 보호, 결정 정렬, 실행 제어를 포함한 5계층 심층 방어 아키텍처를 갖추고 있습니다.
 opensourcemalware/vercel-april2026-incident-response
이것은 Vercel April 2026 compromise 사건을 위해 우리가 만든 사고 대응 플레이북입니다.
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 owasp/apts
OWASP 자율 침투 테스트 표준
 gautamvarmadatla/mcpsafetywarden
MCP 서버를 감싸는 프록시 서버로, 행동 프로파일링, 보안 스캐닝, 위험 게이팅, 안전한 실행을 제공합니다. 프롬프트 인젝션, 악성 툴 메타데이터, 인수 인젝션, 소스 코드 위험, 자격 증명 노출을 탐지합니다.
 semgrep/semgrep
Lightweight static analysis for many languages. Find bug variants with patterns that look like source code.
 seqra/opentaint
애플리케이션 보안을 위한 형식적 프로시저 간 오염 분석 엔진입니다. 함수 경계, 지속성 계층 및 비동기 코드 전반에서 신뢰할 수 없는 데이터를 추적합니다. 결정론적 규칙 재생이 가능한 AI 에이전트 준비 상태입니다. Semgrep Pro 및 CodeQL에 대한…
 greatscott/enject
enject: .env 시크릿을 prAIng의 눈에서 숨깁니다: 시크릿은 (프로젝트별) 로컬 암호화 저장소에 저장되며 런타임에 앱에 직접 주입되어 디스크에 평문으로 저장되지 않습니다.
 nolabs-ai/nono
에이전트 런타임 보안 - 제로 트러스트, 제로 설정, 제로 지연 시간의 에이전트 샌드박싱
 gendigitalinc/sage
AI 에이전트를 위한 경량 에이전트 탐지 및 대응(ADR) 계층 — 명령어, 파일, 웹 요청을 보호합니다. Gen Agent Trust Hub의 일부입니다.