
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 rails-lts/json_cve_2020_10663
CVE-2020-10663 (json gem의 취약점) 우회 방법
 scabench/jsonorg-fn1
CVE-2022-45688 취약점이 있는 간단한 애플리케이션
 shoucheng3/joniles__mpxj_cve-2020-35460_8-3-4
MPXJ 프로젝트 관리 라이브러리를 대상으로 하는 CVE-2020-35460용 익스플로잇으로, Java, .Net 및 Ruby 환경에서 조작된 프로젝트 파일을 통해 임의 코드 실행을 가능하게 합니다.
 shoucheng3/jenkinsci__workflow-cps-global-lib-plugin_cve-2022-25174_544-vff04fa68714d
Jenkins Pipeline Shared Libraries 플러그인의 CVE-2022-25174 익스플로잇: 보안 테스트 및 취약점 검증을 위해 조작된 라이브러리 정의를 통한 코드 인젝션 시연
 sassoftware/jackson
이 저장소는 jackson‑core 2.13.5와의 완전한 호환성을 유지하면서 CVE-2025-52999, GHSA-2m67-wjpj-xhg9 및 sonatype-2022-6438에서 보고된 서비스 거부(denial-of-service) 및 제한이나 스로틀링 없는…
 roy-aladin/infratest
학습 목적 외에는 포크, 배포 또는 사용하지 마십시오. 이러한 요구 사항은 CVE-2024-39689에 취약합니다.
 seqred-s-a/gxdlmsdirector-cve
CVE-2020-8809 및 CVE-2020-8810
 workshops-de/google_gax
패치된 google_gax 0.4.1로 Tesla 1.18.3+ 호환성 지원 (CVE-2026-48598)
 skulkarni-mv/goissue_kirkstone
go CVE-2023-24538 패치 문제 해결사 - Kirkstone
 skulkarni-mv/goissue_dunfell
go CVE-2023-24538 패치 이슈 해결사 - Dunfell
 mrbuglf/xz-utils_cve-2024-3094
XZ-Utils 도구 라이브러리 악성 백도어 삽입 취약점(CVE-2024-3094)
 sondermc/git-cveissues
취약점, CVE-2022-41903, CVE-2022-23521은 버전 2.39 및 이전 버전에 영향을 미칩니다. Git for Windows는 또한 CVE-2022-41953으로 알려진 Windows 관련 추가 문제를 해결하기 위해 패치되었습니다.
 perryflynn/find-log4j
일부 위치에서 CVE-2021-44228에 대한 log4j 찾기 * Log4Shell
 scabench/fastjson-tp1fn1
CVE-2022-25845를 기반으로 한 시나리오는 메타데이터 기반 SCA의 경우 TP를 나타내지만, callgraph를 사용할 경우 FN을 나타냅니다.
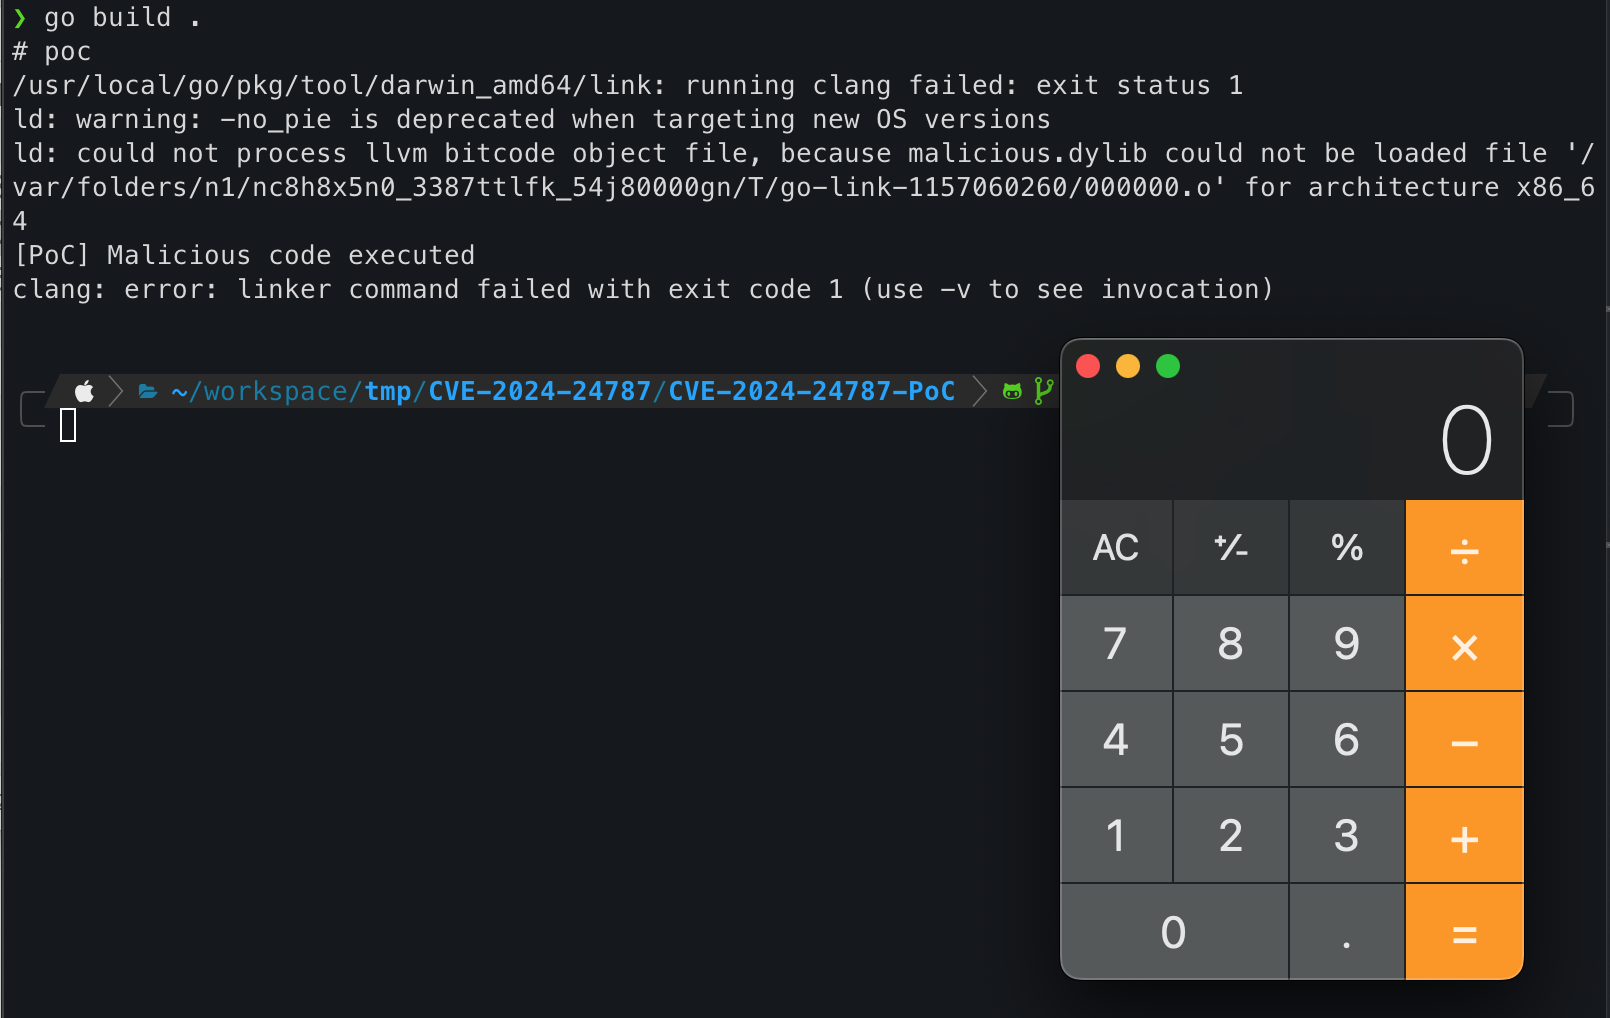 lourc0d3/cve-2024-24787-poc
CVE-2024-24787 개념 증명
 rotavori/dasel-melange-apko
dasel v3.3.1이 Melange와 함께 패키징되어 최소한의 apko 이미지로 제공되며, CVE-2026-33320에 대한 패치가 적용되었습니다.
 nedlir/dasel-hardened-container
Melange 및 apko를 통해 빌드된 강화된 dasel v3.3.1 패키지 및 이미지. CVE-2026-33320 패치 적용.
 renewablehacking/cve-2026-45321-tanstack
npm 공급망 공격, CI/CD 악용, CVE-2026-45321을 통한 설치 시점 코드 실행을 시뮬레이션하는 교육용 랩. 종속성 손상 및 라이프사이클 후크 악용을 이해하기 위한 실습형 방어적 보안 연구.








