
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 aaravmaloo/revera
npm 패키지용 신용 점수. 패키지를 설치하기 전에 패키지 평판, 유지보수, 보안, 게시자 신뢰도, 생태계 상태를 분석하세요.
 vercel-labs/deepsec
대규모 코드베이스용 에이전트 기반 취약점 스캐너. 정규식 매처와 AI 조사를 통해 LLM을 사용하여 탐지하기 어려운 보안 문제를 찾아내며, CI/PR 통합 및 분산 실행을 지원합니다.
 getagentseal/agentseal
AI 에이전트를 위한 보안 툴킷. 위험한 스킬 및 MCP 구성을 스캔하고, 공급망 공격을 모니터링하며, 프롬프트 인젝션 저항성을 테스트하고, 라이브 MCP 서버의 툴 포이즈닝을 감사합니다.
 heroku/terrier
Terrier는 이미지 및 컨테이너 분석 도구로, 이미지와 컨테이너를 스캔하여 특정 파일의 존재 여부를 해당 파일의 해시를 기반으로 식별하고 검증하는 데 사용할 수 있습니다.
 trailofbits/skills
Trail of Bits Claude Code 기술: 보안 연구, 취약점 탐지 및 감사 워크플로우
 git-pkgs/proxy
A lightweight caching proxy for package registries.
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
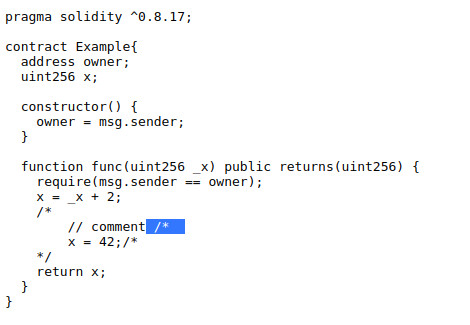 tin-z/solidity_cve-2021-42574-poc
Solidity 및 solc 컴파일러용 CVE-2021-42574의 PoC
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — 공식 영어 사양. 자율 AI 에이전트를 위한 암호학적으로 검증 가능한 인증 아키텍처.
 secure-systems-lab/securesystemslib
NYU Secure Systems Lab 프로젝트를 위한 암호화 및 범용 루틴
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…

 lsudoko/antibody
GitLab Duo DevSecOps 루프로, 두 번째 AI가 AI가 작성한 모든 수정 사항을 다시 공격하고, 성공한 각 우회를 CI와 프로덕션에서 재생되는 영구 항체로 저장합니다.
 danielruf/snyk-js-jquery-174006
SNYK-JS-JQUERY-174006, CVE-2019-11358, CVE-2019-5428용 패치
 owasp/donkai
DonkAI는 OWASP Top 10 for LLM Applications(2025)을 위한 실습형 랩으로, 실제 LLM이 필요 없습니다.
 blackvectorops/semantic_firewall
Go 함수에 대한 결정론적 시맨틱 지문을 생성합니다. SSA(Static Single Assignment) 분석과 Scalar Evolution을 사용하여 xz 스타일 백도어를 탐지하고 시맨틱 동등성을 검증합니다.








