
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천
 sasairc/cve-2017-1000117_wasawasa
교육적 취약점 검증을 위한 Git의 CVE-2017-1000117 재귀적 클론 취약점을 시연하는 최소 테스트 저장소
 grassplatypus/cve-2026-45033-class
CVE-2026-45033 PoC는 Github Copilot이 아닌 Claude Code용입니다. Haiku 4.5에서 작동했습니다.
 shoucheng3/cov-int
Coverity 분석용 XWiki Commons CVE-2023-31126 v14.10.3
 dannyendortest/node-vulnerable
EXPOSURE용 합성 데모 대상 — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 dannyendortest/http-server-node
가상의 취약한 Node.js HTTP 서버로, EXPOSURE 취약점 스캐너의 데모 대상으로 사용되며, CVE-2021-23797을 추적하고 한 번의 클릭으로 PR 기반 수정 워크플로를 제공합니다.
 fabiobaroni/cve-2024-3094-checker
취약한 버전의 xz-utils 설치 여부를 확인하는 빠르고 간편한 PoC (CVE-2024-3094)
 simplylu/cve-2021-42694
최근 게시된 동형 문자 공격(CVE-2021-42694)을 사용하여 악성 파일 생성
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC
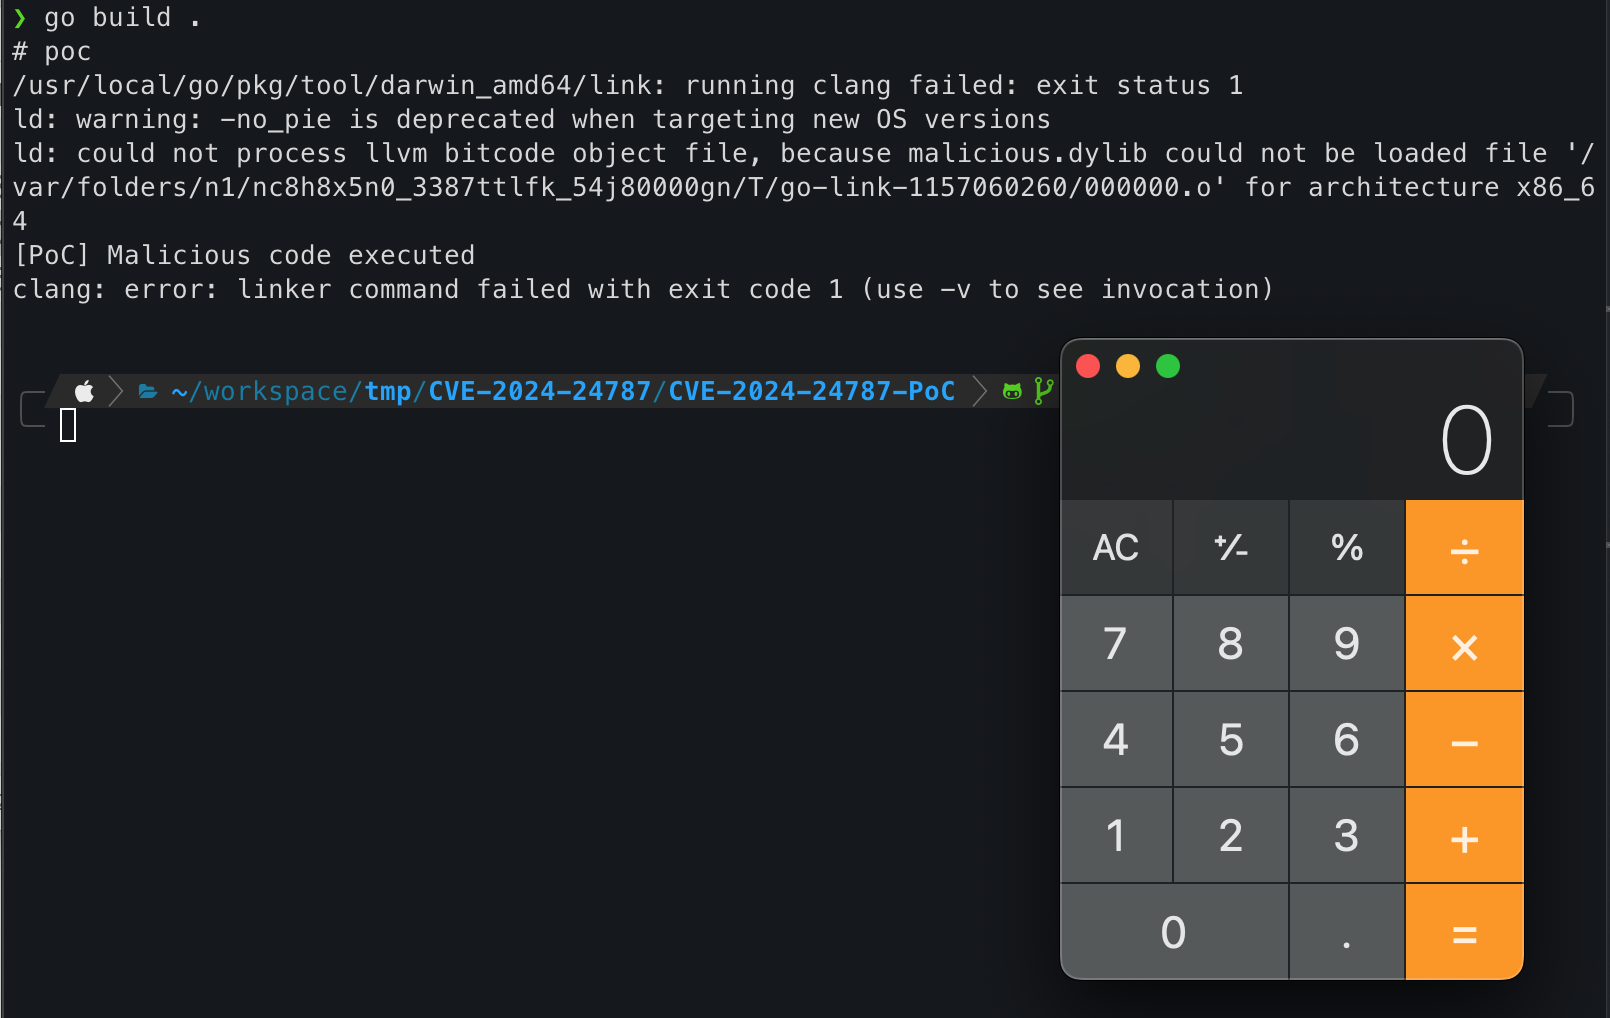 lourc0d3/cve-2024-24787-poc
CVE-2024-24787 개념 증명
 ianyong/cve-2022-32223
CVE-2022-32223에 대한 데모 익스플로잇: 악성 providers.dll을 통한 Windows의 Node.js DLL 하이재킹, OpenSSL 설치를 대상으로 함.
 atorralba/cve-2021-30005-poc
2020.3.4 이전 PyCharm에서 악성 가상 환경 활성화 스크립트를 통한 임의 명령 실행을 시연하는 개념 증명으로, CVE-2021-30005를 악용합니다.
 xiaoqimikko/fastjson-check
의존성이 전혀 없고 오프라인에서 동작하는 CLI 스캐너로, JAR 및 Spring Boot fat-JAR 내부의 fastjson을 찾아내고 CVE-2026-16723 노출 여부를 표시하며, CI 게이팅을 위한 shaded 의존성을 탐지합니다.
 code-with-amitk/centos7_cve-2021-3712_remediation
EOL CentOS7 상자에서 openssl CVE(https://nvd.nist.gov/vuln/detail/cve-2021-3712)를 해결하기 위한 프로덕션 준비 단계
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 sparshbiswas-ai/cve-2026-0596-reproduction
MLflow 및 MLServer에서 역직렬화 동작을 평가하기 위한 연구 환경 및 검증 스크립트.
 7whyex/cve-2026-45321-tanstack
악성 패키지, postinstall 페이로드 실행 및 CI/CD 남용 시나리오를 통해 npm 공급망 공격(CVE-2026-45321)을 시뮬레이션하는 교육용 랩으로, 방어적 보안 교육을 위한 것입니다.
 10cks/cve-2024-32002-exp
CVE-2024-32002용 Bash PoC로, 악성 하위 모듈과 심볼릭 링크가 있는 Git 클론을 악용하여 Windows 및 macOS에서 임의 명령을 실행합니다.
 zerbaliy3v/cve-2018-6574-exploit
CVE-2018-6574 이 취약점은 Golang의 go get 명령에 영향을 미치며, 공격자가 악성 라이브러리를 설치하여 시스템에서 코드 실행을 할 수 있게 합니다. 이 취약점은 Go 1.8. 7, 1.9. 4 및 1.10rc2에서 수정되었습니다. Golang은…








