
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 amir-malek/react-cve-2025-55182
React Server Components 및 Next.js 앱에서 CVE-2025-55182(React2Shell)를 탐지하고 수정합니다. 패키지 버전을 스캔하고 안전한 업그레이드를 제안하며 npm, yarn 또는 pnpm을 통해 수정 사항을 적용합니다.
 super-vulnerable-org/compromised-action
테스트 레포지토리: CVE-2025-30066 스타일의 손상된 GitHub Action을 시뮬레이션합니다 (보안 연구/테스트 chainradar용)
 satheesh575555/external_expat_aosp10_r33_cve-2022-25236
AOSP10용 Expat XML 파서의 패치 버전으로, CVE-2022-25236을 해결합니다. 취약점 분석 및 수정 사항에 대한 교육적 검토를 위한 소스 코드를 제공합니다.
 jschauma/emudhra
Go, Java, Node, Perl, Python, Ruby, Rust 및 curl로 작성된 예제 프로그램으로, TLS 트러스트 스토어가 알려진 악성 eMudhra CA 사이트에 대한 연결을 거부하는지 테스트합니다.
 otakuliu/cve-2026-22807_range
교육용 Python 타깃 범위로, 모델 로딩 시 TOCTOU를 통한 AI 공급망 RCE인 CVE-2026-22807을 시뮬레이션합니다. 취약한 라이브러리, PoC 스크립트, 보안 연구 및 교육을 위한 동적 페이로드 생성 기능을 포함합니다.
 boroeurnprach/cve-2026-23947-poc
Proof-of-concept demonstrating arbitrary code execution in Orval via malicious OpenAPI fields, with setup, exploit steps, and remediation guidance.
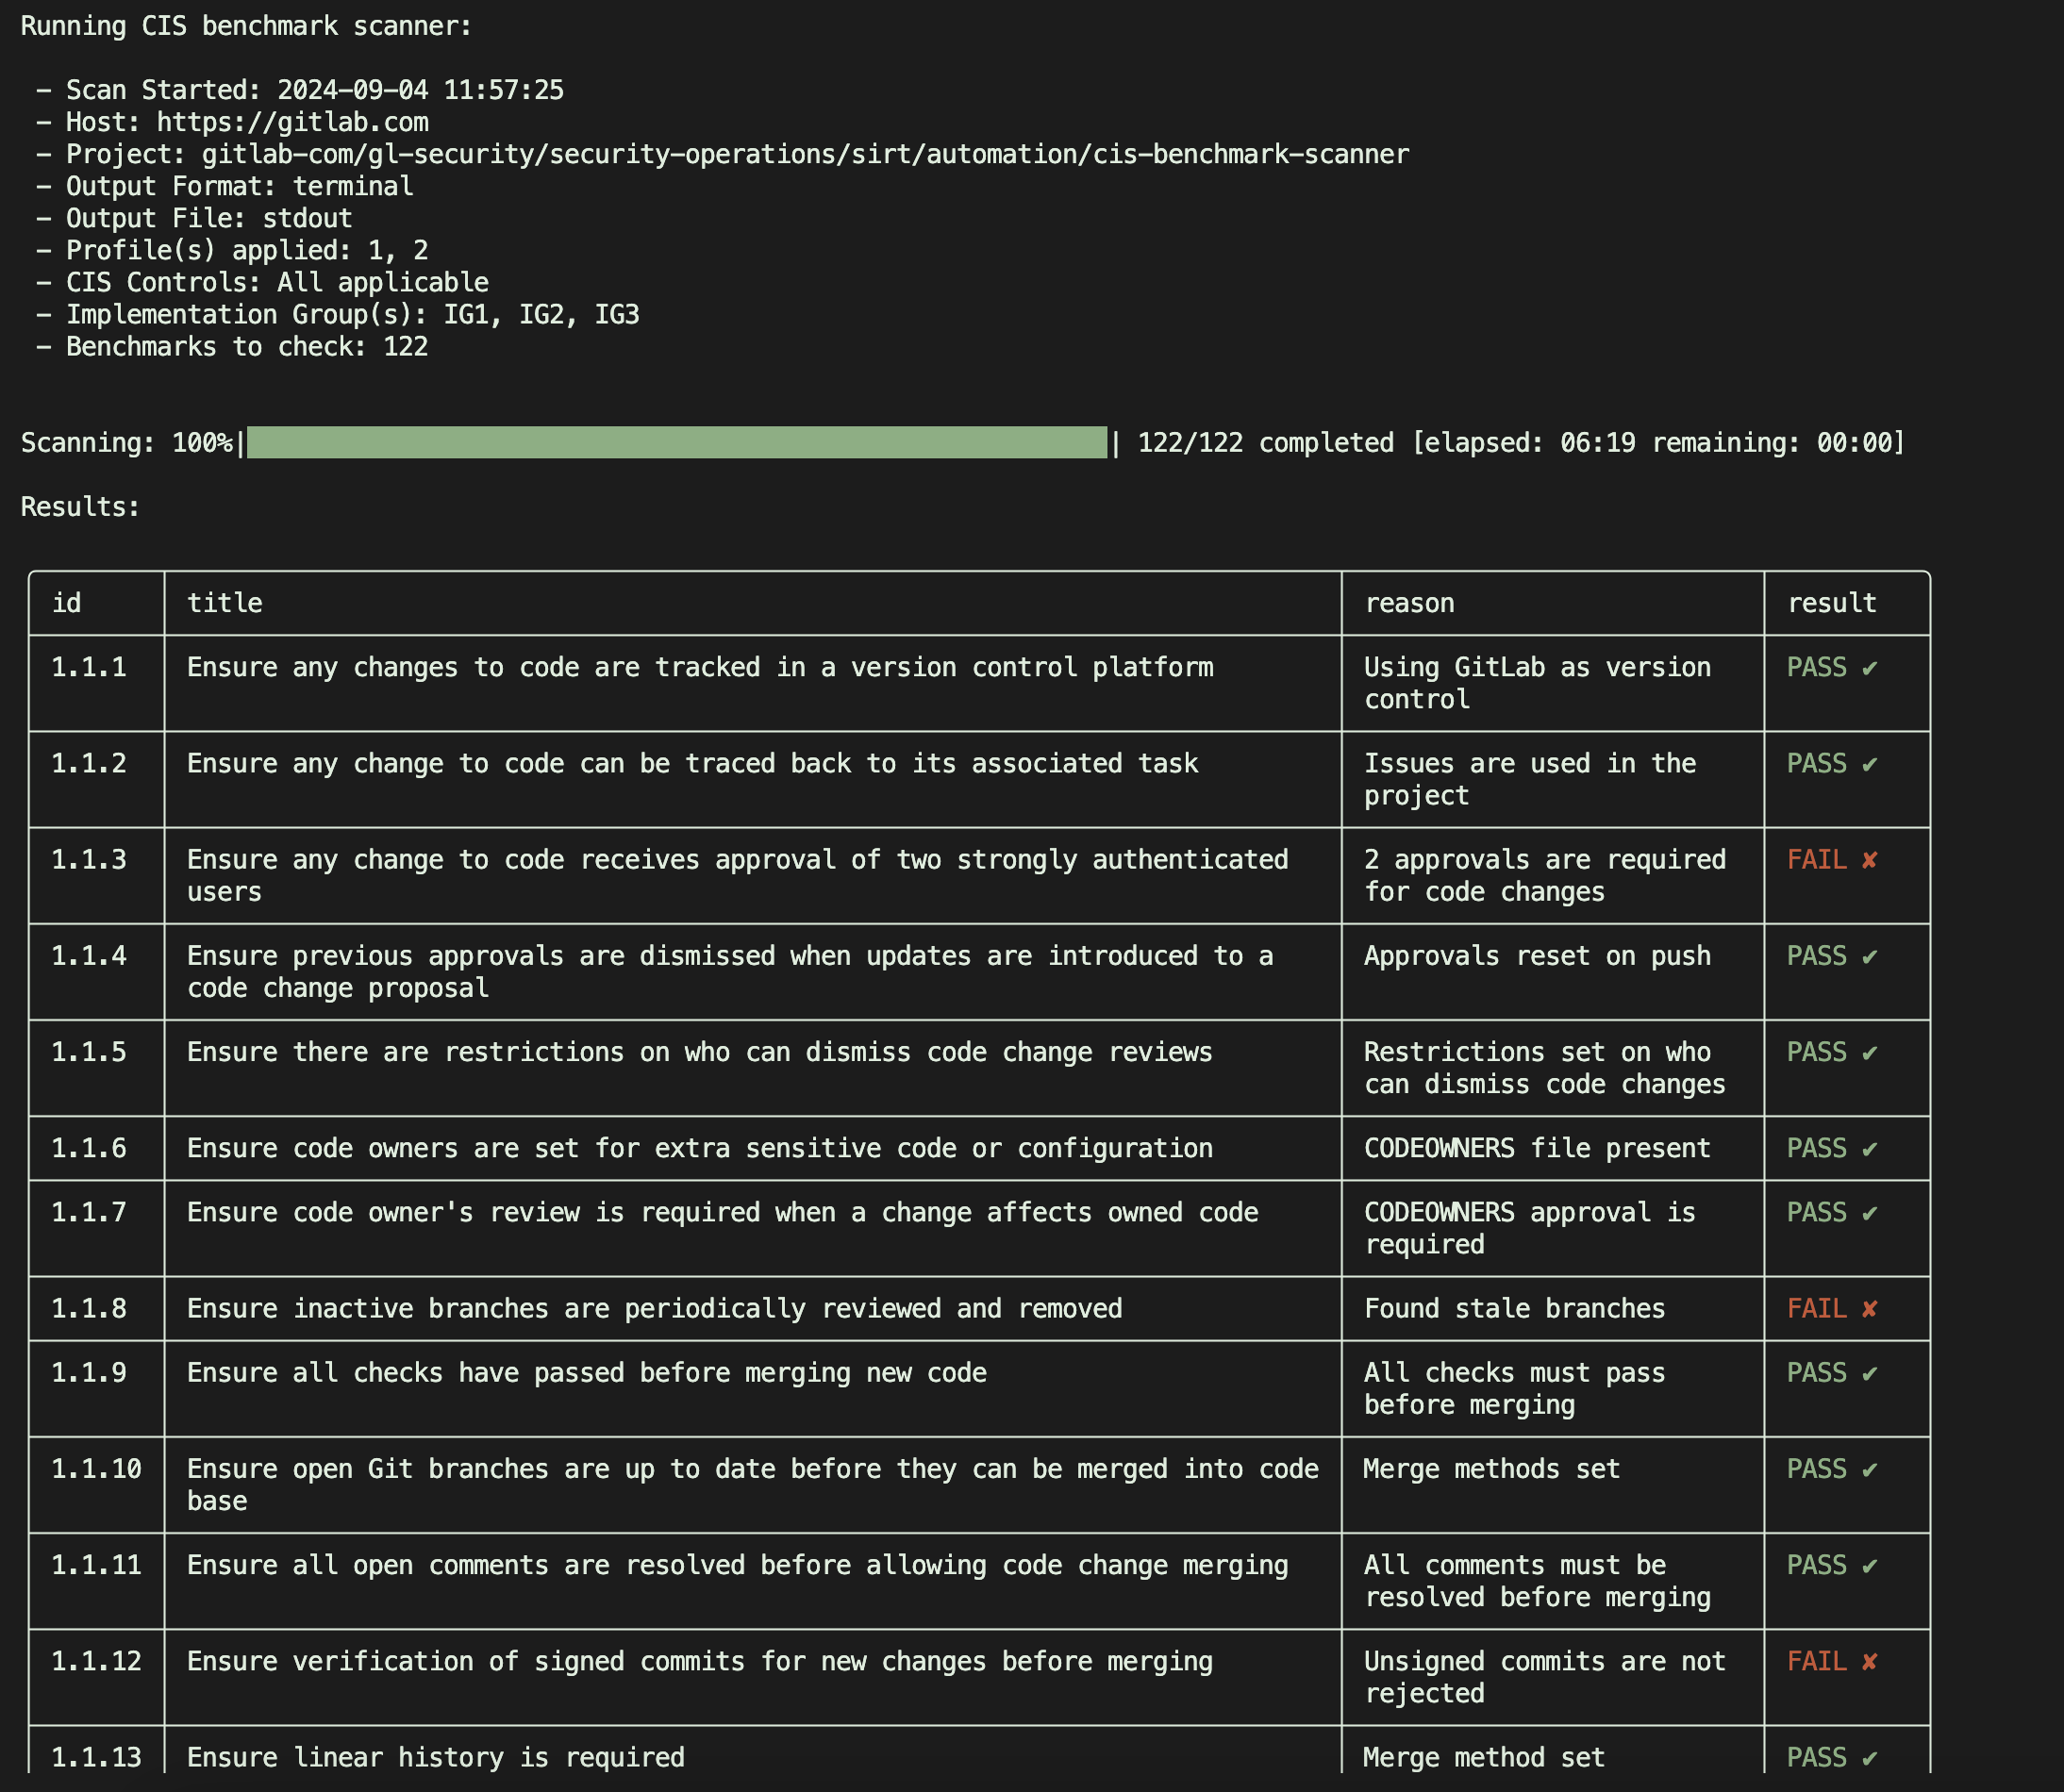
 gitlab-security-oss/cis/gitlabcis
CIS GitLab Benchmark에 대해 읽기 전용 API 검사를 통해 GitLab 프로젝트를 감사하고, 규정 준수 및 보안 강화 권장 사항에 대한 JSON 보고서를 생성합니다.
 hynekpetrak/log4shell-finder
log4shell(CVE-2021-44228, CVE-2021-45046) 및 기타 취약한(CVE-2017-5645, CVE-2019-17571, CVE-2022-23305, CVE-2022-23307 ...) log4j 라이브러리 인스턴스를 위한 가장 빠른…
 ecomtech-oss/pisc
공개 OCI-Image (도커 이미지) 보안 점검 도구
 dvkunion/cve-2025-53547-poc
CVE-2025-53547 poc 코드 중 하나
 garethmsheldon/react2shell-cve-2025-55182-detector
CVE-2025-55182 (React2Shell)에 대한 다국어 탐지 스크립트로, package.json 파일을 스캔하여 취약한 React 종속성 버전을 식별하고 완화 지침을 제공합니다.
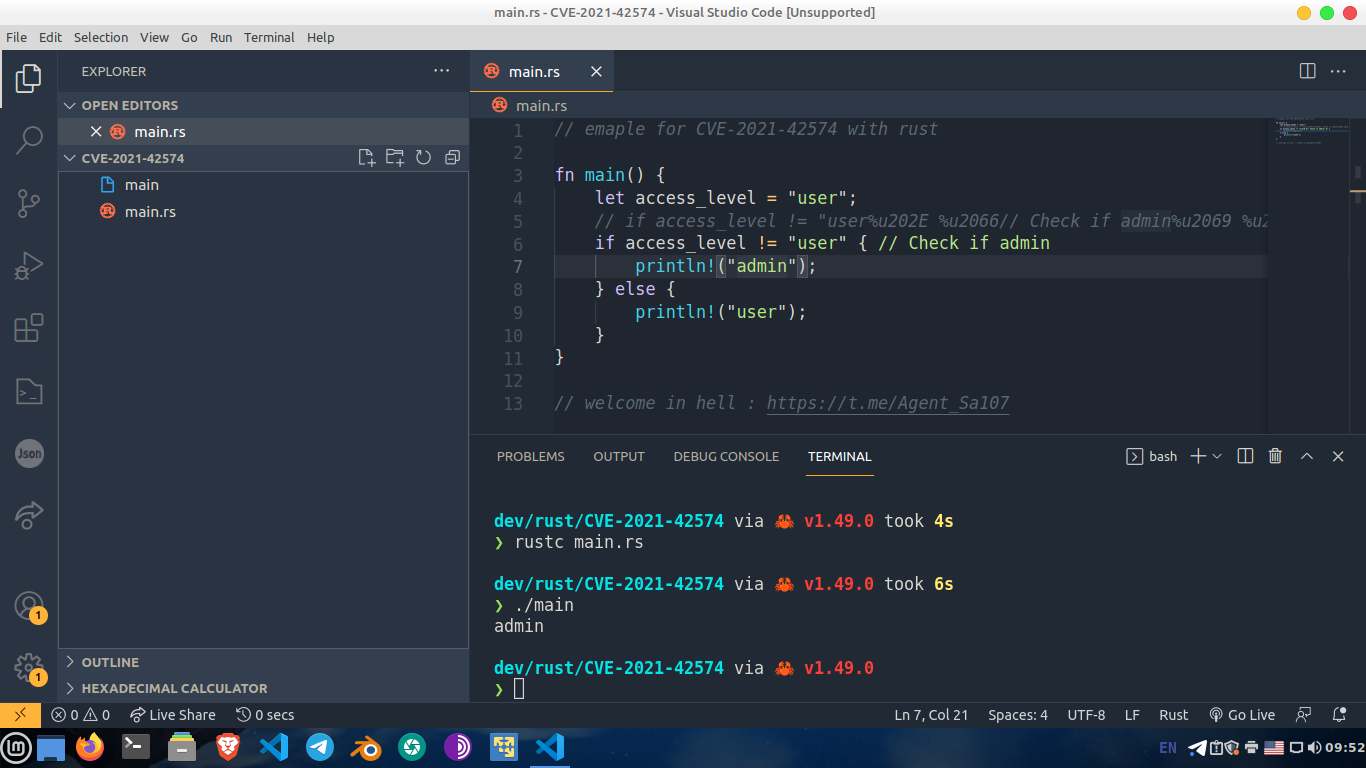 waseeld/cve-2021-42574
보이지 않는 유니코드 제어 문자를 포함한 소스 코드를 생성하여 컴파일러 로직을 변경함으로써 Trojan Source 취약점(CVE-2021-42574)을 시연하며, 공급망 공격을 가능하게 합니다.
 hamm0nz/react2shell-audit
경량의 재귀적 Bash 스크립트로, 로컬 프로젝트에서 CVE-2025-55182(React2Shell)에 취약한 Next.js 및 React Server DOM 버전을 탐지합니다.
 aschen/log4j-patched
CVE-2021-44228 및 CVE-2021-45046에 대한 Log4J 패치 버전과 직접 수동 패치를 위한 스크립트를 제공합니다.

 cairuojin/cve-2018-8032
외국에서 해당 취약점의 수정 프로젝트를 다운로드했으나, 의존성 패키지가 너무 많아 다운로드할 수 없었습니다. 그중 axis 프로젝트를 선택하여 jar 패키지로 만든 후, 프로젝트의 취약점이 성공적으로 수정된 것을 확인했습니다. 필요한 분은 다운로드하여 jar 패키지를…
 batzionb/webpack-cve-2024-43788
webpack CVE-2024-43788 취약점을 분석하고 시연하여, 보안 연구자에게 탐지 및 악용 인사이트를 제공합니다.
 h4wkst3r/blackhat-usa-2022-materials
Black Hat USA 2022 브리핑 및 Arsenal 발표를 위한 제 프레젠테이션 자료








