#1
 mrk336/cve-2024-3094
CVE-2024-3094는 XZ 압축 라이브러리에서 백도어를 노출하여 인증을 우회하고 원격 SSH 액세스를 허용했습니다. 이는 Linux 시스템에 영향을 미치는 주요 공급망 공격으로, 신뢰할 수 있는 오픈 소스 구성 요소의 위험을 강조합니다.
 junnythemarksman/cve-2024-24590
신뢰할 수 없는 데이터의 역직렬화가 Allegro AI의 ClearML 플랫폼 클라이언트 SDK 0.17.0부터 1.14.2 버전에서 발생할 수 있으며, 이로 인해 악의적으로 업로드된 아티팩트가 상호작용 시 최종 사용자 시스템에서 임의 코드를 실행할 수 있습니다.
 nichetoolkit/spring-retry-toolkit
CVE-2026-41710을 위한 틈새 툴킷을 포함한 spring retry 1.3.x 수정
 ilhomjonr/cve-2026-67595
CVE-2026-67595 — VaahCMS 2.0.0–2.3.4 공식 릴리스에 포함된 악성 JavaScript(스파이웨어) 임베디드. CVSS 8.1. 권고 + 탐지.
 perufitlife/dotclaude-security
`.claude/ 설정(settings.json 훅, MCP 서버, env, allowed-tools)을 검사하여 신뢰할 수 없는 저장소를 복제하고 열 때 발생하는 RCE 및 API 키 유출 위험 요소(CVE-2025-59536, CVE-2026-21852)를…
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662: 프로덕션 환경의 활성 디버그 코드 — Gardyn Home Kit (ICSA-26-055-03)
 meterianhq/log4j-vuln-coverage-check
Log4J 취약점 CVE-2021-44228(및 관련)의 커버리지를 확인하는 간단한 프로젝트
 yusufdalbudak/cve-2025-32965-xrpl-js-poc
CVE 코드: CVE-2025-32965 취약점 유형: 공급망 공격 (CWE-506: 내장된 악성 코드) 대상: xrpl.js 라이브러리 버전 4.2.1–4.2.4 및 2.14.2 영향: 사용자의 지갑 시드/시크릿 데이터가 공격자에게 전송됨
 u-maxx/magento-swf-patched-cve-2011-2461
CVE-2011-2461을 수정하기 위한 uploader.swf 및 uploaderSingle.swf의 패치된 버전
 test-avm-714877d2df585126/vuln-ejs-critical
Dependabot 자동 병합 테스트를 위한 ejs CVE-2022-29078 (CVSS 9.8, EPSS 32%)이 포함된 npm 저장소
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
zip4j 라이브러리 버전 1.3.2(취약) 및 1.3.3(수정됨)의 디컴파일된 소스 코드로, CVE-2018-1002202 경로 탐색 분석을 위한 것이며 CWE-Bench-Java 데이터셋의 일부입니다.
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2018-1002200_3-5
아카이브(ZIP, TAR, JAR) 생성 및 추출을 위한 Java 라이브러리로, 다양한 압축 형식을 지원합니다. 참고: 버전 3.5에는 CVE-2018-1002200(zip slip)에 대한 수정 사항이 포함되어 있습니다.
 ryancnelson/patched-bash-4.3
CVE-2014-6271용 패치된 bash-4.3
 renewablehacking/cve-2026-45321-tanstack
npm 공급망 공격, CI/CD 악용, CVE-2026-45321을 통한 설치 시점 코드 실행을 시뮬레이션하는 교육용 랩. 종속성 손상 및 라이프사이클 후크 악용을 이해하기 위한 실습형 방어적 보안 연구.
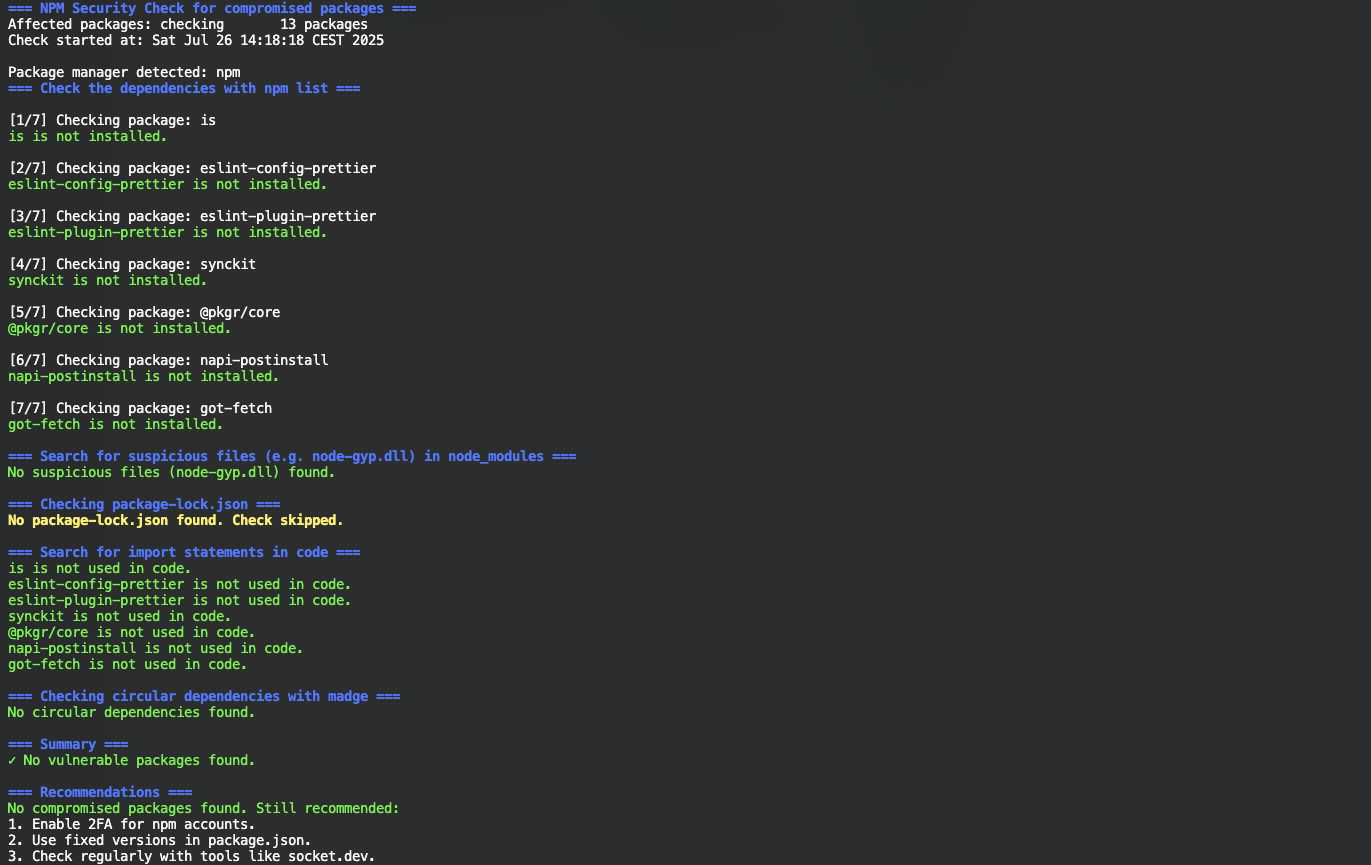 nihilor/cve-2025-54313
프로젝트에서 손상된 패키지, 의심스러운 파일 및 import 문을 검사합니다.
 mightysai1997/cve-2024-3094
Kubernetes 포드 및 Docker 컨테이너에서 liblzma5의 CVE-2024-3094 백도어를 감지하는 셸 스크립트로, 공급망 취약점 스캐닝을 위해 Trivy를 통한 SBOM 생성을 포함합니다.
 lirantal/cve-2024-21533-poc-ggit
CVE-2024-21533에 대한 개념 증명 익스플로잇으로, ggit npm 패키지의 인자 주입 취약점으로 인해 --upload-pack Git 옵션을 통해 임의 명령 실행이 가능합니다.