
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 simplifi-ed/cve-2024-3094-patcher
CVE-2024-3094 패치를 위한 Ansible playbook
 pvharmo2/gha-lab-5bce203f66
보안 연구 랩: CVE-2026-41249 (GHSA-q58j-g3f4-h26h) 재현 — .github/workflows/static.yml의 pull_request_target pwn 요청, coreshop/CoreShop@cc1e3f54 스냅샷
 pvharmo2/gha-lab-ca4fa82ac5
보안 연구 랩: mesa/mesa benchmarks.yml pull_request_target 워크플로우에서 CVE-2026-29075(GHSA-3j55-5q6x-2h48) 재현 — 승인된 취약점 재현을 위한 단일 커밋 스냅샷.
 plutosecurity/mcpwnfluence
CVE-2026-27825 및 CVE-2026-27826에 대한 정보는 Pluto Security가 발견했으며, 취약한 mcp-atlassian 인스턴스를 식별하여 수정 버전으로 자동 업데이트할 수 있게 해주는 bash 스크립트입니다.
 moisei-dev/go-dbmigrate
Go 라이브러리 및 CLI로, PostgreSQL, MySQL, SQLite, Cassandra를 지원하며 업/다운 마이그레이션 워크플로우를 포함한 데이터베이스 스키마 마이그레이션 관리를 위한 도구입니다.
 jvr2022/cve-2026-31802
CVE-2026-31802에 대한 개념 증명 및 기술 문서로, npm tar의 심볼릭 링크 경로 탐색 취약점으로 추출 디렉터리 외부의 임의 파일 덮어쓰기를 허용합니다.
 lunasec-io/lunasec
LunaSec - 의존성 보안 스캐너로, Pull Request 및 빌드에서 Log4Shell 또는 node-ipc와 같은 취약점을 자동으로 알려줍니다. LunaTrace GitHub 앱을 사용하면 30초 안에 자신을 보호할 수 있습니다:…
 nccgroup/log4j-jndi-be-gone
CVE-2021-44228, 즉 log4j 2.x "JNDI LDAP" 취약점에 대한 Byte Buddy Java 에이전트 기반 수정입니다.
 khoinp1012/kprotect
eBPF-LSM을 사용하여 프로세스 계보 기반 파일 접근 정책을 시행하고, 최소한의 오버헤드로 공급망 공격으로부터 민감한 데이터를 보호하는 커널 수준 보안 엔진
 afine-com/glassworm-hunter
VS Code 확장 프로그램, npm/PyPI 패키지, git 저장소를 스캔하여 보이지 않는 유니코드 페이로드, 디코더 패턴, C2 마커, 알려진 악성 IOCs를 찾아 GlassWorm 공급망 공격 페이로드를 탐지합니다.
 danielruf/snyk-js-jquery-565129
SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023에 대한 패치, SNYK-JS-JQUERY-174006, CVE-2019-11358, CVE-2019-5428에 대한 패치를…

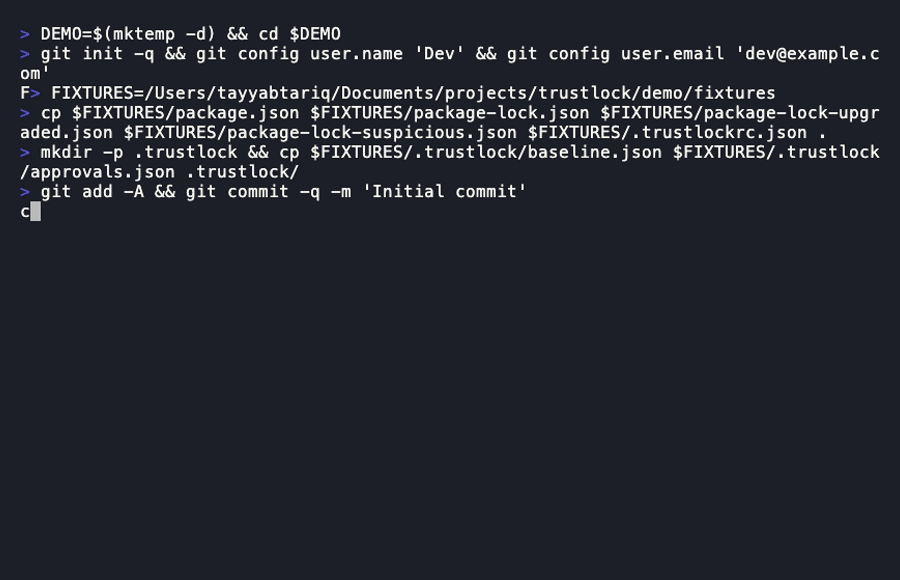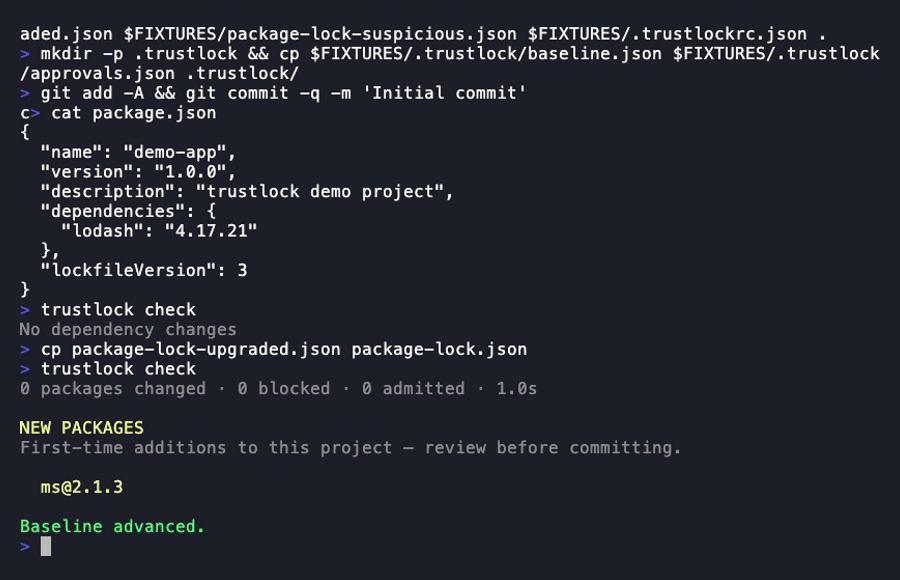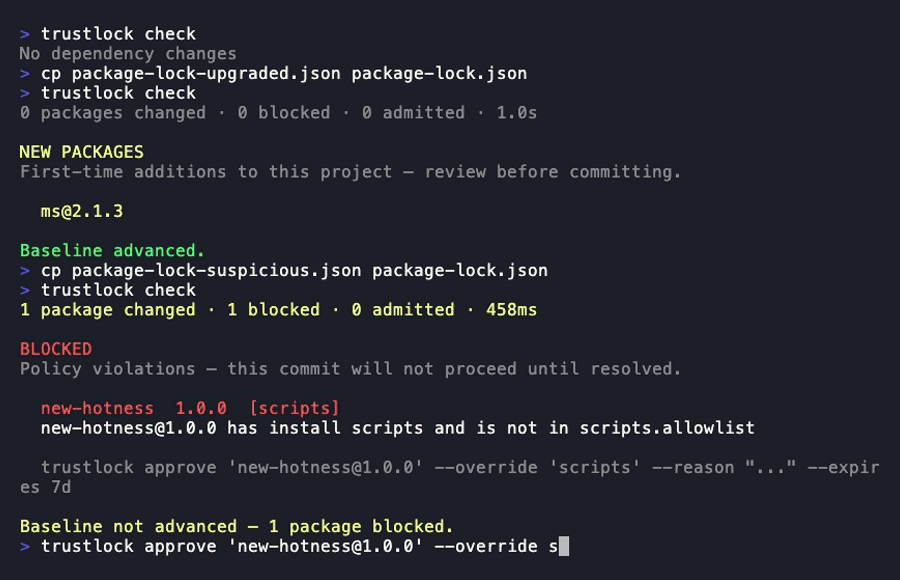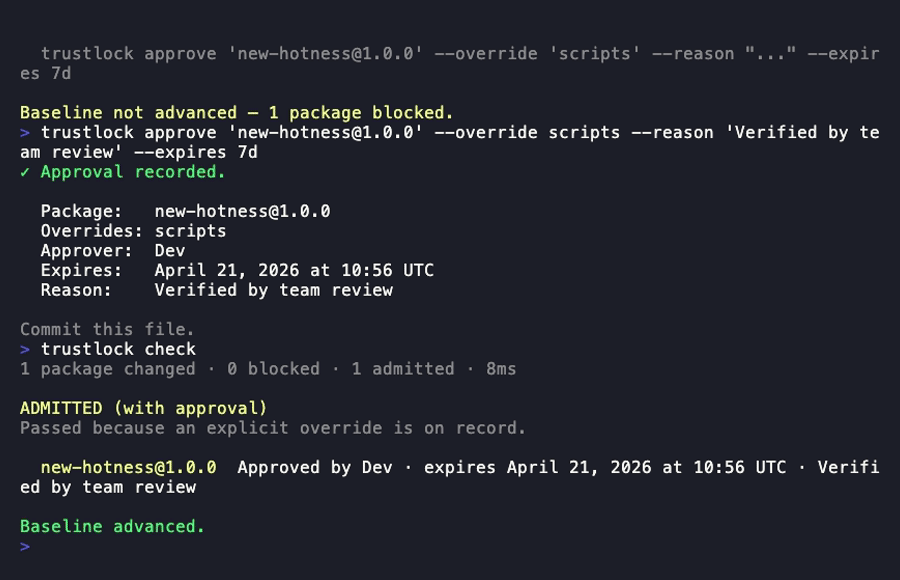 tayyabt/trustlock
Git 네이티브 의존성 승인 컨트롤러입니다. 모든 의존성 변경 시점에 트러스트 신호를 평가하고, 패키지가 팀의 정책을 위반할 경우 커밋 또는 빌드를 차단합니다. 사전 커밋 훅 + 내장 승인 워크플로우가 있는 CI 게이트.
 kemal-arslan/reposherlock
모든 GitHub 저장소(URL 또는 로컬 경로)를 분석 → 아키텍처 맵, 검증된 실행 명령어, 위험 요소 및 실행 가능한 이슈를 몇 분 안에 제공합니다.
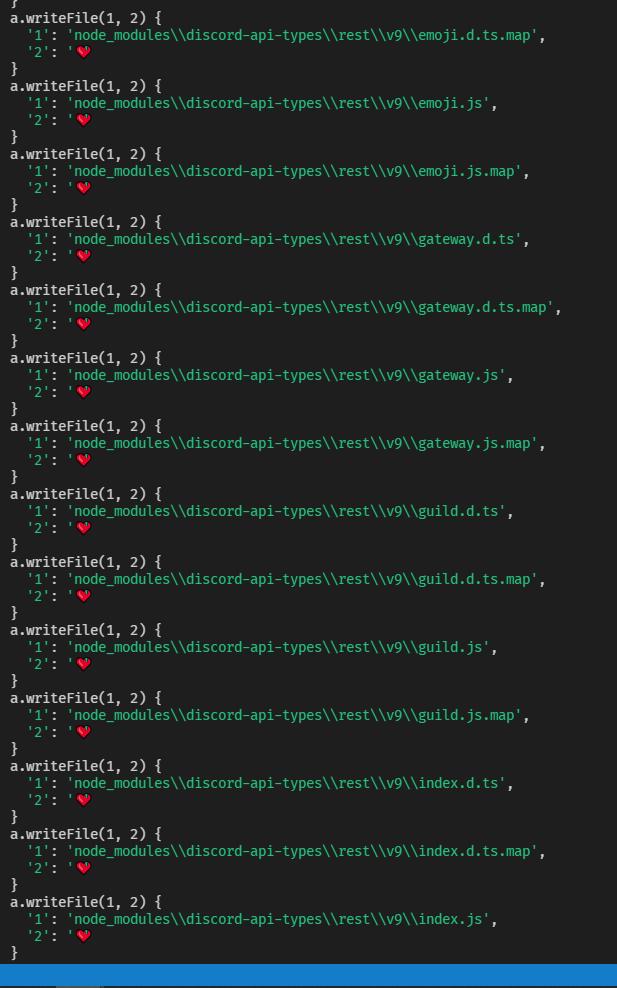 scriptzteam/node-ipc-malware-protestware-cve-2022-23812
node-ipc는 멀웨어/프로테스트웨어입니다!
 scabench/jsonorg-fn1
CVE-2022-45688 취약점이 있는 간단한 애플리케이션
 p3dr16k/log4j-1.2.15-mod
CVE-2021-44228 취약점에 대한 패치가 포함된 log4j 버전 1
 nkopylov/tanscript-exploit-check
TanStack/Mini Shai-Hulud npm 공급망 공격(CVE-2026-45321)에 대한 IOC 검사기








