
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 jibaru/cve-2025-66478-github-patcher
Go 기반 자동화 도구로, 취약한 Next.js 버전(CVE-2025-66478)이 포함된 GitHub 리포지토리를 스캔하고 자동으로 특정 보안 패치가 포함된 풀 리퀘스트를 생성합니다.
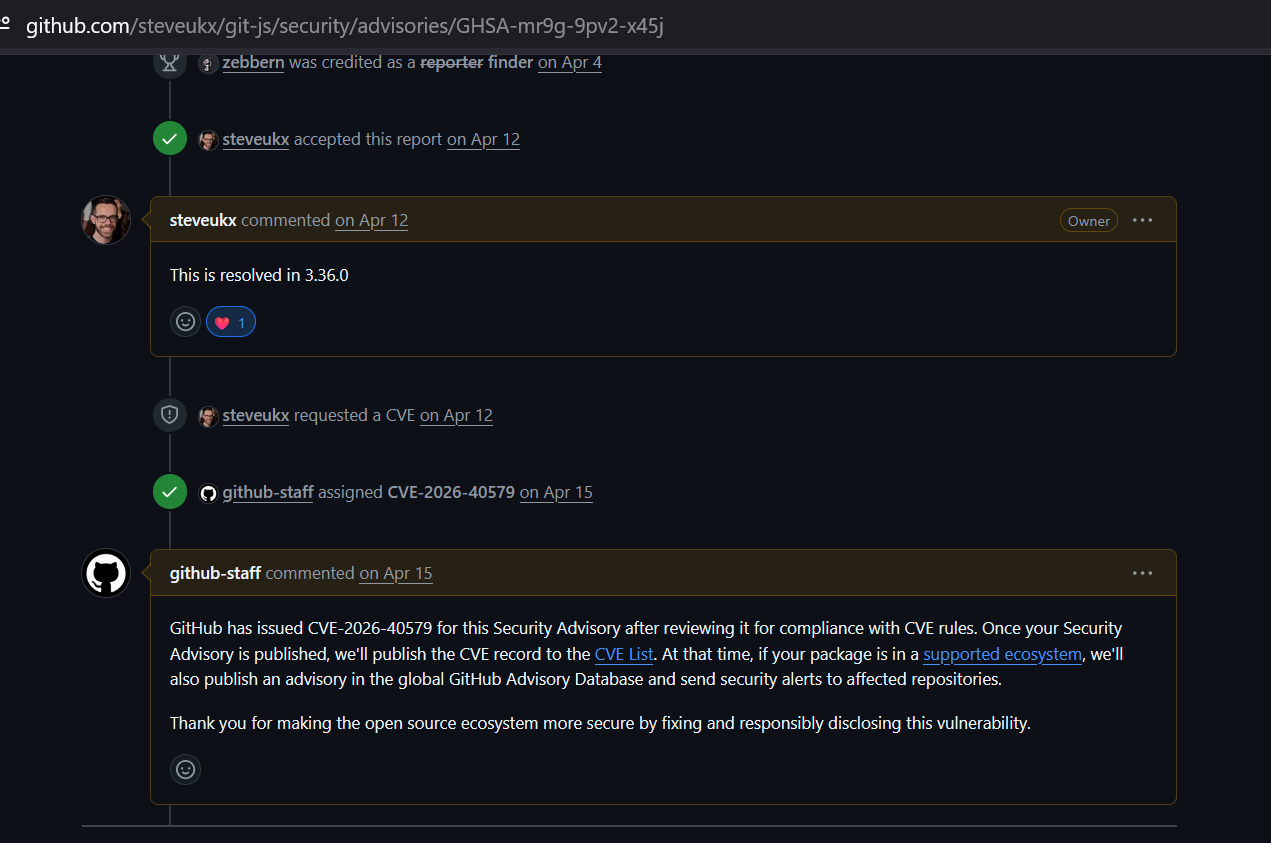 zebberncve/cve-2026-40579
git-js 보안 권고 ⌯⌲ 주간 1,100만 다운로드
 ry-allan/tanstack-compromise-checker
CVE-2026-45321(TanStack 공급망 손상) 및 Mini Shai-Hulud 웜 아티팩트를 탐지합니다. node_modules, lockfiles, 지속성 후크(Claude Code, VS Code, systemd, LaunchAgent), GitHub…
 andrewd-cg/cve-2024-52005-poc
CVE-2024-52005에 대한 개념 증명: Git의 ANSI 이스케이프 시퀀스 주입. 강화된 컨테이너 이미지에서 잘못된 'not_affected' VEX 주장을 시연합니다.
 saptaktdk/go-get-rce
이것은 CVE-2018-6574의 익스플로잇입니다: go get RCE
 leonlai-tw/php-eol-cve-2026-109618-109619
EOL 플랫폼에서 PHP CVE-2026-109618 / CVE-2026-109619(RCE, CVSS 9.2)에 대한 비공식 패치: CentOS/RHEL 7(Remi)의 PHP 7.3, Amazon Linux 2의 PHP 5.4, Amazon Linux 1의 PHP…
 geeksikhsecurity/ai-tool-poisoning-guard
Claude Code, Codex 및 Cursor용 무료 보안 기준 규칙: MCP 도구 설명을 신뢰할 수 없는 입력으로 취급합니다(OWASP MCP Top 10 MCP03, CVE-2025-54136).
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity 온프레미스 CVE-2026-63077 긴급 보안 강화 및 패치 실행 가이드 패키지
 gouldnicholas/cve-2026-7669-poc
PoC for CVE-2026-7669: SGLang의 자동 trust_remote_code 무시로 인한 RCE
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 firefart/hijagger
모든 NPM 및 Pypi 패키지의 모든 관리자를 검사하여 도메인 재등록을 통해 하이재킹 가능한 패키지를 식별합니다.
 tindersec/gh-workflow-auditor
GitHub Action Workflow 파일의 잠재적 취약점을 감사하기 위한 스크립트입니다.

 find-lab/agentward
AI 에이전트를 위한 풀스택 보안 OS로, 기반 스캔, 입력 정화, 인지 보호, 결정 정렬, 실행 제어를 포함한 5계층 심층 방어 아키텍처를 갖추고 있습니다.
 jackadamson/cve-2021-26700
악성 작업 영역 settings.json을 통한 VSCode npm-script 확장의 원격 코드 실행인 CVE-2021-26700용 개념 증명으로, 상세 악용 및 수정 지침이 포함됩니다.
 themiddleblue/vibegate
호스트에 구애받지 않는 코딩 에이전트용 사전 작성 보안 훅: Semgrep을 통해 사용자 입력 패턴을 감지하고 결정론적이며 LLM이 없는 보안 지침을 출력합니다.
 anee769/conduit
온프레미스 AI 코딩 에이전트용 API 게이트웨이로, 엔지니어별 비용 할당, 엄격한 예산, 이그레스 거버넌스(비밀/엔티티 스캐닝), 컨텍스트 회전 관찰 가능성, 감사 준비된 내보내기를 제공합니다. VPC 내에서 실행됩니다.
 koblers/np-audit
npm 패키지에 대한 정적 보안 분석. 설치 전에 난독화된 코드, 악성 패턴, 알려진 취약점을 탐지합니다.








