

Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
Supply Chain Security — 19페이지 | Kitploit
카테고리

Supply Chain Security

Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.

Kitploit 추천

추천 도구

10 선택됨
osv-scanner preview#1

osv-scanner

GitHubgoogle/osv-scanner
10.8k1일 전
trivy preview#2

trivy

GitHubaquasecurity/trivy
37.4k1일 전
grype preview#3

grype

GitHubanchore/grype
12.7k1일 전
syft preview#4

syft

GitHubanchore/syft
9.9k1일 전
scorecard preview#5

scorecard

GitHubossf/scorecard
5.6k3일 전
cosign preview#6

cosign

GitHubsigstore/cosign
6.2k1일 전
in-toto preview#7

in-toto

GitHubin-toto/in-toto
1.1k2개월 전
python-tuf preview#8

python-tuf

GitHubtheupdateframework/python-tuf
1.7k1일 전
securesystemslib preview#9

securesystemslib

GitHubsecure-systems-lab/securesystemslib
544일 전
dependency-track preview#10

dependency-track

GitHubdependencytrack/dependency-track
4.1k11시간 17분 전
최신관련성인기최근 업데이트
864 결과
claude-code-backdoor preview

claude-code-backdoor

GitHubs0ld13rr/claude-code-backdoor

settings.json의 훅을 통해 Claude Code에 백도어를 설치합니다. 승인된 사용만 허용됩니다!

phishingmalware-analysispenetration-testing+4
867개월 전
CVE-2024-3094-info preview

CVE-2024-3094-info

GitHubbyinarie/cve-2024-3094-info

CVE-2024-3094에 대한 정보

vulnerability-analysisexploitationmalware-analysis+6
542년 전
packman preview

packman

GitHubowasp/packman

패키지 관리 시스템을 더 안전하게 만드는 것을 목표로 하는 문서화 및 추적 프로젝트입니다.

vulnerability-analysisconfiguration-auditingsupply-chain-security+3
525년 전
ClawGuard preview

ClawGuard

GitHubny1024/clawguard

LLM 기반 위험을 줄이기 위해 정적 분석, 구성 감사, 런타임 모니터링 및 공급망 검증을 제공하는 자율 에이전트를 위한 모듈식 보안 툴킷입니다.

dynamic-analysis-sandboxingcode-analysisconfiguration-auditing+5
257개월 전
OreNPMGuard preview

OreNPMGuard

GitHubrapticore/orenpmguard

Shai-Hulud 공급망 공격에 대한 방어

ioc-managementvulnerability-scannerscode-analysis+6
132개월 전
gato preview
Archived

gato

GitHubpraetorian-inc/gato

GitHub Actions 파이프라인 열거 및 공격 도구

reconnaissancevulnerability-scannersexploitation+7
97개월 전
spring-web-without-remoting preview

spring-web-without-remoting

GitHubyihtserns/spring-web-without-remoting

Spring Web 5.x에서 `org.springframework.remoting` 패키지를 제거하여 CVE-2016-1000027을 수정합니다.

static-analysisvulnerability-analysiscode-analysis+2
2년 전
CVE-2025-48384-submodule preview

CVE-2025-48384-submodule

GitHubvignesh21-git/cve-2025-48384-submodule

테스트

vulnerability-analysisexploitationmalware-analysis+2
11개월 전
CVE-2024-3094 preview

CVE-2024-3094

GitHubh3raklez/cve-2024-3094

교육용 랩으로, 맞춤형 Ed448 키 쌍을 사용하여 XZ Utils 백도어(CVE-2024-3094)를 재현합니다. 패치된 liblzma, systemd 서비스, 그리고 승인된 보안 연구를 위한 익스플로잇 클라이언트가 포함되어 있습니다.

vulnerability-analysisexploitationmalware-analysis+5
7개월 전
nextjs-cve-2026-23870-checker preview

nextjs-cve-2026-23870-checker

GitHubemresandikci/nextjs-cve-2026-23870-checker

Next.js 2026년 5월 보안 릴리스(CVE-2026-23870)의 13개 취약점 모두에 대한 검사기 및 수정기

vulnerability-scannerscode-analysisweb-security+3
16개월 전
CVE-2021-44228_scanner-main-Modified- preview

CVE-2021-44228_scanner-main-Modified-

GitHubalexpena5635/cve-2021-44228_scanner-main-modified-

JndiLookup.class의 존재를 위해 jar, war 및 ear 파일을 스캔하여 CVE-2021-44228(Log4Shell)에 취약한 애플리케이션을 탐지합니다.

static-analysisvulnerability-scannersvulnerability-analysis+3
4년 전
nginx-cve-fix preview

nginx-cve-fix

GitHubbarappteam/nginx-cve-fix

소스 빌드된 nginx 1.25.5 컨테이너, 백포트된 CVE-2026-42945 수정, OpenSSL 업그레이드, 완전한 공급망 증명 체인, VEX 증명 포함.

vulnerability-scannerscontainer-securityvulnerability-analysis+3
6개월 전
php2shell-eol-backport preview

php2shell-eol-backport

GitHubalvm/php2shell-eol-backport

RHEL, CentOS 및 Oracle Linux 7 / 6의 수명 종료(EOL) PHP 5.4 / 5.3 패키지에 대한 CVE-2026-109618 / CVE-2026-109619(php2shell), CVE-2026-126714(phpAfterShell) 및…

defensive-toolsvulnerability-analysisconfiguration-auditing+3
42일 전
log4shell-CVE-2021-44228 preview

log4shell-CVE-2021-44228

GitHubrh-rahulshetty/log4shell-cve-2021-44228

Log4Shell(CVE-2021-44228) 탐지, 코드 영향 분류, ShieldOps의 완화 지침 테스트를 위한 의도적으로 취약하게 만든 Java/Maven 픽스처입니다.
static-code-analysisvulnerability-analysiscode-analysis+4
2개월 전
mojarra-2.2.13-patched preview

mojarra-2.2.13-patched

GitHubthelonelycoder/mojarra-2.2.13-patched

CVE-2020-6950 보안 수정 사항을 Mojarra 2.2.13에 백포트한 것으로, 레거시 애플리케이션을 위한 최소한의 검토 가능한 변경 사항이 포함된 패치된 jsf-impl JAR을 제공합니다.
vulnerability-analysissupply-chain-securityeducation+1
2개월 전
gha-lab-becf103a54 preview

gha-lab-becf103a54

GitHubpvharmo2/gha-lab-becf103a54

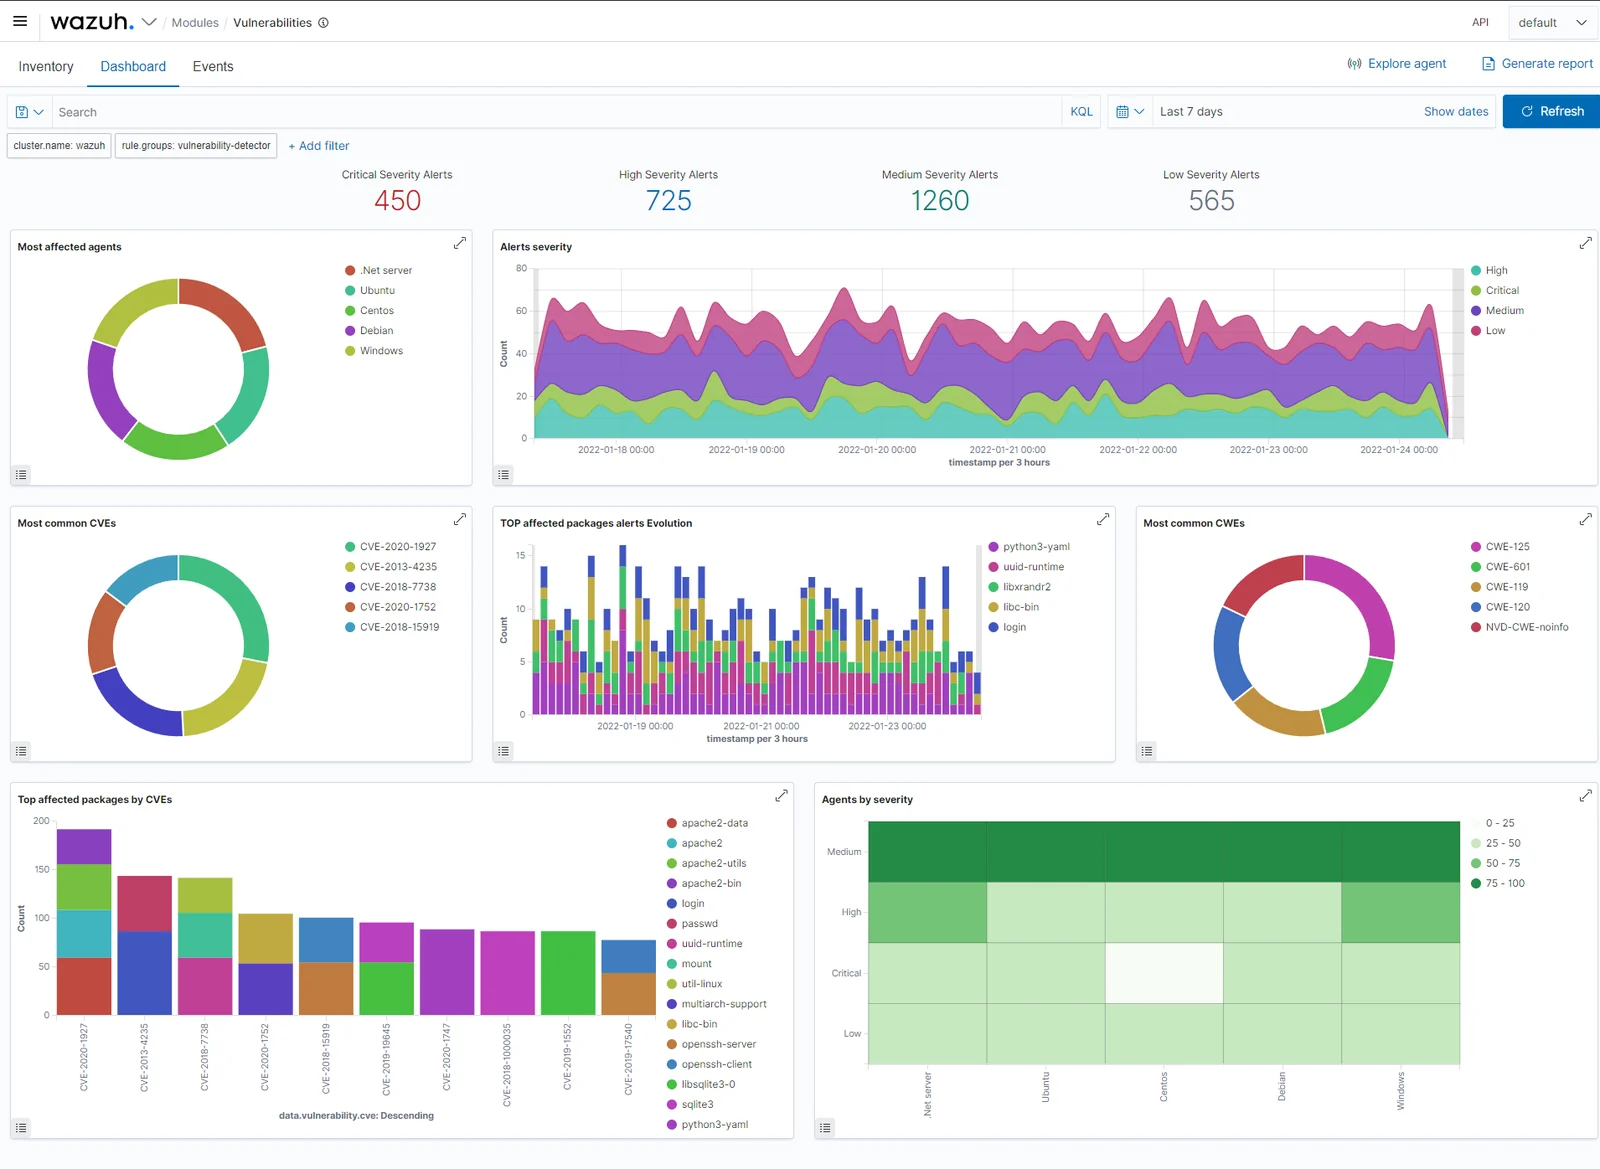
# CVE-2025-15617 (GHSA-6xqr-4q5g-xc7x)의 공인된 보안 연구 재현: wazuh FIM Windows 통합 워크플로 아티팩트에서의 artipacked GITHUB_TOKEN 유출
vulnerability-analysiscloud-securitysupply-chain-security+2
2개월 전
gha-lab-83342297e0 preview

gha-lab-83342297e0

GitHubpvharmo2/gha-lab-83342297e0

# 승인된 보안 연구 랩: CVE-2024-41127 (GHSA-wcjf-5464-4wq9) 재현 ci-failure-comment.yml에서 아티팩트 제어 코드 주입을 통한 오염된 파이프라인 실행. monkeytypegame/monkeytype @ deeea0f…

vulnerability-analysissupply-chain-securityeducation+1
2개월 전
local-log4j-vuln-scanner preview
Archived

local-log4j-vuln-scanner

GitHubhillu/local-log4j-vuln-scanner

[Moved to Codeberg] 취약한 log4j 인스턴스를 위한 간단한 로컬 스캐너

static-analysisvulnerability-scannersvulnerability-analysis+3
3724년 전
이전1…181920…48다음







