
 #1
Dependency scanning, SBOM generation, package integrity, and supply chain risk tools.
Kitploit 추천

 advanced-threat-research/creosote
Creosote는 CVE-2007-4559에 설명된 tarfile 취약점을 탐색하기 위한 당사의 솔루션입니다.
 aquasecurity/trivy-java-db
Maven 아티팩트(ArtifactID, GroupID, Version, SHA1)의 SQLite 데이터베이스를 구축하여 Trivy의 Java 구성 요소 취약점 탐지를 지원하며, 매니페스트 데이터가 없는 jar 파일도 스캔할 수 있게 합니다.
 iulianvostrut/contexthound
LLM 프롬프트 인젝션, 데이터 유출, 탈옥(jailbreak), 안전하지 않은 에이전트/도구 취약점을 코드베이스에서 스캔하는 정적 분석 CLI입니다. 완전히 오프라인으로 실행되며, CI/CD와 통합되고, 콘솔, JSON, SARIF 보고서를 출력합니다.
 horrister/solarwinds-sunburst-cve-2020-10148
엄선된 취약점 분석 보고서: 실제 소프트웨어 보안 사고에 대한 전체 기술 분석, 개념 증명 스크립트, 침해 지표 목록 및 대응 지침 포함.
 ronmadar/open-source-seal-security
오픈소스 패키지가 tough-cookie 2.5.0을 사용하는 문제 수정 - CVE-2023-26136,
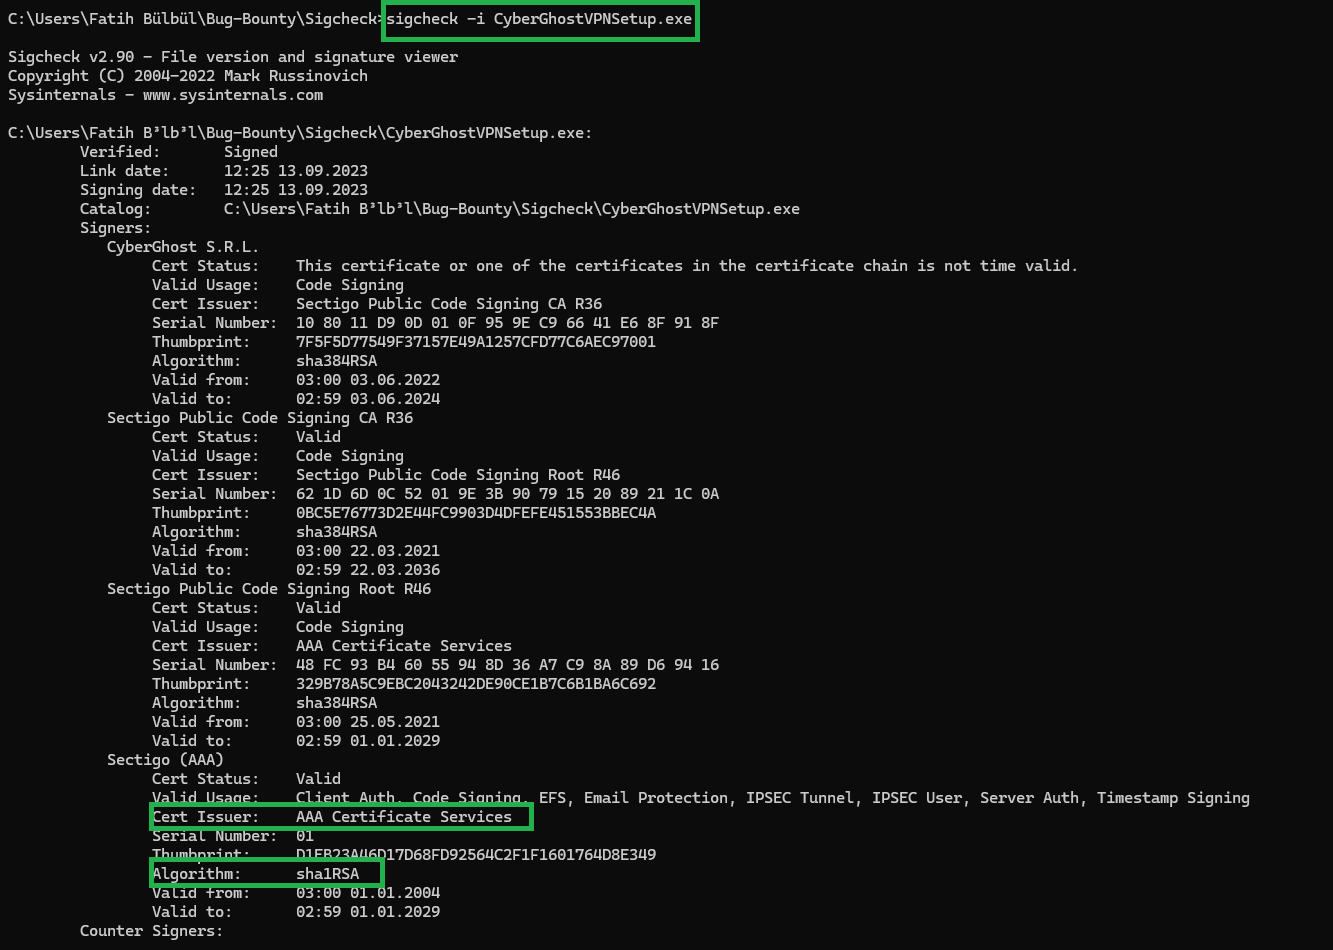 meisterlos/cve-2025-51726
CyberGhostVPN 설치 프로그램에서 SHA-1 코드 서명 위조 및 높은 엔트로피 ASLR 부재를 시연하는 PoC로, 신뢰 우회 및 예측 가능한 메모리 레이아웃 악용을 가능하게 합니다.
 jpmartins/minimalreproducer
CVE-2021-26291 최소 복제기의 컨텍스트
 izzyacademy/log4shell-mitigation
Log4Shell 보안 취약점 CVE-2021-44228에 대한 완화 조치
 isuruwa/cve-2024-3094
xz 백도어 취약점, 영향을 받는 버전(5.6.0/5.6.1) 및 완화 단계를 문서화하는 최소 CVE-2024-3094 참조 저장소. 검사기 스크립트와 기술 분석 링크를 포함합니다.

 nexaiceo/nexus-os
통제형 에이전틱 AI 운영 체제 — Rust + Tauri 2.0 | 65 crates, 658 명령어, 84 페이지, 5,029 테스트, 10/10 OWASP
 joaovicdev/exploit-cve-2026-33634
CVE-2026-33634를 재현하는 의도적으로 취약한 Docker 랩: api_base를 통한 LiteLLM 게이트웨이 SSRF와 트로이 목마화된 의존성, 그리고 자격 증명 탈취를 위한 다단계 익스플로잇을 포함한다.
 soemoescode/guardskill
코딩 에이전트(Claude Code, Codex, Cursor, Copilot)에서 저장소가 코드를 실행할 수 있게 하는 요소를 검사하는 읽기 전용 스캐너: git 설정, 훅, 그리고 커밋된 MCP 서버 정의 및 에이전트 설정. SARIF 출력. 의존성 없음,…
 fluidattacks/makes
Nix 기반 소프트웨어 공급망 프레임워크.
 backbay-labs/clawdstrike
AI 에이전트 플릿 및 개발자 워크스테이션을 위한 정책 엔진 및 EDR. 도구 호출, 파일 접근, 네트워크 흐름 및 프로세스 실행을 Ed25519 서명 감사 추적 및 fail-closed 시행으로 모니터링합니다.
 eqtylab/cupcake
AI 코딩 에이전트를 위한 네이티브 정책 시행 레이어입니다. OPA/Rego 기반으로 구축되었습니다.
 justinsteven/advisories
웹, 클라우드, 인프라 및 오픈소스 소프트웨어의 취약점을 다루는 보안 권고 공개 개인 저장소.
 nccgroup/tpmgenie
TPM Genie는 개별 Trusted Platform Module용 I2C 버스 인터포저입니다.
 metaredteam/rtx-cve-2023-45779
Android APEX 키 재사용 취약점에 대한 개념 증명 코드








