#1
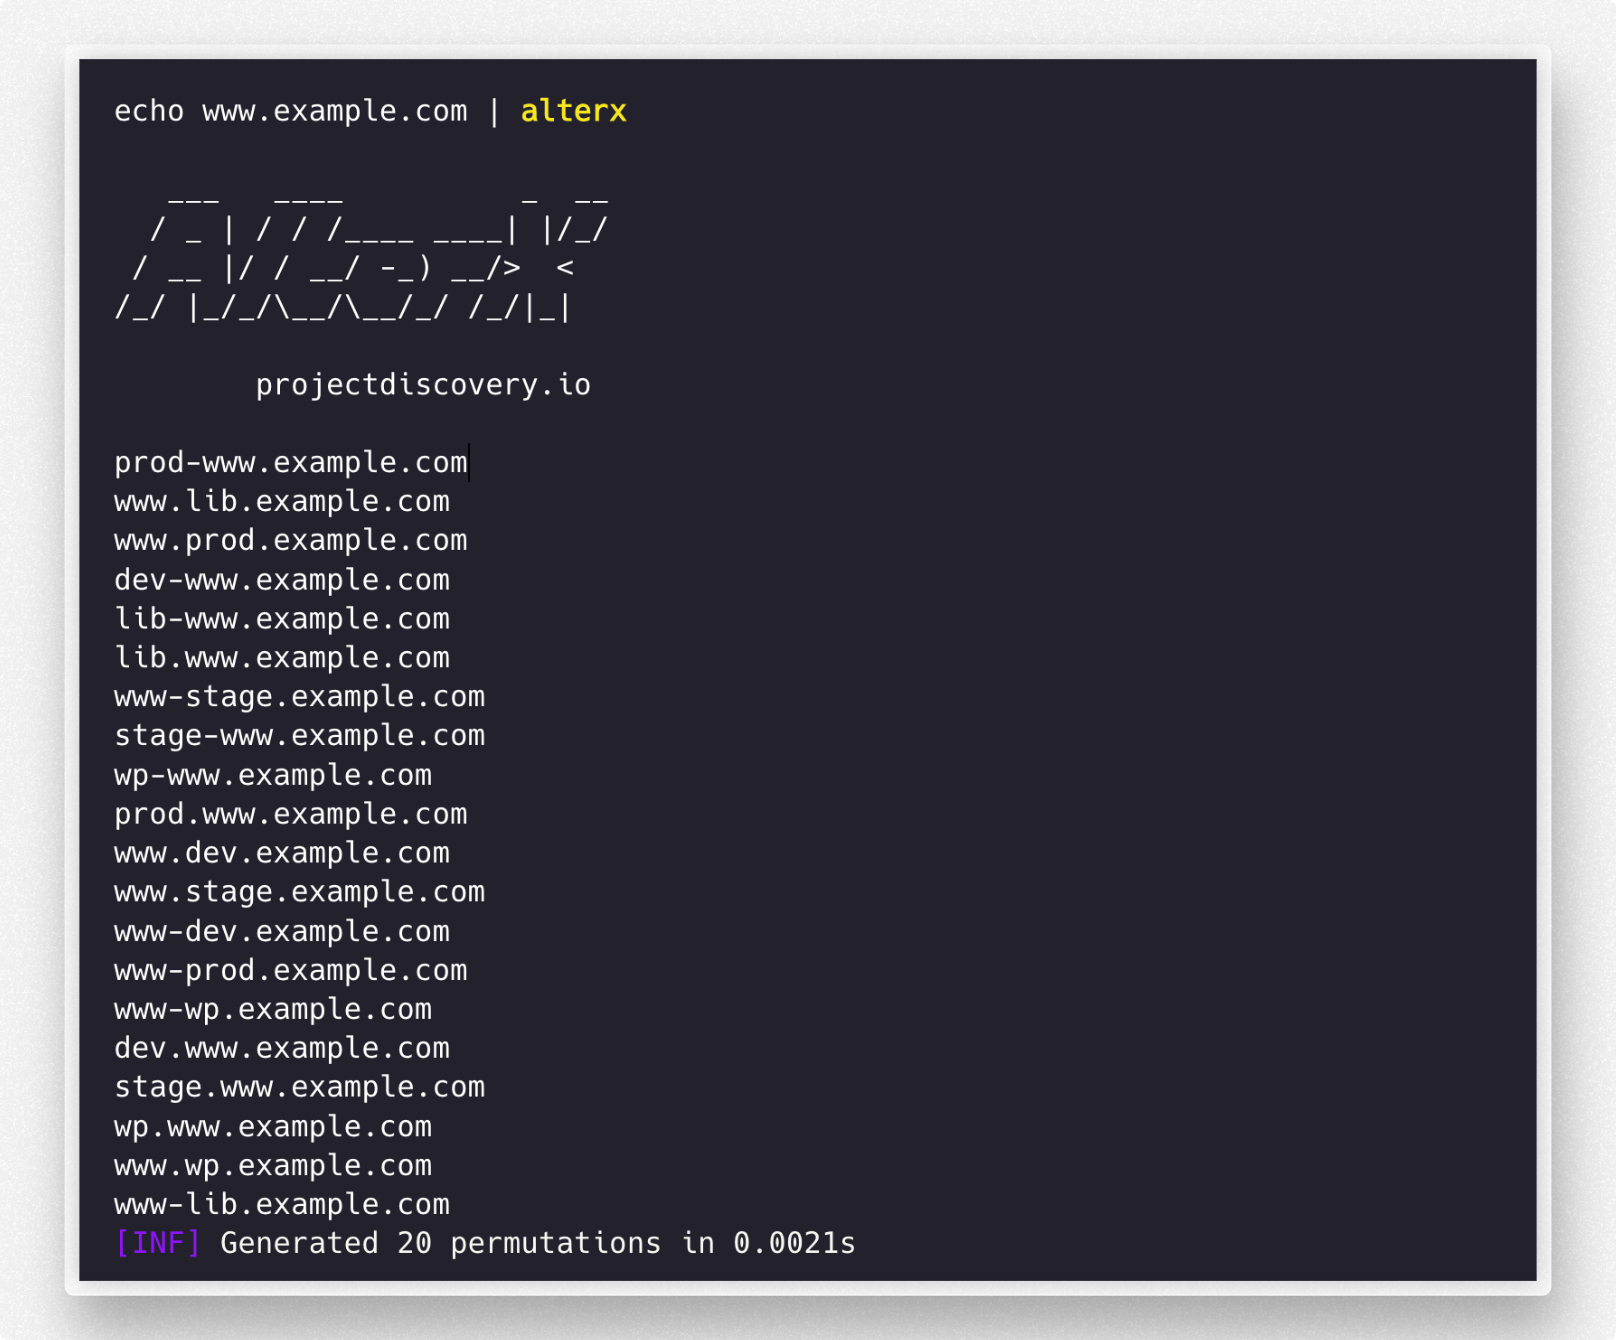
 projectdiscovery/alterx
DSL을 사용하는 빠르고 사용자 정의 가능한 서브도메인 워드리스트 생성기
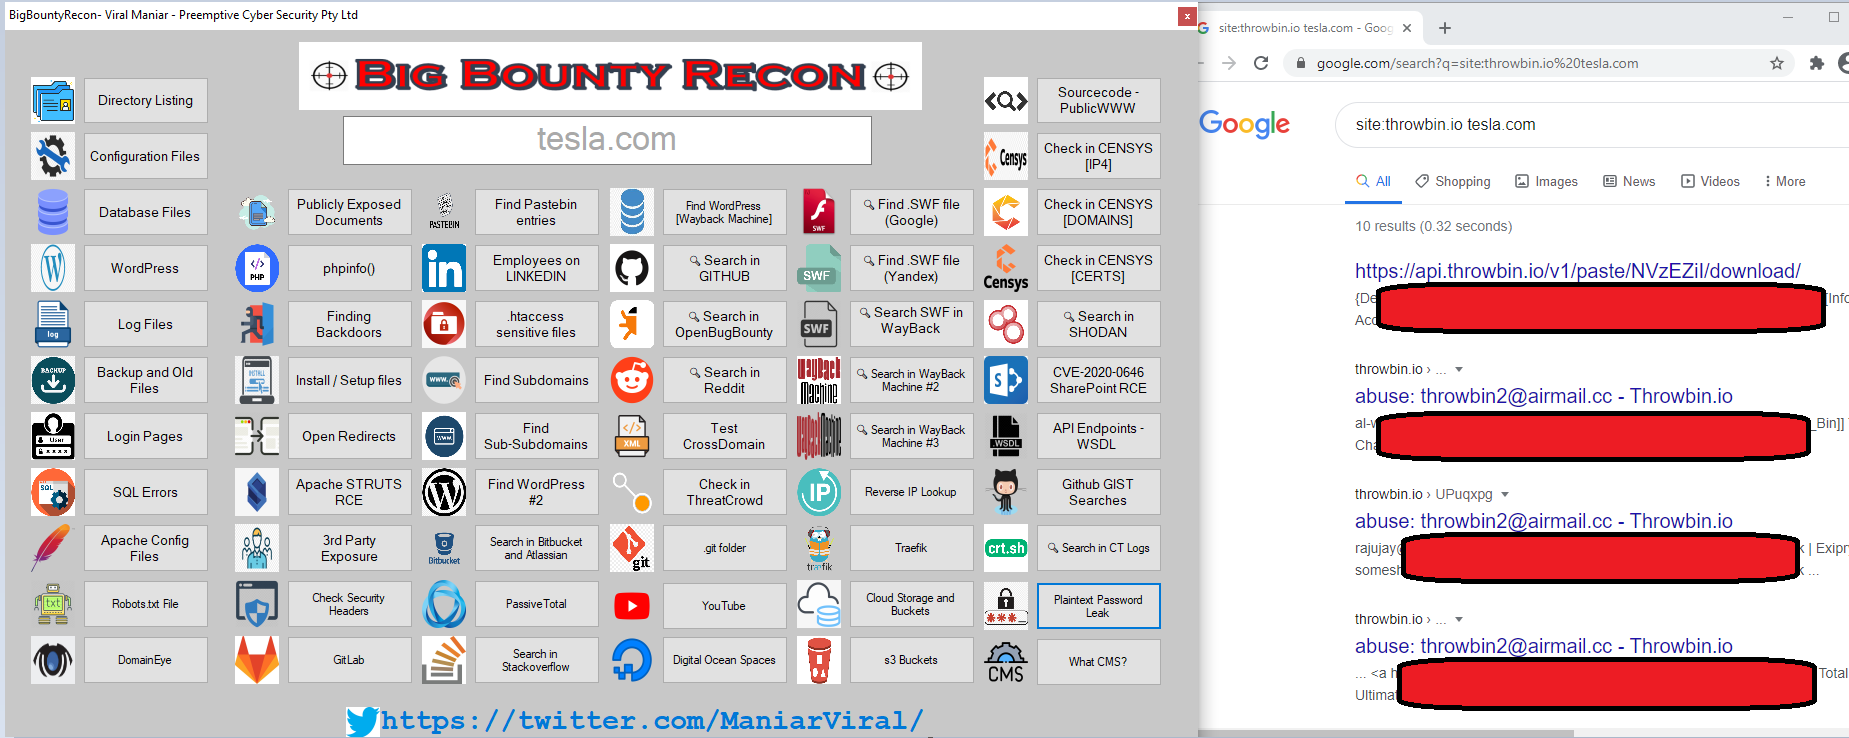 viralmaniar/bigbountyrecon
BigBountyRecon 도구는 다양한 Google dorks와 오픈 소스 도구를 사용하여 58가지 기술을 활용해 대상 조직의 초기 정찰 과정을 가속화합니다.
 projectdiscovery/shuffledns
Go로 작성된 MassDNS 래퍼로, 활성 bruteforce를 사용하여 유효한 서브도메인을 열거하고 wildcard 필터링과 쉬운 입출력 지원으로 서브도메인을 해석합니다.
 projectdiscovery/urlfinder
능동 스캔 없이 효율적이고 포괄적인 웹 자산 탐지를 위해 최적화된, URL을 수동적으로 수집하는 고속 도구입니다.
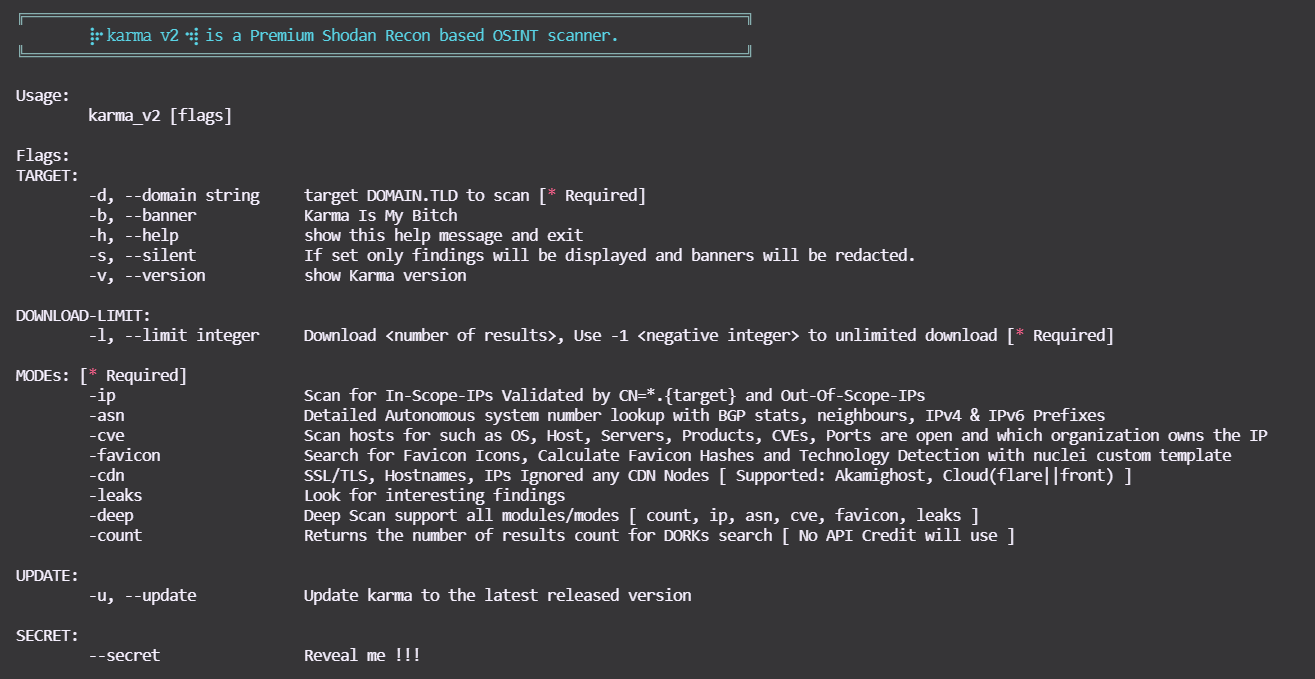 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾는 수동적 오픈소스 인텔리전스(OSINT) 자동 정찰(프레임워크)입니다.
 franccesco/getaltname
HTTPS 사이트의 SSL 인증서에서 서브도메인을 추출합니다.
 chvancooten/bugbountyscanner
버그 바운티 정찰을 위한 Bash 스크립트 및 Docker 이미지입니다. 헤드리스(CLI) 사용을 위해 설계되었습니다.
 infobyte/emploleaks
유출된 자격 증명으로 회사 구성원을 탐지하는 데 도움을 주는 OSINT 도구
 superhedgy/attacksurfacemapper
AttackSurfaceMapper는 정찰 과정을 자동화하는 것을 목표로 하는 도구입니다.
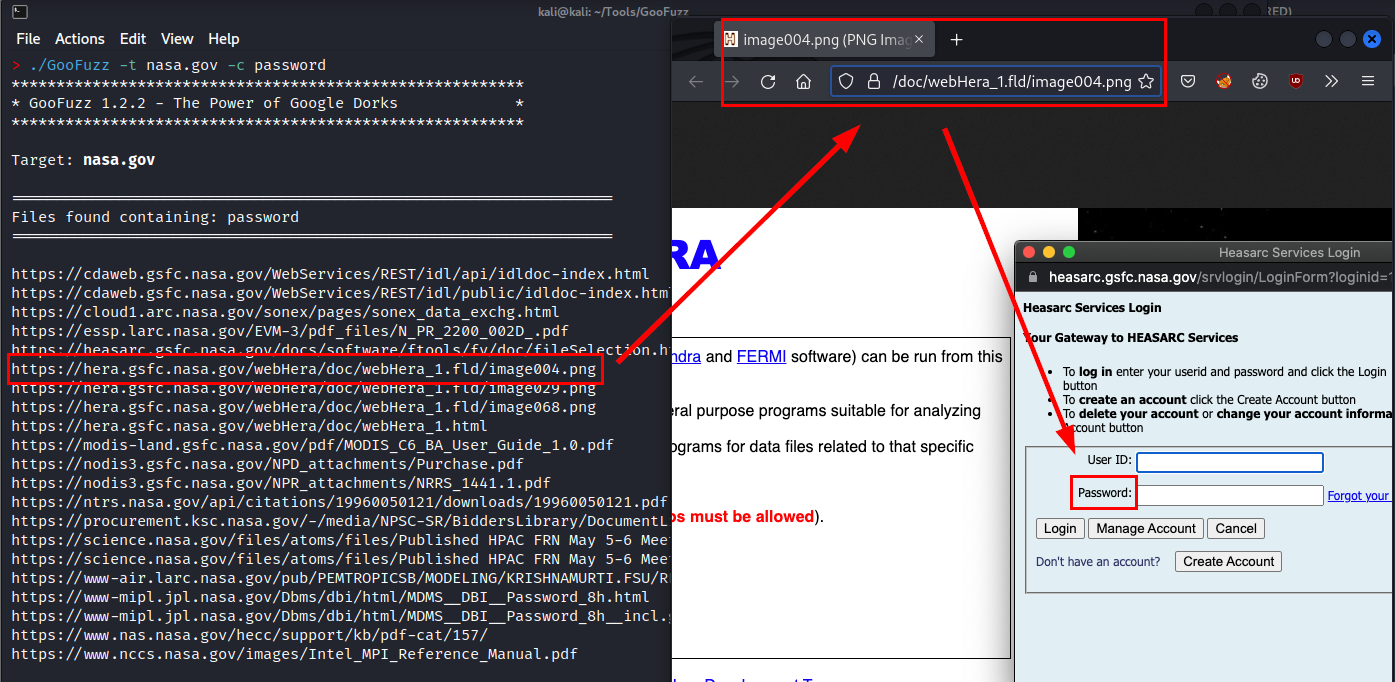 m3n0sd0n4ld/goofuzz
Bash 기반 퍼징 도구로, Google Dorking을 활용하여 직접적인 서버 요청 없이 디렉터리, 파일, 서브도메인 및 매개변수를 은밀하게 열거합니다.
 anshumanbh/tko-subs
죽은 DNS 레코드가 있는 서브도메인을 탐지하고 탈취하는 데 도움을 주는 도구
 h4r5h1t/webcopilot
하위 도메인을 열거한 후 xss, sqli, open redirect, lfi, ssrf 및 rce 파라미터를 필터링하고 취약점을 스캔하는 자동화 도구입니다.
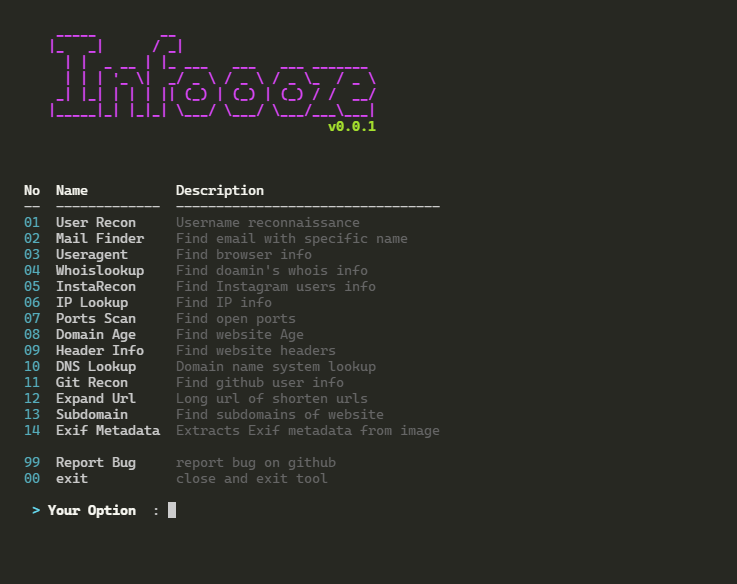 devxprite/infoooze
정보를 빠르고 효과적으로 찾을 수 있도록 도와주는 OSINT 도구입니다. 입력만 하면 나머지는 도구가 처리합니다.
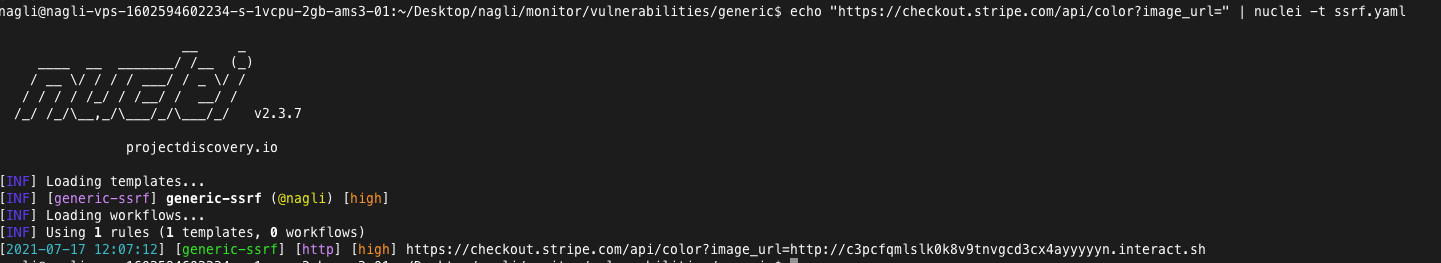 gal-nagli/shockwave-oss
리콘, 퍼징, 웹 익스플로잇을 위한 버그 바운티 팁, 원라이너, 자동화 워크플로우의 선별 컬렉션으로, 비공개 nuclei 템플릿과 HackerOne 보고서 핵심 요약을 포함합니다.
 boy-hack/ksubdomain
서브도메인 열거 도구, 비동기 DNS 패킷, pcap을 사용하여 1초에 1600,000개의 서브도메인을 스캔합니다.