#1
 doyensec/regexploit
ReDoS(정규 표현식 서비스 거부)에 취약한 정규 표현식을 찾습니다.
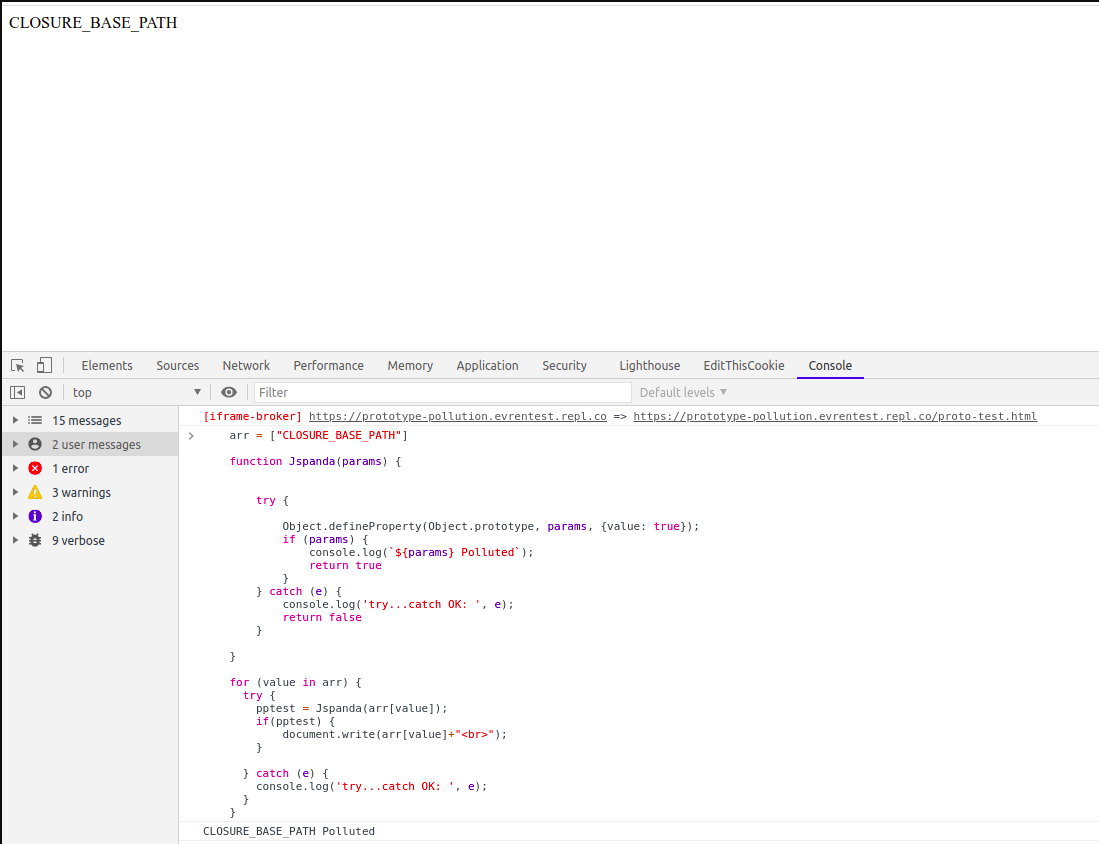 redsection/jspanda
클라이언트 측 프로토타입 오염 취약점 스캐너
 agrawalsmart7/scodescanner
명령줄 정적 분석 스캐너로, 사용자 정의 semgrep 규칙을 사용하여 PHP 및 YAML 소스 코드에서 중대한 취약점을 탐지하며, CI/CD 파이프라인을 위한 Jira 및 Slack 통합 기능을 제공합니다.
 designsecurity/progpilot
PHP 정적 애플리케이션 보안 테스트(SAST) 도구로, 사용자 정의 가능한 규칙과 구성을 사용하여 XSS, SQL 인젝션 및 기타 취약점을 탐지하기 위해 오염 분석(taint analysis)을 수행합니다.
 shubhamshubhankar/autosource
Git 저장소를 모든 플랫폼에서 스캔하여 소스 코드의 초기 취약점 탐지를 위해 SonarQube와 통합된 자동 정적 코드 분석 프레임워크입니다.
 squid-protocol1/gitgalaxy
AST 없는 휴리스틱 지식 그래프 엔진으로, 심층 리포지토리 인텔리전스와 제로 트러스트 보안 스캐닝을 제공합니다. GitLab CI/CD 구성 요소로 통합되어 악성 코드를 차단하고 SARIF 텔레메트리를 GitLab Security Dashboard로 내보냅니다.
 gitlab-org/security-products/sast-rules
GitLab SAST를 위한 큐레이션된 Semgrep 규칙 저장소로, 여러 프로그래밍 언어에서 보안 취약점을 탐지하기 위한 정적 분석 패턴을 CI/CD 통합과 함께 제공합니다.
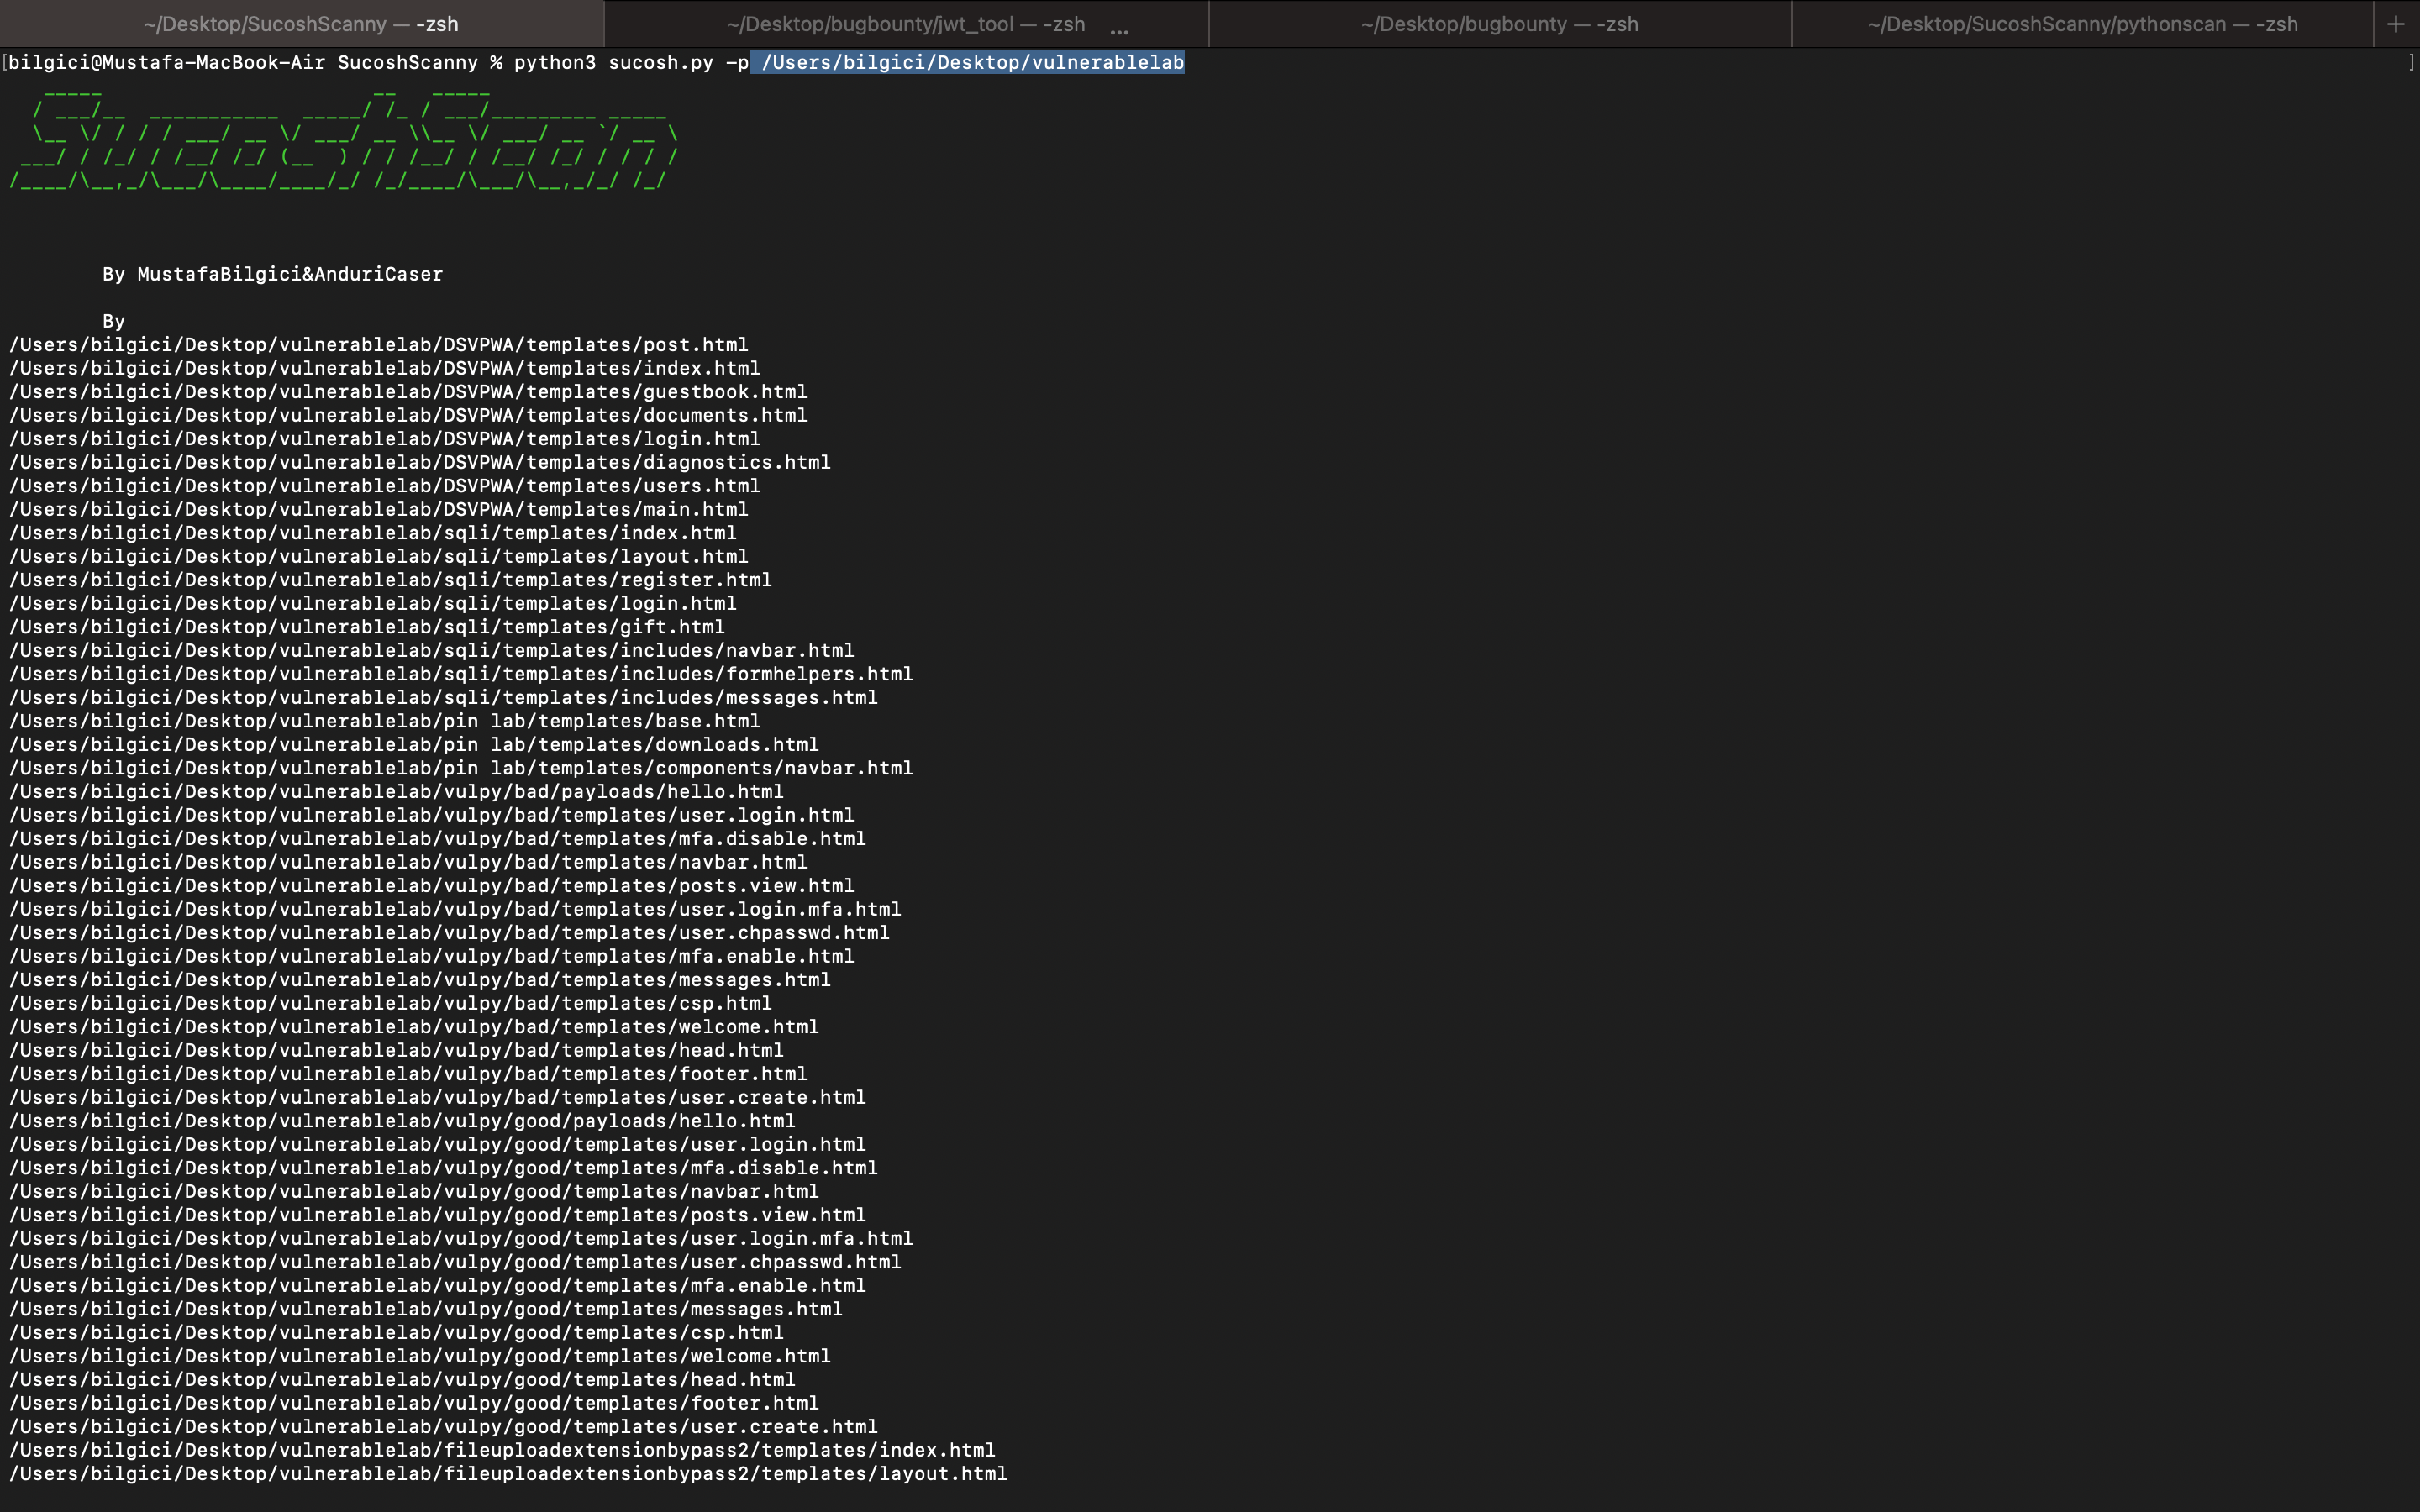 mustafabilgici/sucoshscanny
"Sucosh"는 Python(Flask-Django) 및 NodeJs를 위한 자동화된 소스 코드 취약점 스캐너이자 평가 프레임워크로, 웹 애플리케이션 개발 또는 소스 코드 분석 과정에서 코드 리뷰를 수행할 수 있습니다.
 noveogroup/android-check
Android 프로젝트용 정적 코드 분석 플러그인. (Checkstyle, PMD)
 facebook/infer
Java, C, C++, Objective-C를 위한 정적 분석기
 coffeeandsecurity/dakshscra
프레임워크 인식 정적 코드 분석 도구로, 플랫폼별 규칙, 오염 분석, 노력 추정 및 억제 기준선을 통해 자동화된 소스 코드 리뷰를 수행합니다.
 makenowjust-labs/recheck
정적 분석 도구로, JavaScript 및 Scala 코드베이스에서 ReDoS(정규식 서비스 거부) 취약점을 탐지하며, 신뢰할 수 있는 정규식 보안 검사를 제공합니다.
 whitesquirrell/c0devari4nt
코드베이스를 스캔하여 유사한 취약점을 찾는 변종 분석 및 시각화 도구
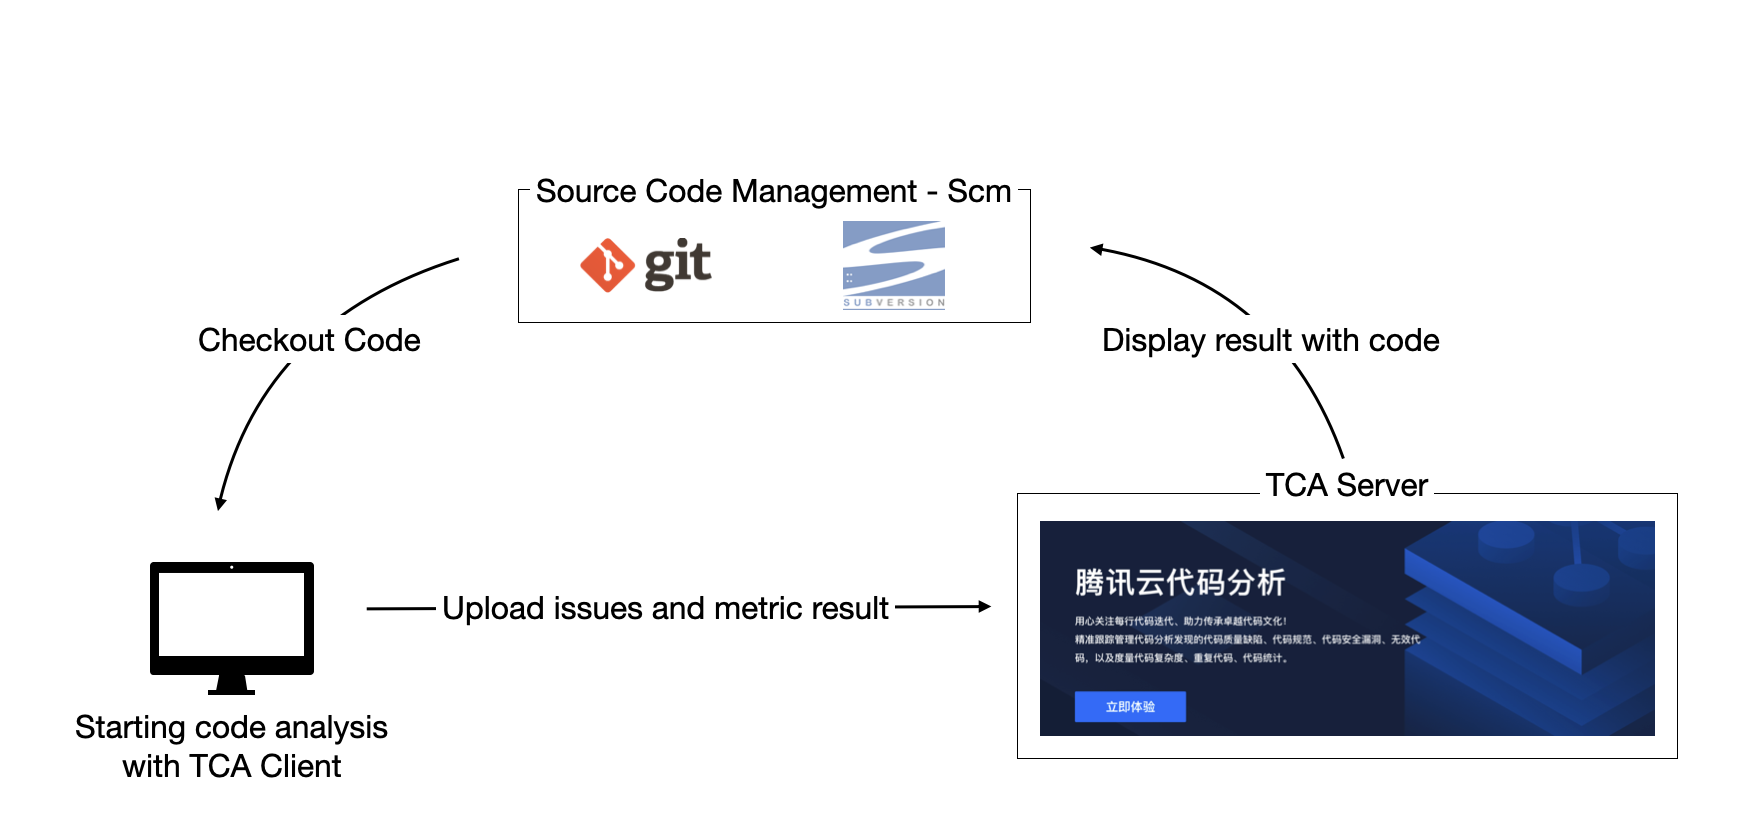 tencent/codeanalysis
엔터프라이즈급 정적 코드 분석 플랫폼으로, 다중 언어 지원, 보안 취약점 탐지, 코드 품질 메트릭, 그리고 지속적 모니터링을 위한 DevOps 통합을 제공합니다.
 bridgecrewio/checkov
인프라를 코드로 관리하는 정적 분석 도구로, Terraform, Kubernetes, CloudFormation, 컨테이너 이미지에서 클라우드 구성 오류, 취약점, 시크릿을 빌드 시점에 탐지합니다.
 ajinabraham/njsscan
Node.js 애플리케이션을 위한 의미 인식 SAST 스캐너로, libsast 패턴 매칭과 semgrep 구문 인식 분석을 사용하여 안전하지 않은 코드 패턴을 탐지합니다.
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.