
 #1
Tools for simulating human-based attacks (phishing, pretexting, baiting) and testing human factors in security.
Kitploit 추천
 0ggp4r1s/osint-pattern-analyzer
전화번호 발견, 패턴 감지 및 교차 플랫폼 상관 분석을 위한 자동화된 OSINT 도구.
 cappricio-securities/cappriciosec-university
타밀 사람들을 위한 해커의 이러닝 앱
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - 사이트 간 요청 위조를 통한 임의 파일 업로드
 anupam2808/spy-masker
피싱 URL을 정상적인 URL(google.com 또는 facebook.com) 아래에 숨기는 간단한 Python 스크립트입니다. 피싱 도구에 통합하여 URL을 합법적으로 보이게 할 수 있습니다.
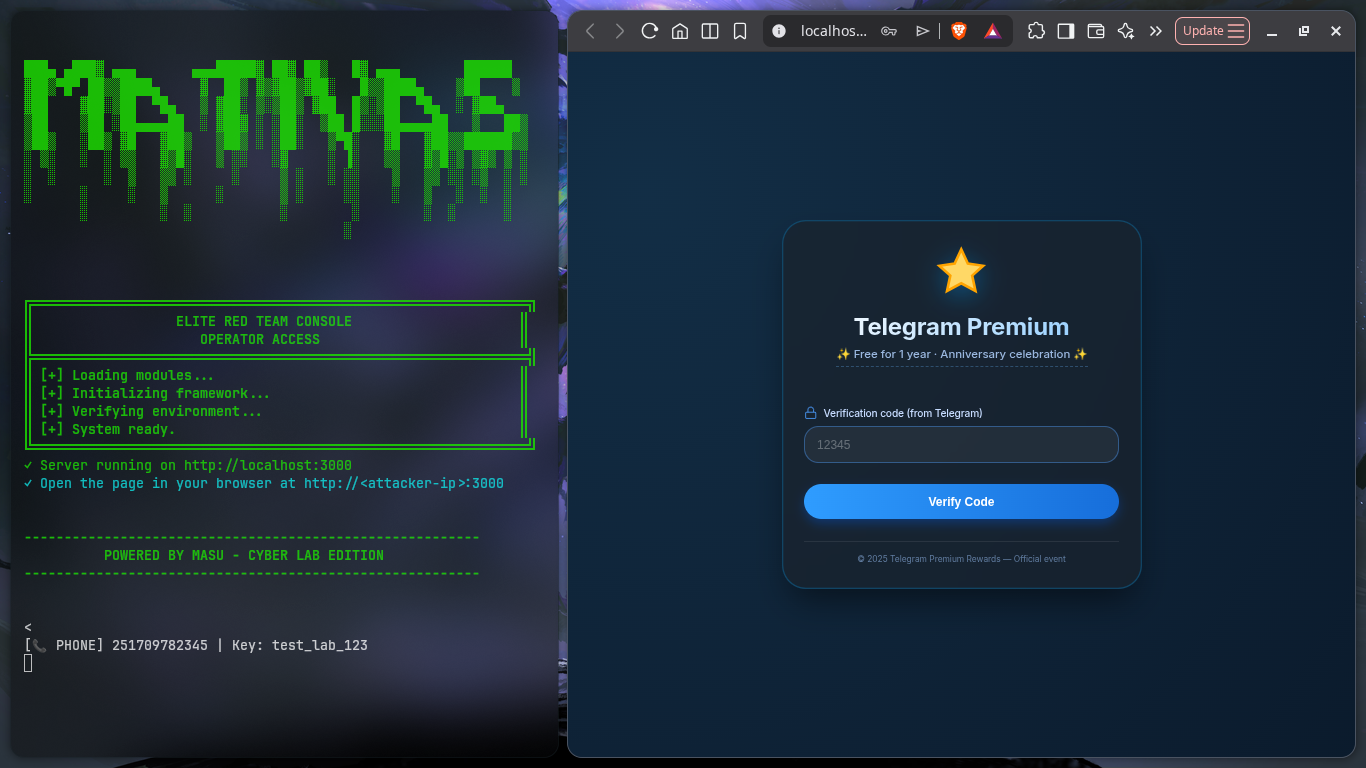 maty156/telegram-phish-simulator
교육용 텔레그램 피싱 시뮬레이션으로, 사이버보안 교육 및 인식 제고를 위한 도구입니다. 격리된 실습 환경에서 가짜 로그인 페이지를 통해 자격 증명 수집을 시연합니다.
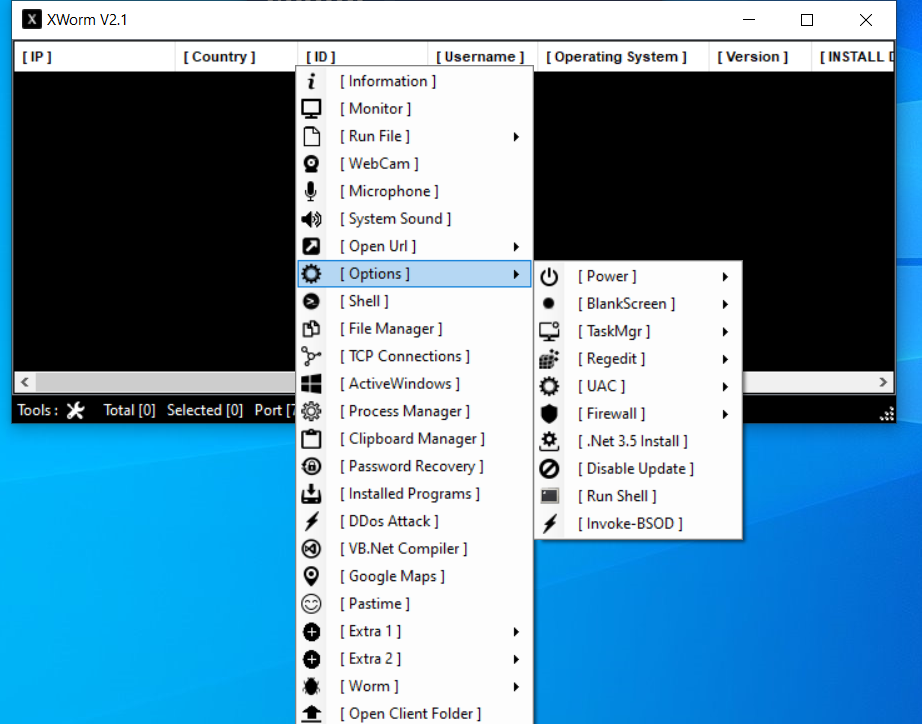
 manturever/xworm-rat
⭐️유명한 XWorm RAT, 버전 2.1. 교육 목적으로만 사용하세요.
 minhhk68/cve-2026-13156
CVE-2026-13156 취약점 권고 및 PoC — Huynh Kien Minh(MinhHK) 발견.
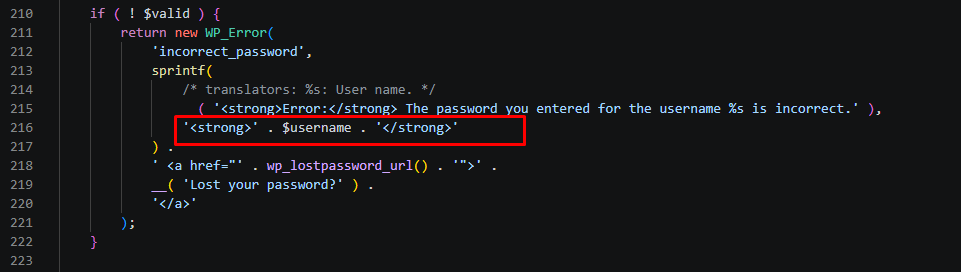 dungsocool/cve-2026-64638
CVE-2026-64638에 대한 개념 증명(PoC) 익스플로잇: WordPress 로그인에서의 반사형 XSS를 DOM clobbering과 연계하여 관리자 계정 탈취 및 원격 코드 실행을 달성합니다.
 mohwahyudi/poc-cve-2026-64638-
DOM 클로버링, REST JSONP/SOME 및 플러그인 업로드를 통한 WordPress 사전 인증 XSS에서 RCE로 이어지는 PoC 익스플로잇 체인으로, Docker 랩 검증과 인터랙티브 셸을 포함합니다.
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121용 익스플로잇 툴킷: 저권한 도메인 사용자가 도메인 컨트롤러를 가장하여 인증서를 위조하고 DCSync/Golden Ticket을 통해 도메인을 장악합니다.
 eliangonzi00/pockeycloakcve-2023-0264
CVE-2023-0264(Keycloak OIDC 세션 하이재킹)에 대한 개념 증명 익스플로잇으로, session_id 치환을 위한 프론트엔드와 공격을 탐지하는 에이전트를 포함합니다.
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
CVE-2026-22005에 대한 개념 증명(PoC)으로, 너무 짧은 폴링 간격을 통한 OAuth 2.0 디바이스 코드 피싱을 보여주며, 취약한 Flask 서버와 토큰 탈취를 위한 익스플로잇 흐름을 포함합니다.
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
CVE 재현: cve-2024-43451-ntlm_hash_disclosure_reproduction
 badrrx/wifi-spiderweb
USB 드라이브에서 실행되는 OpenWrt 라우터용 능동적 사이버 방어 및 허니팟 시스템.
 rootup/git-clean-filter
이것은 IDE와 Sublime을 대상으로 git의 clean 필터를 악용하기 위한 작업 증명(proof-of-work)입니다.
 kernelfl00d/incriminator
Incriminator는 교육 목적의 오픈소스 프로젝트로, 사이버 범죄 중에 다른 기기를 범죄에 연루시킬 수 있게 해줍니다.
 34zy/apt-backpack
cve-2019-11510, cve-2019-19781, cve-2020-5902, cve-2021-1497, cve-2021-20090, cve-2021-22006, cve-2021-22205, cve-2021-26084,…








